Guide de configuration et de paramétrage de ProcessMind
Configurez ProcessMind : découvrez les paramètres, les environnements, la facturation, le SSO et d’autres aspects de la gestion des processus métier.
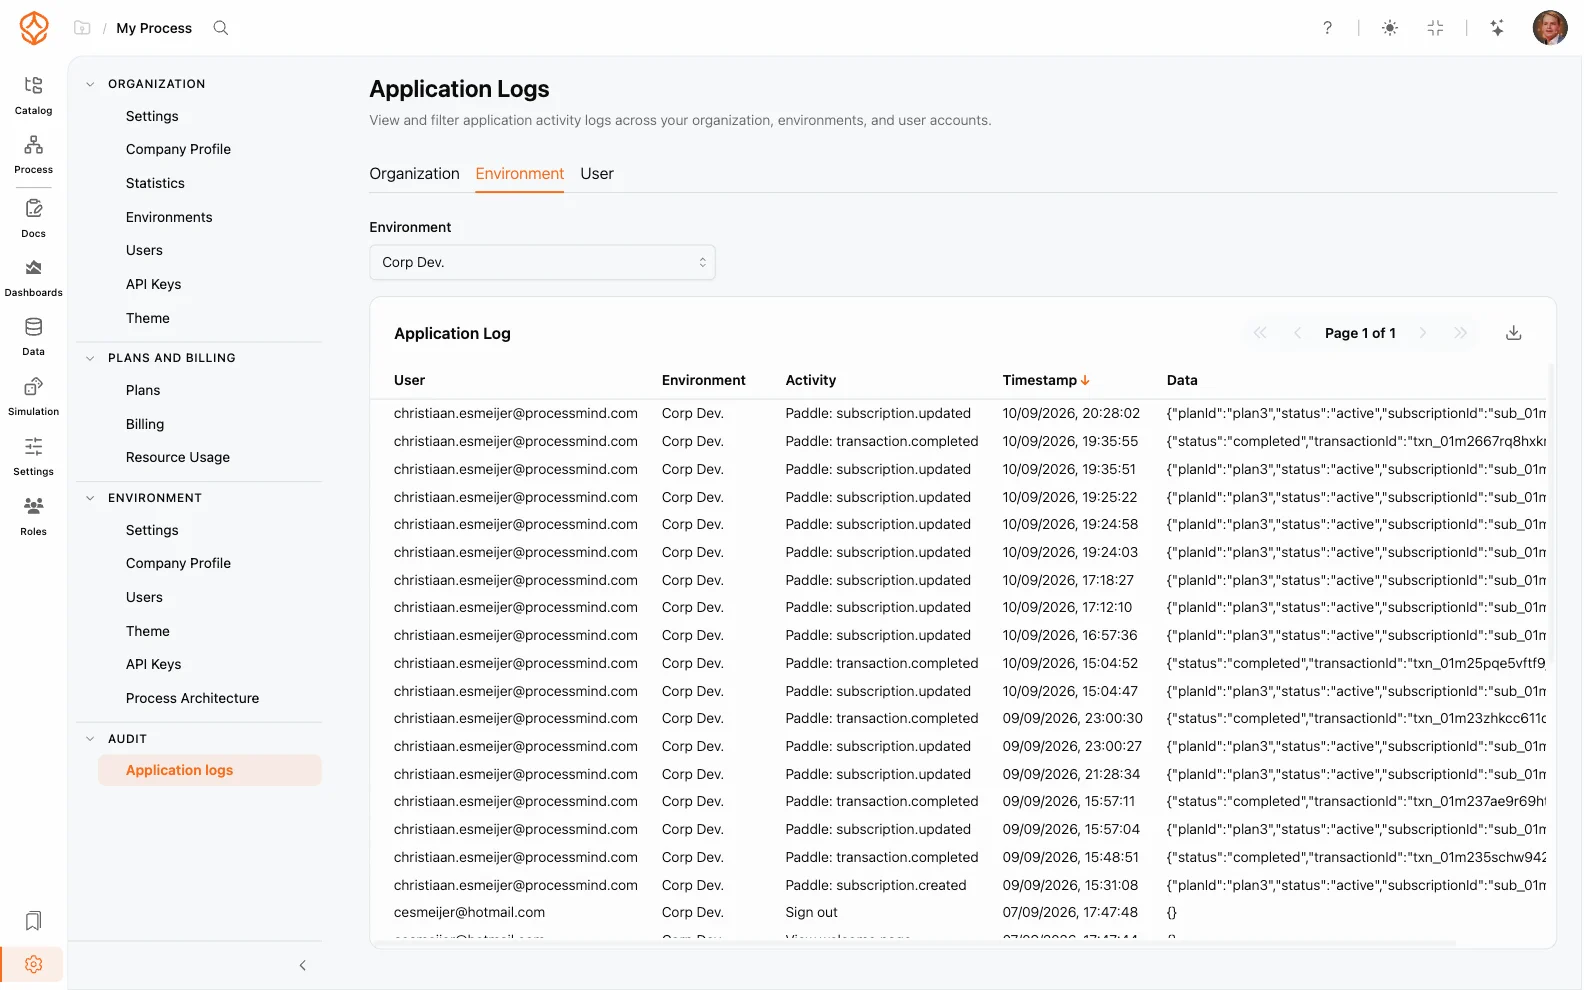
Le Journal d’audit, également appelé journal d’activité des utilisateurs, consigne les actions effectuées par les utilisateurs de votre organisation. Il fournit aux administrateurs un historique chronologique indiquant qui a fait quoi, à quel moment et dans quel environnement, afin de soutenir la gouvernance, le dépannage et la conformité.
info
Le journal d’audit est réservé aux administrateurs de l’organisation et aux administrateurs des environnements. Les utilisateurs ordinaires ne peuvent pas consulter les entrées du journal.
Le journal d’audit consigne différents types d’actions, notamment :
Chaque entrée indique l’utilisateur, l’action, l’horodatage et l’environnement concernés.
Pour consulter les entrées du journal d’audit :
Les entrées sont classées de la plus récente à la plus ancienne. Vous pouvez :
Par exemple, pour savoir qui a modifié un processus la semaine dernière, filtrez par utilisateur et environnement concernés, puis triez les entrées par horodatage.
Le journal d’audit vous aide à :
Les environnements étant isolés, les entrées du journal d’audit sont enregistrées séparément pour chacun d’eux. Les administrateurs de l’organisation peuvent consulter l’activité de tous les environnements, tandis que les administrateurs d’un environnement ne voient que celle de leur propre environnement. Consultez les Paramètres de l’organisation pour comprendre le fonctionnement des rôles, et la rubrique Authentification unique (SSO) pour connaître les événements d’authentification consignés dans le journal.
Accédez immédiatement à la plateforme, sans carte bancaire ni attente. Représentez clairement le fonctionnement de votre organisation dans des modèles de processus reliés entre eux.
Définissez l’architecture des processus, les responsabilités et les contrôles, puis clarifiez les rôles à chaque niveau.
Démarrez votre essai gratuit et posez les bases d’une gouvernance, d’une gestion et d’une amélioration continue de vos processus.
Nous utilisons des cookies pour améliorer votre expérience, personnaliser le contenu et analyser le trafic. Les consultations de pages sont mesurées de façon anonyme, même sans cookies. En cliquant sur « Tout accepter », vous consentez à l’utilisation de cookies.