Registro de auditoría
Registro de auditoría
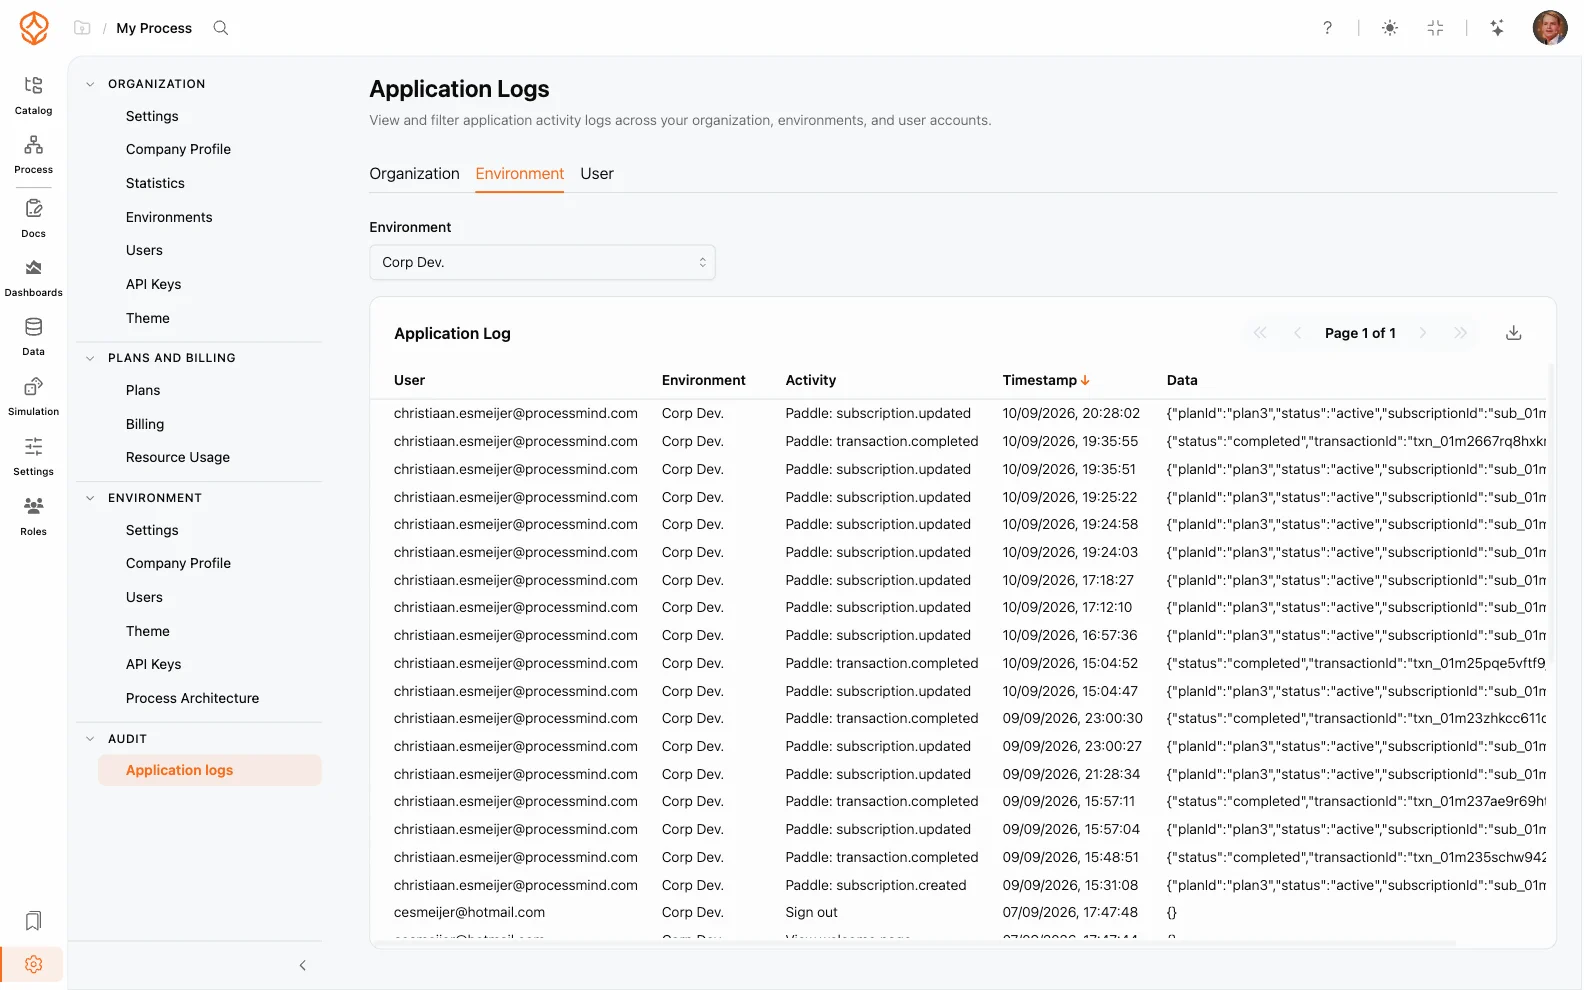
El Registro de auditoría, también llamado registro de actividad de los usuarios, registra las acciones que realizan los usuarios en toda la organización. Ofrece a los administradores un historial cronológico de quién hizo qué, cuándo y en qué entorno, y facilita la gobernanza, la resolución de problemas y el cumplimiento.
info
Solo los administradores de la organización y del entorno pueden acceder al registro de auditoría. Los usuarios habituales no pueden consultar las entradas.
Qué registra el registro de auditoría
El registro de auditoría recoge distintos tipos de acciones, entre ellas:
- Eventos de autenticación: inicios y cierres de sesión, incluido el proveedor de identidad utilizado
- Gestión de usuarios: invitaciones, cambios de rol y eliminaciones
- Cambios de contenido: creación, edición, publicación o eliminación de procesos y modelos
- Cambios de configuración: configuración del entorno, temas, SSO y niveles de arquitectura
- Acciones relacionadas con la seguridad: creación y revocación de claves de API
Cada entrada incluye el usuario, la acción, la marca de tiempo y el entorno en el que ocurrió.
Acceder al registro de auditoría
Para consultar las entradas de auditoría:
- Inicie sesión como administrador de la organización o administrador del entorno
- Abra Configuración
- Seleccione Registros de solicitudes en el menú de configuración
Consultar las entradas de auditoría
Las entradas aparecen de la más reciente a la más antigua. Puede:
- Filtrar por usuario: centrarse en la actividad de una persona concreta
- Filtrar por entorno: limitar las entradas a un solo inquilino
- Ordenar por columna: ordenar las entradas por marca de tiempo, actividad o usuario
Por ejemplo, para averiguar quién modificó un proceso la semana pasada, filtre por el usuario y el entorno correspondientes y, después, ordene por marca de tiempo para revisar las entradas coincidentes.
Usar el registro de auditoría para la gobernanza
El registro de auditoría le ayuda a:
- Resolver problemas: identificar cuándo y cómo cambió una configuración
- Respaldar el cumplimiento: demostrar que el acceso a datos confidenciales está controlado
- Revisar las acciones de administración: verificar que los cambios de rol y la configuración de seguridad fueran intencionales
Como los entornos están aislados, las entradas de auditoría se registran por separado para cada uno. Los administradores de la organización pueden consultar la actividad de todos los entornos, mientras que los administradores del entorno solo ven la actividad del suyo. Consulte Configuración de la organización para saber cómo funcionan los roles y Inicio de sesión único (SSO) para conocer los eventos de autenticación que aparecen en el registro.
Temas relacionados
Diseñe mejores procesos. Conecte su arquitectura. Mantenga el control.
Acceda de inmediato, sin tarjeta de crédito ni esperas. Transforme la forma de trabajar de su organización en diseños de procesos claros y conectados.
Defina la arquitectura de procesos, los responsables y los controles, y alinee las funciones y responsabilidades en todos los niveles.
Comience su prueba gratuita y establezca una base fiable para gobernar, gestionar y mejorar continuamente sus procesos.