Auditlog
Auditlog
Het auditlog, ook wel het activiteitenlogboek genoemd, registreert acties van gebruikers binnen je organisatie. Beheerders kunnen op volgorde zien wie wat deed, wanneer en in welke omgeving. Dat helpt bij governance, probleemoplossing en compliance.
info
Alleen organisatiebeheerders en omgevingsbeheerders hebben toegang tot het auditlog. Gewone gebruikers kunnen de logboekvermeldingen niet bekijken.
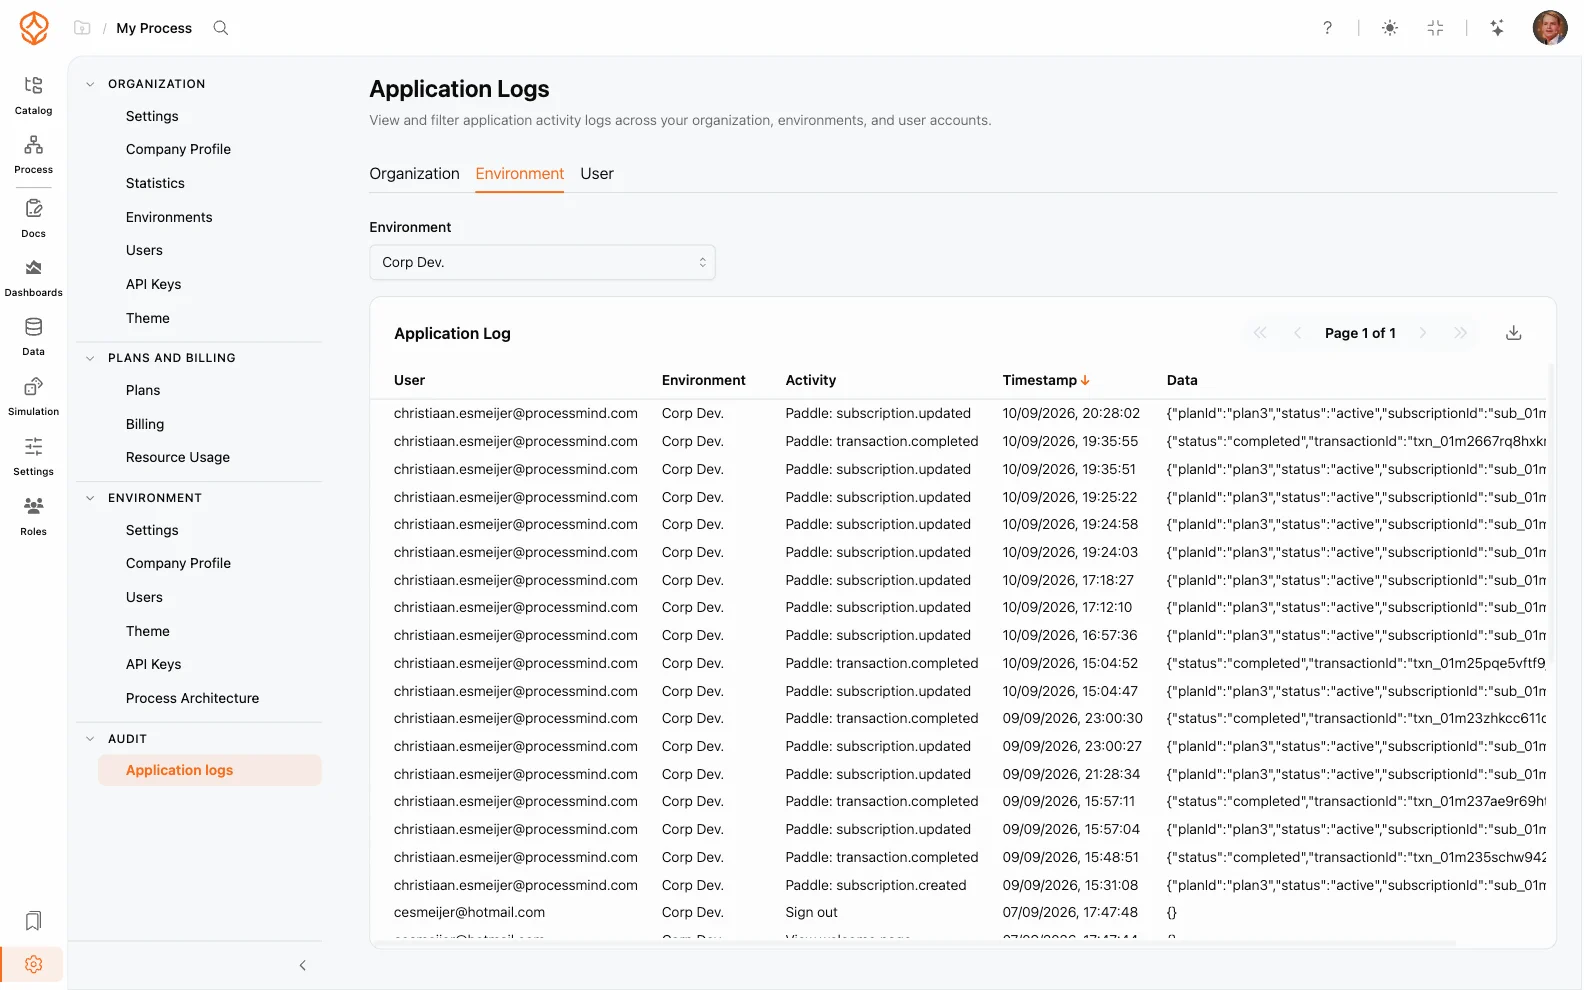
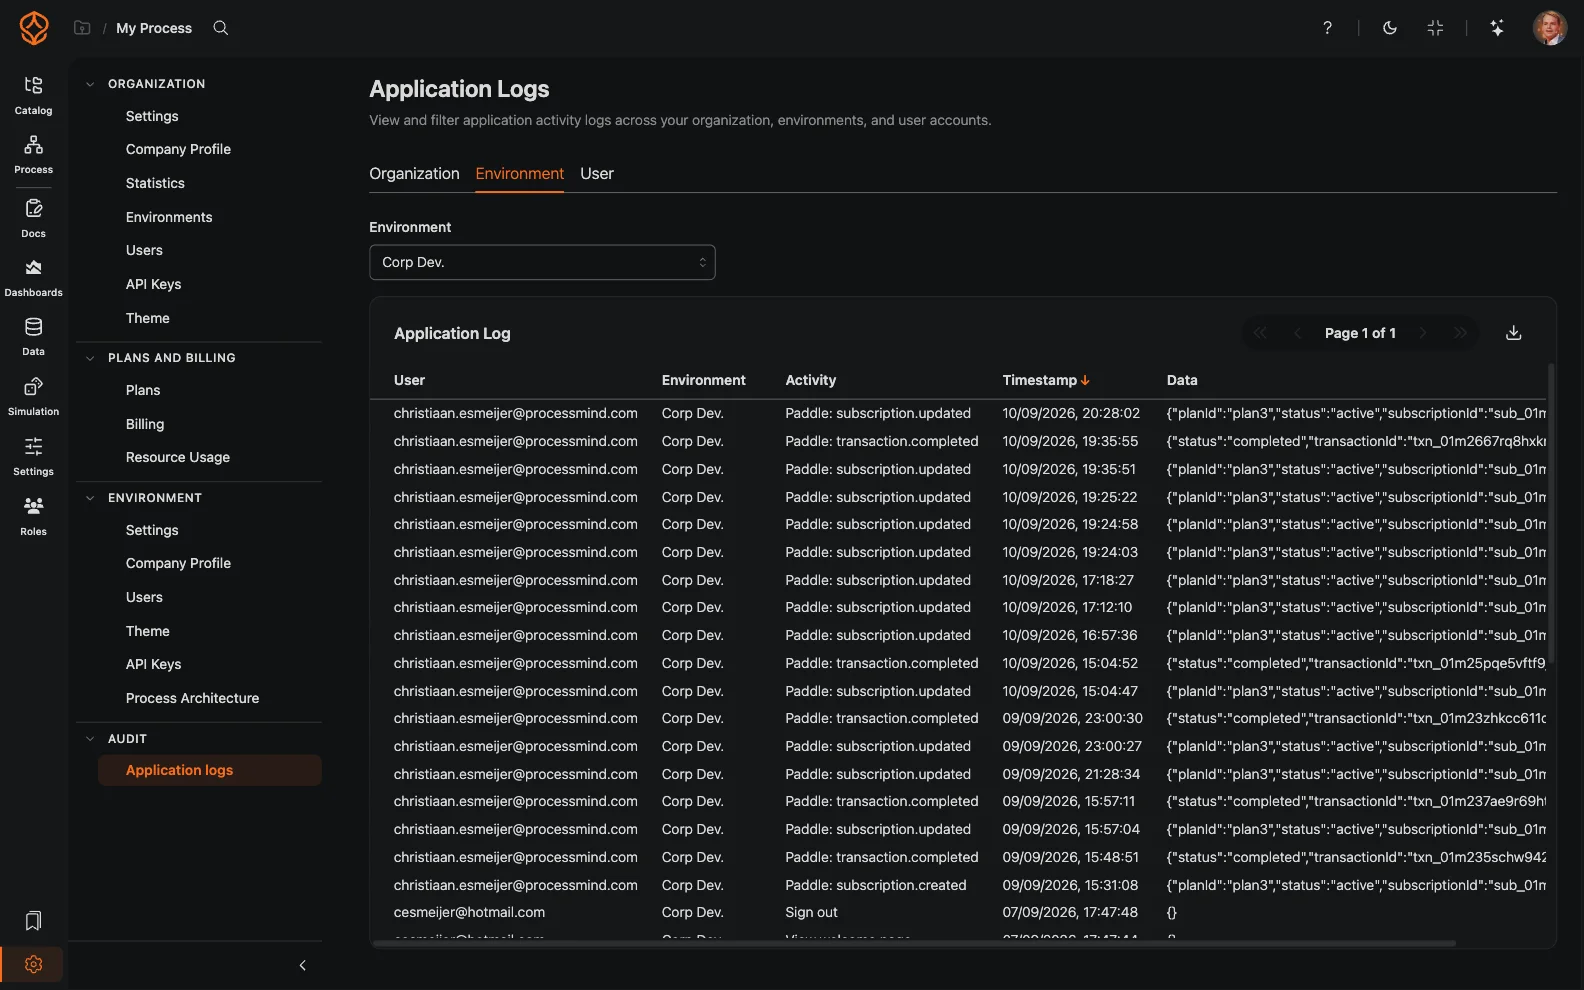
Wat het auditlog registreert
Het auditlog registreert verschillende soorten acties, waaronder:
- Authenticatiegebeurtenissen: aan- en afmeldingen, inclusief de gebruikte identiteitsprovider
- Gebruikersbeheer: uitnodigingen, rolwijzigingen en verwijderingen
- Inhoudswijzigingen: processen en modellen aanmaken, bewerken, publiceren of verwijderen
- Configuratiewijzigingen: omgevingsinstellingen, thema’s, SSO en architectuurniveaus
- Beveiligingsgevoelige acties: API-sleutels aanmaken en intrekken
Elke vermelding bevat de gebruiker, de actie, het tijdstip en de omgeving waarin de actie plaatsvond.
Het auditlog openen
Zo bekijk je vermeldingen in het auditlog:
- Meld je aan als organisatiebeheerder of omgevingsbeheerder
- Open Instellingen
- Selecteer Aanvraaglogboeken in het instellingenmenu
Vermeldingen in het auditlog lezen
De nieuwste vermeldingen staan bovenaan. Je kunt:
- Filteren op gebruiker: alleen activiteiten van een bepaalde persoon bekijken
- Filteren op omgeving: vermeldingen beperken tot één tenant
- Sorteren op kolom: vermeldingen sorteren op tijdstip, activiteit of gebruiker
Wil je bijvoorbeeld nagaan wie vorige week een proces heeft gewijzigd? Filter dan op de betreffende gebruiker en omgeving en sorteer op tijdstip om de bijbehorende vermeldingen te bekijken.
Het auditlog gebruiken voor governance
Met het auditlog kun je:
- Problemen onderzoeken: nagaan wanneer en hoe een configuratie is gewijzigd
- Compliance ondersteunen: aantonen dat de toegang tot gevoelige data wordt beheerd
- Beheeracties controleren: nagaan of rolwijzigingen en beveiligingsinstellingen bewust zijn doorgevoerd
Omdat omgevingen van elkaar gescheiden zijn, wordt het auditlog per omgeving bijgehouden. Organisatiebeheerders kunnen activiteiten in alle omgevingen bekijken. Omgevingsbeheerders zien alleen hun eigen omgeving. Lees Organisatie-instellingen voor meer informatie over rollen en Single Sign-On (SSO) voor de authenticatiegebeurtenissen die in het logboek verschijnen.
Gerelateerde onderwerpen
Verbeter processen. Bouw aan een samenhangende architectuur. Houd de regie.
Krijg meteen toegang, zonder creditcard of wachttijd. Maak van de manier waarop je organisatie werkt heldere, samenhangende procesmodellen.
Breng de procesarchitectuur in kaart, leg verantwoordelijkheden en beheersmaatregelen vast en stem rollen en taken op elk niveau op elkaar af.
Start je gratis proefperiode en bouw een betrouwbare basis om processen te beheren en continu te verbeteren.