Audit Log
Audit Log
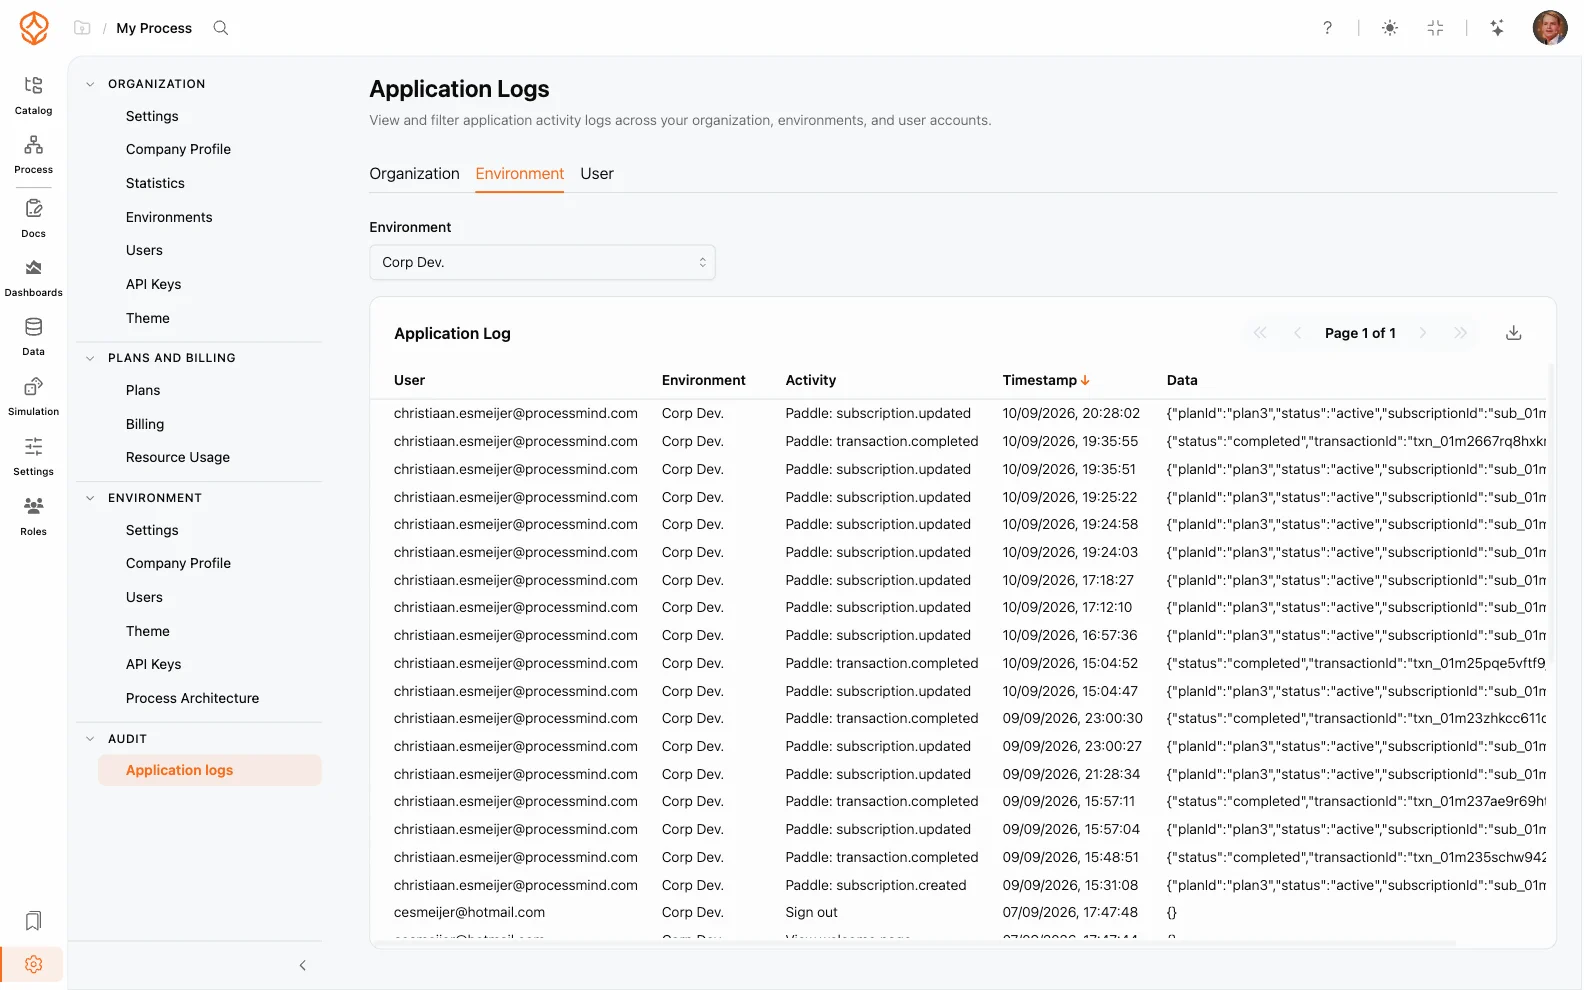
Das Audit Log, auch Benutzeraktivitätsprotokoll genannt, zeichnet Aktionen von Benutzern in Ihrer Organisation auf. Administratoren erhalten damit eine chronologische Übersicht darüber, wer wann welche Aktion in welcher Umgebung ausgeführt hat. Das unterstützt Governance, Fehlerbehebung und Compliance.
info
Das Audit Log ist nur für Organisationsadministratoren und Umgebungsadministratoren zugänglich. Reguläre Benutzer können die Audit-Einträge nicht einsehen.
Welche Aktionen das Audit Log erfasst
Das Audit Log erfasst viele Arten von Aktionen, darunter:
- Authentifizierungsereignisse: An- und Abmeldungen einschließlich des verwendeten Identitätsanbieters
- Benutzerverwaltung: Einladungen, Rollenänderungen und Entfernungen
- Inhaltsänderungen: Prozesse und Modelle erstellen, bearbeiten, veröffentlichen oder löschen
- Konfigurationsänderungen: Umgebungseinstellungen, Designs, SSO und Architekturebenen
- Sicherheitsrelevante Aktionen: API-Schlüssel erstellen und widerrufen
Jeder Eintrag enthält den Benutzer, die Aktion, den Timestamp und die Umgebung, in der sie ausgeführt wurde.
Auf das Audit Log zugreifen
So prüfen Sie Audit-Einträge:
- Melden Sie sich als Organisationsadministrator oder Umgebungsadministrator an
- Öffnen Sie Einstellungen
- Wählen Sie im Einstellungsmenü Anwendungsprotokolle aus
Audit-Einträge lesen
Die neuesten Einträge stehen oben. Sie können:
- Nach Benutzer filtern: Aktivitäten einer bestimmten Person anzeigen
- Nach Umgebung filtern: Einträge auf einen einzelnen Mandanten beschränken
- Nach Spalte sortieren: Einträge nach Timestamp, Aktivität oder Benutzer ordnen
Wenn Sie beispielsweise herausfinden möchten, wer letzte Woche einen Prozess geändert hat, filtern Sie nach dem betreffenden Benutzer und der Umgebung. Sortieren Sie anschließend nach Timestamp, um die passenden Einträge zu prüfen.
Das Audit Log für Governance verwenden
Das Audit Log hilft Ihnen dabei:
- Probleme zu untersuchen: Ermitteln, wann und wie eine Konfiguration geändert wurde
- Compliance nachzuweisen: Kontrollierten Zugriff auf sensible Daten belegen
- Administratoraktionen zu prüfen: Überprüfen, ob Rollenänderungen und Sicherheitseinstellungen beabsichtigt waren
Da Umgebungen voneinander isoliert sind, werden Audit-Einträge für jede Umgebung separat erfasst. Organisationsadministratoren können Aktivitäten in allen Umgebungen prüfen, Umgebungsadministratoren sehen nur ihre eigene Umgebung. Informationen zu Rollen finden Sie unter Einstellungen der Organisation. Welche Authentifizierungsereignisse im Protokoll erscheinen, erfahren Sie unter Single Sign-On (SSO).
Verwandte Themen
Verbessern Sie Prozesse. Schaffen Sie eine vernetzte Architektur. Behalten Sie die Kontrolle.
Erhalten Sie sofort Zugriff, ohne Kreditkarte und Wartezeit. Bilden Sie die Arbeitsweise Ihrer Organisation in klaren, vernetzten Prozessmodellen ab.
Entwickeln Sie Ihre Prozessarchitektur, definieren Sie Zuständigkeiten und Kontrollen und stimmen Sie Rollen und Verantwortlichkeiten auf allen Ebenen ab.
Starten Sie Ihre kostenlose Testphase und schaffen Sie eine verlässliche Grundlage, um Ihre Prozesse zu steuern und kontinuierlich zu verbessern.