Registro di controllo
Registro di controllo
Il Registro di controllo, chiamato anche registro delle attività degli utenti, registra le azioni eseguite dagli utenti nell’organizzazione. Fornisce agli amministratori una cronologia di chi ha fatto cosa, quando e in quale ambiente, supportando la governance, la risoluzione dei problemi e la conformità.
info
Il registro di controllo è accessibile solo agli amministratori dell’organizzazione e agli amministratori degli ambienti. Gli utenti ordinari non possono visualizzare le voci del registro.
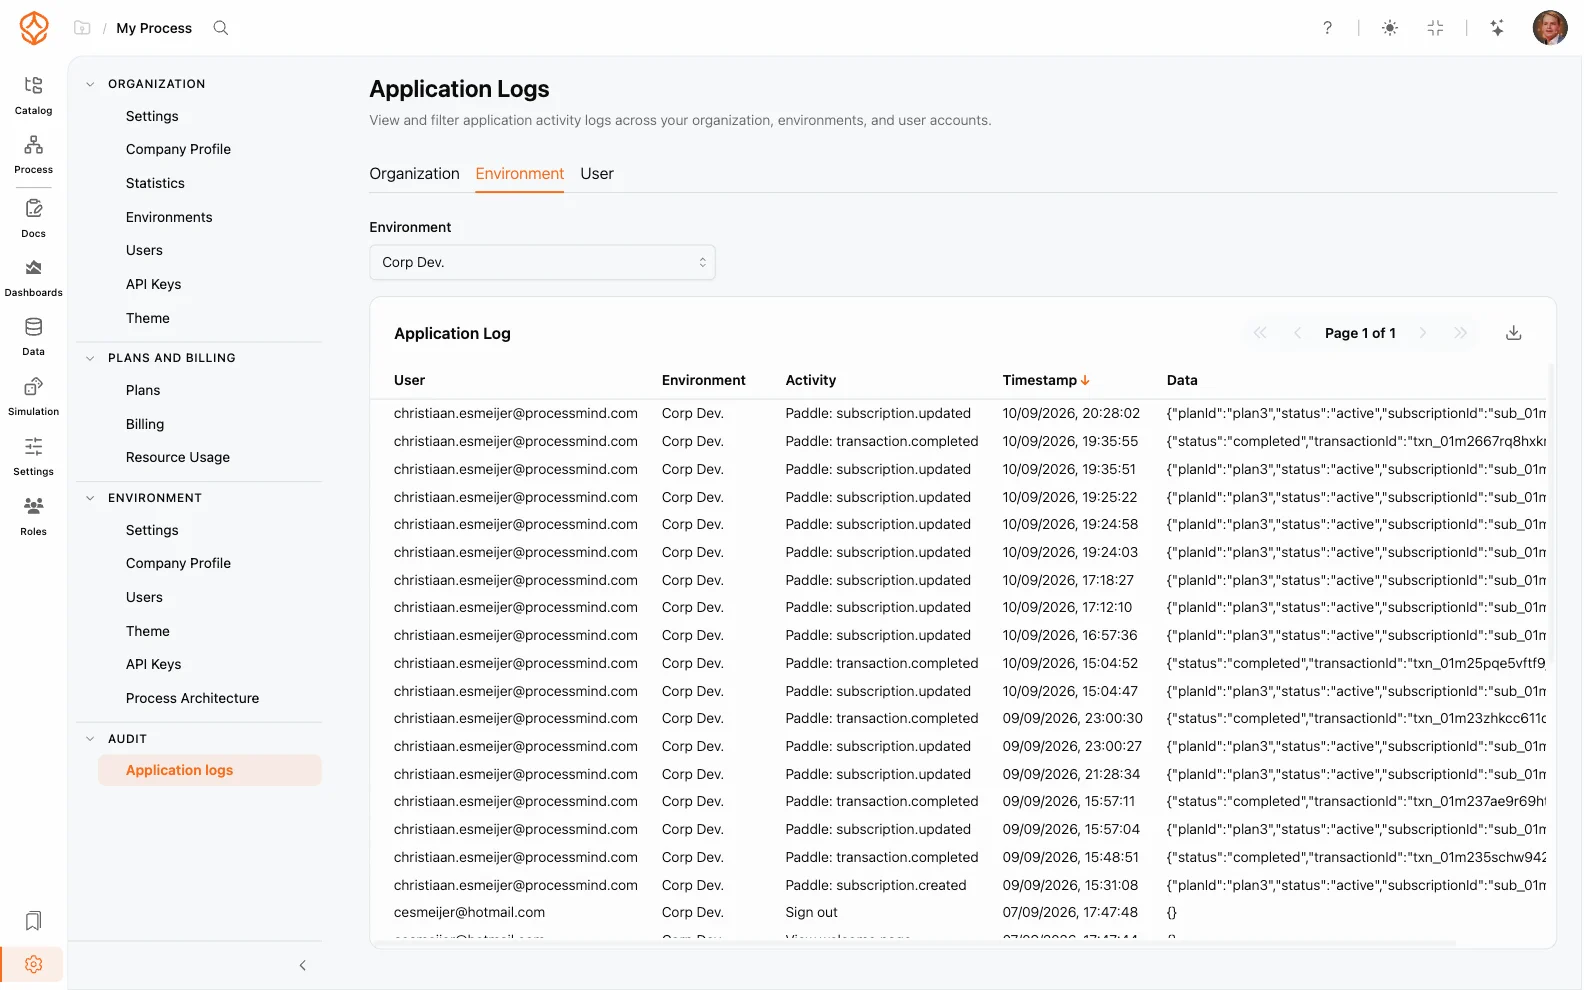
Cosa registra il registro di controllo
Il registro di controllo acquisisce molti tipi di azioni, tra cui:
- Eventi di autenticazione: accessi e disconnessioni, incluso il provider di identità utilizzato
- Gestione degli utenti: inviti, modifiche dei ruoli e rimozioni
- Modifiche ai contenuti: creazione, modifica, pubblicazione o eliminazione di processi e modelli
- Modifiche alla configurazione: impostazioni dell’ambiente, temi, SSO e livelli dell’architettura
- Azioni sensibili per la sicurezza: creazione e revoca di chiavi API
Ogni voce include l’utente, l’azione, la marca temporale e l’ambiente in cui si è verificata.
Accesso al registro di controllo
Per rivedere le voci del registro:
- Acceda come amministratore dell’organizzazione o amministratore dell’ambiente
- Apra Impostazioni
- Selezioni Registri dell’applicazione dal menu delle impostazioni
Lettura delle voci del registro di controllo
Le voci sono elencate dalla più recente alla meno recente. Può:
- Filtrare per utente: concentrarsi sull’attività di una persona specifica
- Filtrare per ambiente: limitare le voci a un singolo tenant
- Ordinare per colonna: ordinare le voci per marca temporale, attività o utente
Ad esempio, per verificare chi ha modificato un processo la settimana scorsa, filtri per l’utente e l’ambiente pertinenti, quindi ordini per marca temporale per esaminare le voci corrispondenti.
Utilizzo del registro di controllo per la governance
Il registro di controllo consente di:
- Risolvere i problemi: identificare quando e come è stata modificata una configurazione
- Supportare la conformità: dimostrare che l’accesso ai dati sensibili è controllato
- Rivedere le azioni degli amministratori: verificare che le modifiche ai ruoli e alle impostazioni di sicurezza fossero intenzionali
Poiché gli ambienti sono isolati, le voci del registro vengono registrate per ciascun ambiente. Gli amministratori dell’organizzazione possono rivedere le attività di tutti gli ambienti, mentre gli amministratori degli ambienti visualizzano solo quelle del proprio ambiente. Consulti Impostazioni dell’organizzazione per informazioni sul funzionamento dei ruoli e Single Sign-On (SSO) per gli eventi di autenticazione visualizzati nel registro.