Auditnapló
Auditnapló
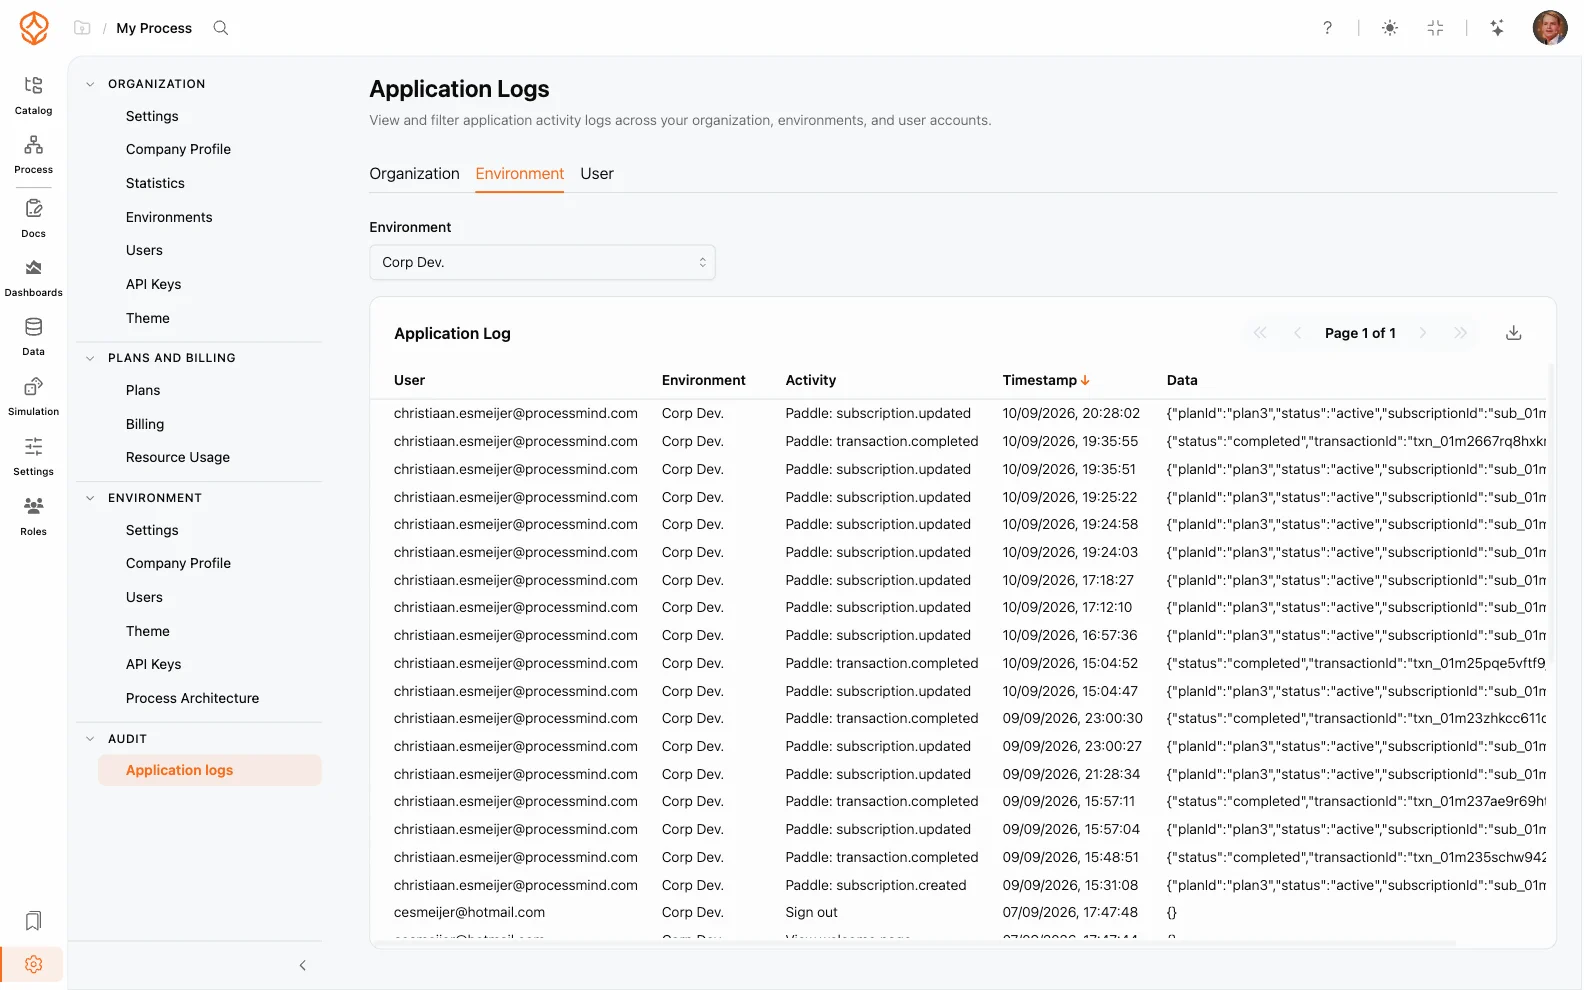
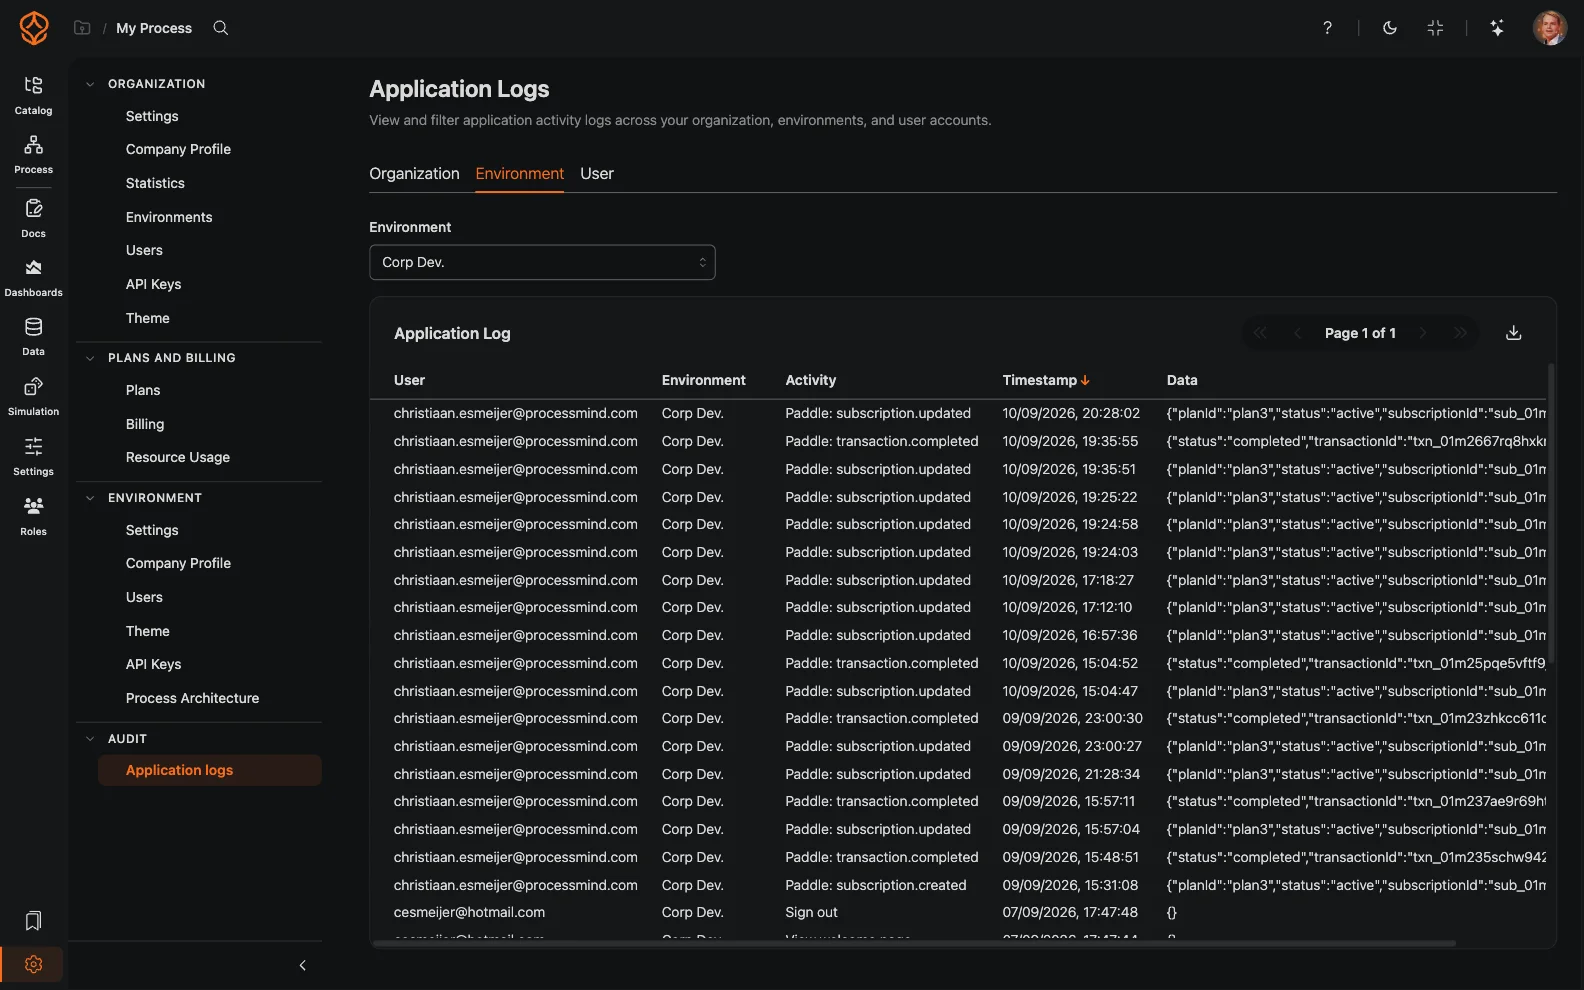
Az Auditnapló, más néven felhasználói tevékenységnapló, rögzíti a szervezet felhasználói által végzett műveleteket. Az adminisztrátorok időrendi sorrendben láthatják, ki mit és mikor végzett, illetve melyik környezetben. Ez segíti az irányítást, a hibaelhárítást és a megfelelést.
info
Az auditnaplóhoz csak szervezeti adminisztrátorok és környezetgazdák férhetnek hozzá. A normál felhasználók nem tekinthetik meg a naplóbejegyzéseket.
Mit rögzít az auditnapló?
Az auditnapló többek között az alábbi műveleteket rögzíti:
- Hitelesítési események: be- és kijelentkezések, a használt identitásszolgáltatóval együtt
- Felhasználókezelés: meghívások, szerepkör-módosítások és felhasználók eltávolítása
- Tartalmi módosítások: folyamatok és modellek létrehozása, szerkesztése, közzététele vagy törlése
- Beállításmódosítások: környezetbeállítások, témák, SSO és architektúraszintek
- Biztonsági szempontból érzékeny műveletek: API-kulcsok létrehozása és visszavonása
Minden bejegyzés tartalmazza a felhasználót, a műveletet, az időbélyeget és a környezetet, ahol a művelet történt.
Az auditnapló megnyitása
Az auditnapló bejegyzéseinek megtekintéséhez:
- Jelentkezzen be szervezeti adminisztrátori vagy környezetgazdai jogosultsággal
- Nyissa meg a Beállítások menüt
- Válassza a Alkalmazásnaplók lehetőséget a beállítások menüben
Auditnapló-bejegyzések áttekintése
A bejegyzések a legújabbtól a legrégebbi felé jelennek meg. A következőket teheti:
- Szűrés felhasználó szerint: csak egy adott személy tevékenységeit jeleníti meg
- Szűrés környezet szerint: egyetlen bérlő bejegyzéseire szűkíti a listát
- Rendezés oszlop szerint: időbélyeg, tevékenység vagy felhasználó szerint rendezi a bejegyzéseket
Ha például azt szeretné kideríteni, ki módosított egy folyamatot a múlt héten, szűrjön az érintett felhasználóra és környezetre, majd időbélyeg szerint rendezze a találatokat.
Az auditnapló használata a szervezeti irányításban
Az auditnapló segítségével:
- Hibaelhárítás: megállapíthatja, mikor és hogyan módosult egy beállítás
- A megfelelés támogatása: igazolhatja az érzékeny adatokhoz való hozzáférés szabályozását
- Adminisztrátori műveletek ellenőrzése: ellenőrizheti, hogy a szerepkör-módosítások és biztonsági beállítások szándékosan történtek-e
Mivel a környezetek elkülönülnek egymástól, az auditbejegyzések környezetenként készülnek. A szervezeti adminisztrátorok minden környezet tevékenységét áttekinthetik, a környezetgazdák viszont csak a sajátjukét. A szerepkörök működéséről a Szervezeti beállítások, a naplóban megjelenő hitelesítési eseményekről pedig az Egyszeri bejelentkezés (SSO) útmutatóban olvashat.
Kapcsolódó témák
Tervezzen jobb folyamatokat. Építsen összekapcsolt architektúrát. Tartsa kézben a működést.
Azonnal hozzáférhet, bankkártya és várakozás nélkül. Alakítsa szervezete működését világos, összekapcsolt folyamatmodellekké.
Építse fel folyamatarchitektúráját, határozza meg a felelősségi köröket és az ellenőrzéseket, és hangolja össze a szerepeket minden szinten.
Indítsa el az ingyenes próbaverziót, és teremtsen megbízható alapot folyamatainak irányításához, kezeléséhez és folyamatos fejlesztéséhez.