Log audit
Log audit
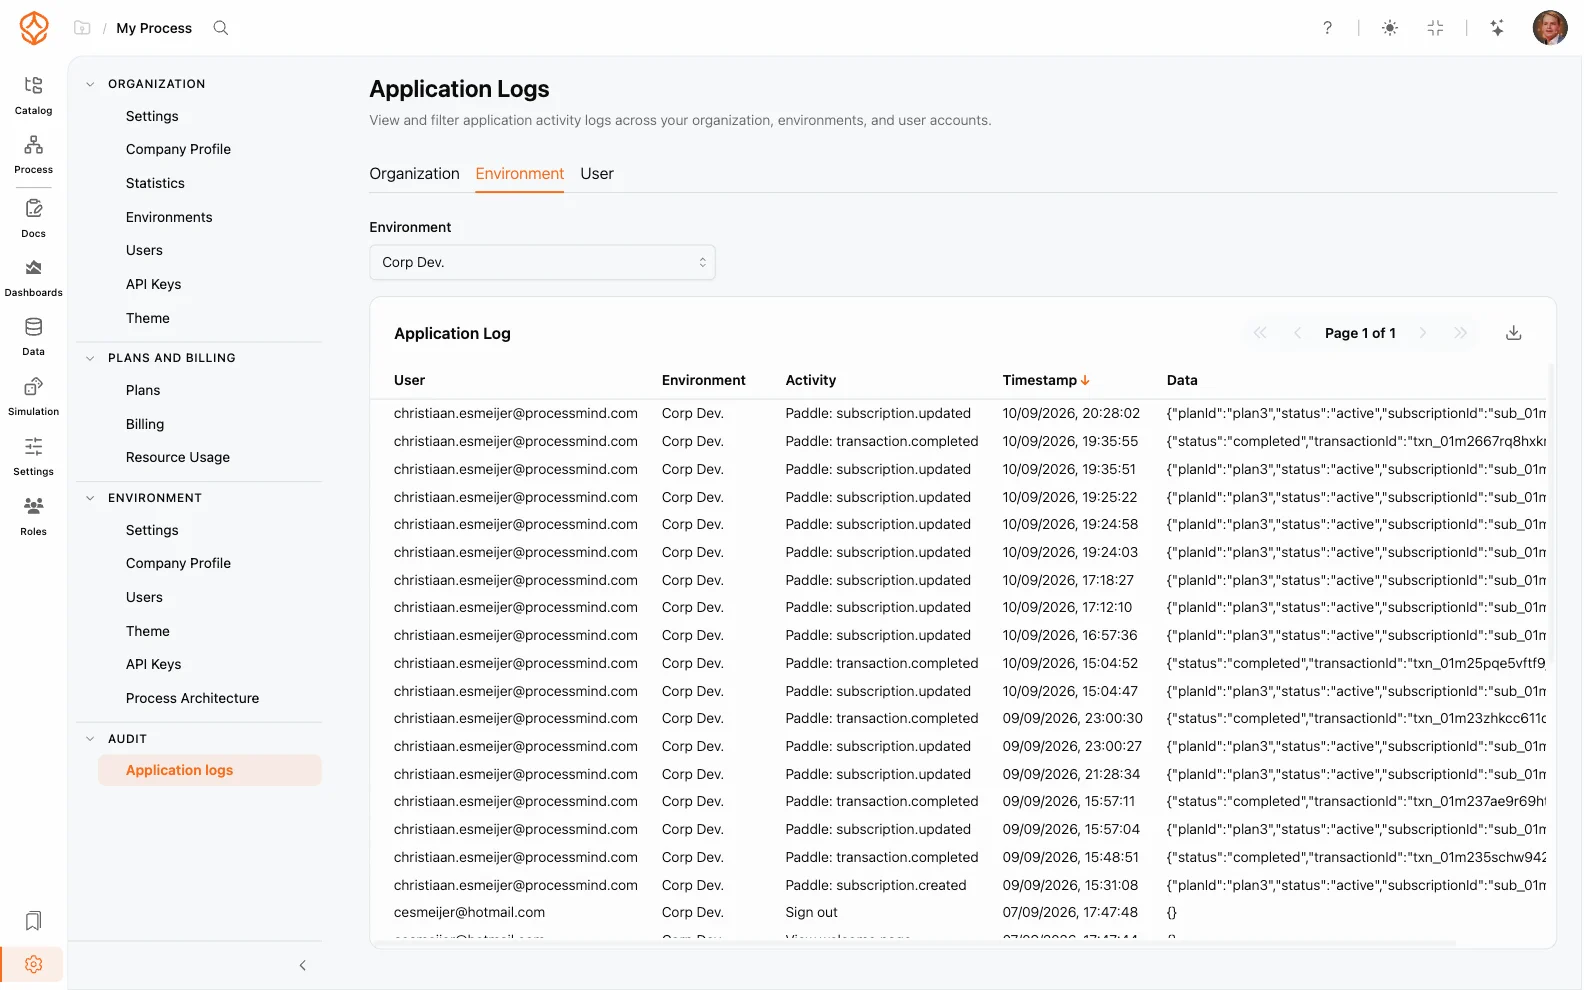
Log audit, yang juga disebut log aktivitas pengguna, mencatat tindakan pengguna di seluruh organisasi. Admin dapat melihat catatan kronologis tentang siapa melakukan apa, kapan, dan di lingkungan mana. Catatan ini membantu tata kelola, pemecahan masalah, dan kepatuhan.
info
Log audit hanya dapat diakses oleh admin organisasi dan admin lingkungan. Pengguna biasa tidak dapat melihat entri audit.
Informasi yang dicatat dalam log audit
Log audit mencatat berbagai jenis tindakan, termasuk:
- Peristiwa autentikasi: proses masuk dan keluar, termasuk penyedia identitas yang digunakan
- Manajemen pengguna: undangan, perubahan peran, dan penghapusan pengguna
- Perubahan konten: membuat, mengedit, memublikasikan, atau menghapus proses dan model
- Perubahan konfigurasi: pengaturan lingkungan, tema, SSO, dan tingkat arsitektur
- Tindakan sensitif keamanan: pembuatan dan pencabutan kunci API
Setiap entri mencakup pengguna, tindakan, waktu, dan lingkungan tempat tindakan dilakukan.
Mengakses log audit
Untuk meninjau entri audit:
- Masuk sebagai admin organisasi atau admin lingkungan
- Buka Pengaturan
- Pilih Log aplikasi dari menu pengaturan
Membaca entri audit
Entri ditampilkan dari yang terbaru. Anda dapat:
- Filter berdasarkan pengguna: tampilkan aktivitas dari orang tertentu
- Filter berdasarkan lingkungan: batasi entri ke satu tenant
- Urutkan berdasarkan kolom: urutkan entri menurut waktu, aktivitas, atau pengguna
Misalnya, untuk mencari tahu siapa yang mengubah proses minggu lalu, filter berdasarkan pengguna dan lingkungan terkait, lalu urutkan berdasarkan waktu untuk memeriksa entri yang cocok.
Menggunakan log audit untuk tata kelola
Log audit membantu Anda:
- Menangani masalah: cari tahu kapan dan bagaimana konfigurasi berubah
- Mendukung kepatuhan: tunjukkan bahwa akses ke data sensitif dikendalikan
- Meninjau tindakan admin: pastikan perubahan peran dan pengaturan keamanan dilakukan dengan sengaja
Karena setiap lingkungan terpisah, entri audit dicatat per lingkungan. Admin organisasi dapat meninjau aktivitas di semua lingkungan, sedangkan admin lingkungan hanya dapat melihat aktivitas di lingkungannya sendiri. Lihat Pengaturan organisasi untuk memahami cara kerja peran, dan Single Sign-On (SSO) untuk mengetahui event autentikasi yang tercatat.
Topik terkait
Rancang proses yang lebih baik. Bangun arsitektur yang saling terhubung. Tetap kendalikan semuanya.
Mulai sekarang juga tanpa kartu kredit dan tanpa perlu menunggu. Ubah cara kerja organisasi Anda menjadi rancangan proses yang jelas dan saling terhubung.
Bangun arsitektur proses, tetapkan penanggung jawab dan kontrol, lalu selaraskan peran serta tanggung jawab di setiap tingkat.
Mulai uji coba gratis dan bangun satu landasan tepercaya untuk mengatur, mengelola, dan terus memperbaiki proses Anda.