Dziennik audytu
Dziennik audytu
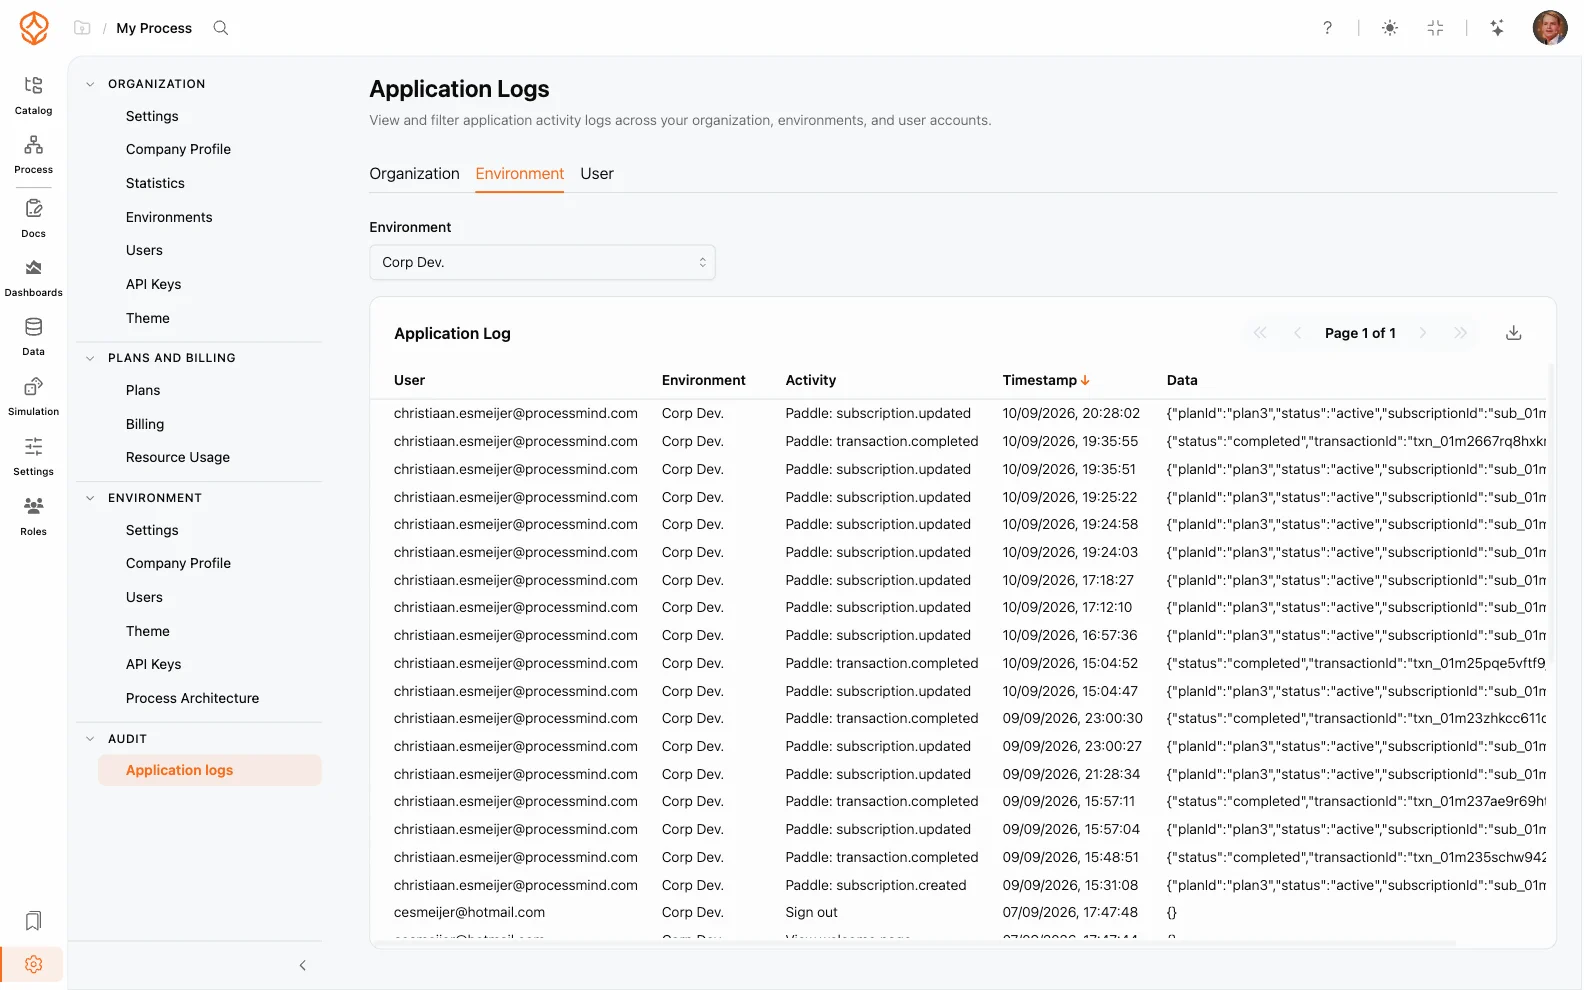
Dziennik audytu, nazywany też dziennikiem aktywności użytkowników, rejestruje działania podejmowane przez użytkowników w organizacji. Administratorzy mogą sprawdzić chronologicznie, kto wykonał daną czynność, kiedy i w którym środowisku. Dziennik wspiera nadzór, rozwiązywanie problemów i zgodność.
info
Dostęp do dziennika audytu mają tylko administratorzy organizacji i administratorzy środowisk. Zwykli użytkownicy nie mogą przeglądać wpisów.
Jakie informacje zapisuje dziennik audytu
Dziennik audytu rejestruje wiele rodzajów działań, w tym:
- Zdarzenia uwierzytelniania: logowania i wylogowania wraz z informacją o użytym dostawcy tożsamości
- Zarządzanie użytkownikami: zaproszenia, zmiany ról i usuwanie użytkowników
- Zmiany treści: tworzenie, edytowanie, publikowanie i usuwanie procesów oraz modeli
- Zmiany konfiguracji: ustawienia środowiska, motywy, SSO i poziomy architektury
- Działania związane z bezpieczeństwem: tworzenie i unieważnianie kluczy API
Każdy wpis zawiera informacje o użytkowniku, działaniu, znaczniku czasu i środowisku, w którym je wykonano.
Otwieranie dziennika audytu
Aby przejrzeć wpisy dziennika audytu:
- Zaloguj się jako administrator organizacji lub administrator środowiska
- Otwórz Ustawienia
- W menu ustawień wybierz Dzienniki aplikacji
Odczytywanie wpisów dziennika
Wpisy są wyświetlane od najnowszego. Można:
- Filtrować według użytkownika: wyświetlić działania konkretnej osoby
- Filtrować według środowiska: ograniczyć wpisy do jednego tenanta
- Sortować według kolumny: uporządkować wpisy według znacznika czasu, działania lub użytkownika
Aby sprawdzić, kto zmienił proces w zeszłym tygodniu, można filtrować według odpowiedniego użytkownika i środowiska, a następnie posortować wyniki według znacznika czasu.
Wykorzystanie dziennika audytu do nadzoru
Dziennik audytu pomaga:
- Rozwiązywać problemy: ustalić, kiedy i jak zmieniono konfigurację
- Wspierać zgodność: wykazać, że dostęp do danych wrażliwych jest kontrolowany
- Weryfikować działania administratorów: sprawdzać, czy zmiany ról i ustawień zabezpieczeń były zamierzone
Ponieważ środowiska są od siebie odizolowane, wpisy dziennika audytu są rejestrowane osobno dla każdego środowiska. Administratorzy organizacji mogą przeglądać aktywność we wszystkich środowiskach, a administratorzy środowisk widzą tylko aktywność w swoim środowisku. Informacje o rolach zawiera strona Ustawienia organizacji, a o zdarzeniach uwierzytelniania rejestrowanych w dzienniku: Logowanie jednokrotne (SSO).
Powiązane tematy
Projektuj lepsze procesy. Buduj spójną architekturę. Zachowaj kontrolę.
Uzyskaj dostęp od razu, bez karty kredytowej i czekania. Przedstaw sposób działania organizacji w postaci przejrzystych, powiązanych modeli procesów.
Buduj architekturę procesów, określaj właścicieli i mechanizmy kontroli oraz uzgadniaj role i zakresy odpowiedzialności na każdym poziomie.
Rozpocznij okres próbny i stwórz solidną podstawę do nadzorowania, zarządzania i ciągłego doskonalenia procesów.