Protokol auditu
Protokol auditu
Protokol auditu, označovaný také jako protokol aktivity uživatelů, zaznamenává činnosti uživatelů v celé organizaci. Správcům poskytuje chronologický přehled o tom, kdo co udělal, kdy a v jakém prostředí. Pomáhá při správě, řešení problémů a zajištění shody.
info
Protokol auditu mohou zobrazit pouze správci organizace a správci prostředí. Běžní uživatelé záznamy auditu nevidí.
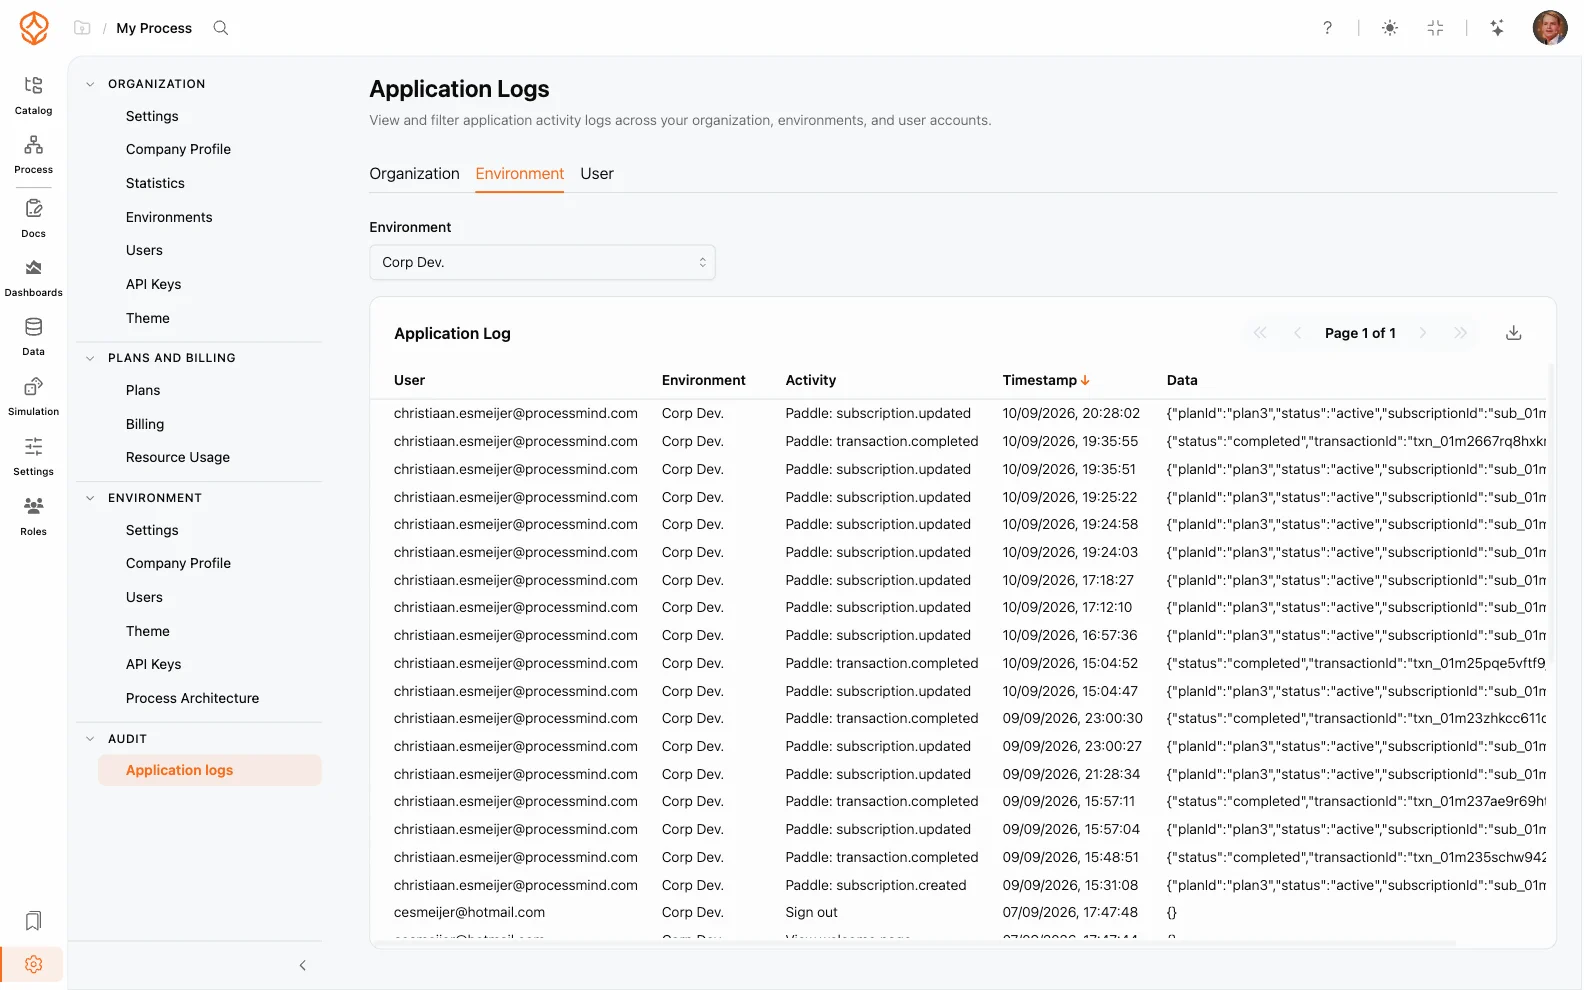
Co protokol auditu zaznamenává
Protokol auditu zachycuje různé typy činností, například:
- Události ověření totožnosti: přihlášení a odhlášení včetně použitého poskytovatele identity
- Správa uživatelů: pozvánky, změny rolí a odebrání uživatelů
- Změny obsahu: vytvoření, úpravy, zveřejnění nebo odstranění procesů a modelů
- Změny konfigurace: nastavení prostředí, motivy, SSO a úrovně architektury
- Bezpečnostní činnosti: vytvoření a zrušení API klíčů
Každý záznam obsahuje uživatele, akci, časové razítko a prostředí, ve kterém k ní došlo.
Otevření protokolu auditu
Záznamy auditu zobrazíte takto:
- Přihlaste se jako správce organizace nebo správce prostředí
- Otevřete Nastavení
- V nabídce nastavení vyberte Protokoly aplikace
Čtení záznamů auditu
Záznamy jsou seřazené od nejnovějších. Můžete:
- Filtrovat podle uživatele: zobrazit činnost konkrétní osoby
- Filtrovat podle prostředí: omezit záznamy na jedno prostředí
- Seřadit podle sloupce: uspořádat záznamy podle času, činnosti nebo uživatele
Pokud například zjišťujete, kdo minulý týden změnil proces, vyfiltrujte příslušného uživatele a prostředí. Potom seřaďte záznamy podle času a prohlédněte si odpovídající výsledky.
Využití protokolu auditu při správě
Protokol auditu vám pomůže:
- Řešit problémy: zjistit, kdy a jak se změnilo nastavení
- Podpořit shodu: doložit řízený přístup k citlivým údajům
- Kontrolovat činnost správců: ověřit, že změny rolí a nastavení zabezpečení byly záměrné
Prostředí jsou od sebe oddělená, proto se záznamy auditu ukládají pro každé prostředí zvlášť. Správci organizace mohou kontrolovat činnost ve všech prostředích, zatímco správci prostředí vidí pouze své prostředí. Informace o rolích najdete v tématu Nastavení organizace. Události přihlášení zaznamenané v protokolu popisuje téma Jednotné přihlašování (SSO).
Související témata
Navrhujte lepší procesy. Propojte je do společné architektury. Mějte vše pod kontrolou.
Získejte přístup ihned, bez čekání a bez platební karty. Převádějte způsob práce ve své organizaci do přehledných a propojených návrhů procesů.
Vytvořte architekturu procesů, určete vlastníky a kontrolní mechanismy a slaďte role a odpovědnosti na všech úrovních.
Spusťte zkušební verzi a vytvořte spolehlivý základ pro řízení, správu a průběžné zlepšování procesů.