API-documentatie
API-referentie voor ProcessMind: eindpunten, authenticatie en integratiegidsen voor ontwikkelaars.
Voor een koppeling met de API van ProcessMind moet je API-sleutels maken en beheren. Lees hoe je API-sleutels genereert, gebruikt en beveiligt.
Ga in de instellingen van je ProcessMind-account naar het onderdeel “API-sleutels”. Klik op de knop Nieuwe API-sleutel voor omgeving om een API-sleutel te maken. Geef de sleutel een naam waaraan je deze later herkent.
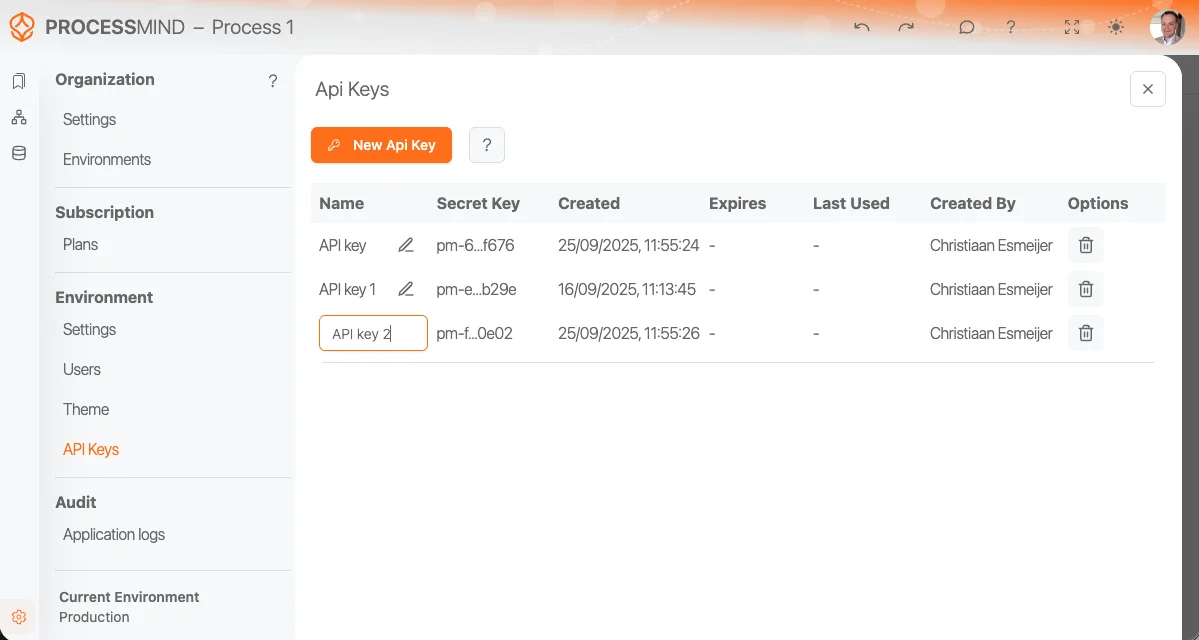
Je kunt meerdere API-sleutels maken voor verschillende applicaties of services. Je beheert elke sleutel afzonderlijk. Zo kun je sleutels intrekken wanneer dat nodig is, zonder andere koppelingen te beïnvloeden. Kopieer de sleutel zodra deze is gegenereerd en bewaar hem op een veilige plek. Om veiligheidsredenen wordt de sleutel tijdens het maken maar één keer getoond.
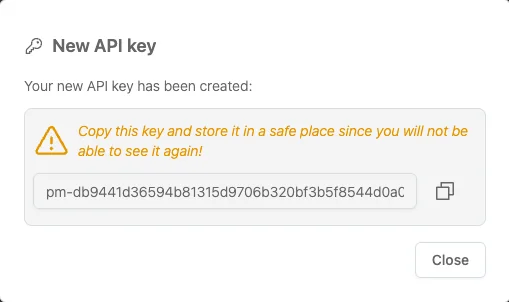
warning
Bewaar API-sleutels op een veilige plek en zet ze nooit in client-side code of openbare repositories. Is een sleutel in verkeerde handen gevallen? Trek hem dan meteen in en genereer een nieuwe.
Beheerders van een organisatie kunnen op dezelfde pagina ook API-sleutels voor organisaties maken. Een organisatiesleutel werkt in alle omgevingen (tenants) van de organisatie. Daardoor kan één koppeling voor al die omgevingen worden gebruikt. Gebruik organisatiesleutels om:
/v1/tenant/{tenantId}/api-keys)./v1/tenant/{tenantId}/users/{userId}/login-token).| Scope | Geeft toegang tot |
|---|---|
| read | Tenantdata lezen (list/get-endpoints). Standaard ingeschakeld. |
| write | Tenantdata maken, wijzigen en verwijderen. Standaard ingeschakeld. |
| uploadData | Ondertekende upload-URL’s aanvragen voor datatabellen. Standaard ingeschakeld. |
| sessions | Eenmalige tokens voor inloggen aanvragen. Standaard uitgeschakeld. |
Schakel sessions alleen in voor sleutels die nodig zijn om gebruikers in te laten loggen. Behandel zulke sleutels als wachtwoorden: met een aangemaakt token kan een gebruiker inloggen zonder een wachtwoord in te voeren. Met een organisatiesleutel kun je tokens maken voor gebruikers in alle omgevingen van de organisatie. Een omgevingssleutel werkt alleen voor gebruikers van de eigen omgeving.
POST /v1/tenant/{tenantId}/users/{userId}/login-tokengeeft een eenmalig token terug dat 60 seconden geldig is en is gekoppeld aan de gebruiker, omgeving en organisatie, plus een url. Stuur de browser van de gebruiker naar die URL. De gebruiker komt in ProcessMind terecht met een eigen sessie: er is geen e-maillink of impersonatie nodig. Je kunt optioneel een path meegeven in de request body om rechtstreeks naar een specifieke pagina te gaan. De sleutel moet de scope sessions hebben. Je kunt alleen een token maken voor een gebruiker van een tenant waarvoor de sleutel toegang heeft.
Het aanmaken van tokens wordt vastgelegd en is aan strikte gebruikslimieten gebonden. Als de sleutel wordt uitgeschakeld of de gebruiker geen toegang meer heeft, wordt het meteen geblokkeerd. Het token wordt één keer teruggegeven en nooit gelogd.
Krijg meteen toegang, zonder creditcard of wachttijd. Maak van de manier waarop je organisatie werkt heldere, samenhangende procesmodellen.
Breng de procesarchitectuur in kaart, leg verantwoordelijkheden en beheersmaatregelen vast en stem rollen en taken op elk niveau op elkaar af.
Start je gratis proefperiode en bouw een betrouwbare basis om processen te beheren en continu te verbeteren.
We gebruiken cookies om je ervaring te verbeteren, content persoonlijker te maken en verkeer te analyseren. We meten paginaweergaven ook anoniem, zonder cookies. Als je toestemming geeft voor analytics, voegen we een identifier toe waarmee we je bezoeken aan elkaar kunnen koppelen. Door op "Alles accepteren" te klikken, geef je toestemming voor het gebruik van cookies.