Documentazione API
Riferimento API di ProcessMind: endpoint, autenticazione e guide all’integrazione per sviluppatori.
Per integrare l’API di ProcessMind, deve creare e gestire le chiavi API. Scopra come generare, utilizzare e proteggere le Sue chiavi API.
Nelle impostazioni del Suo account ProcessMind, acceda alla sezione “Chiavi API”. Qui può creare una nuova chiave API facendo clic sul pulsante Nuova chiave API dell’ambiente. Assegni alla chiave un nome che Le permetta di identificarla in seguito.
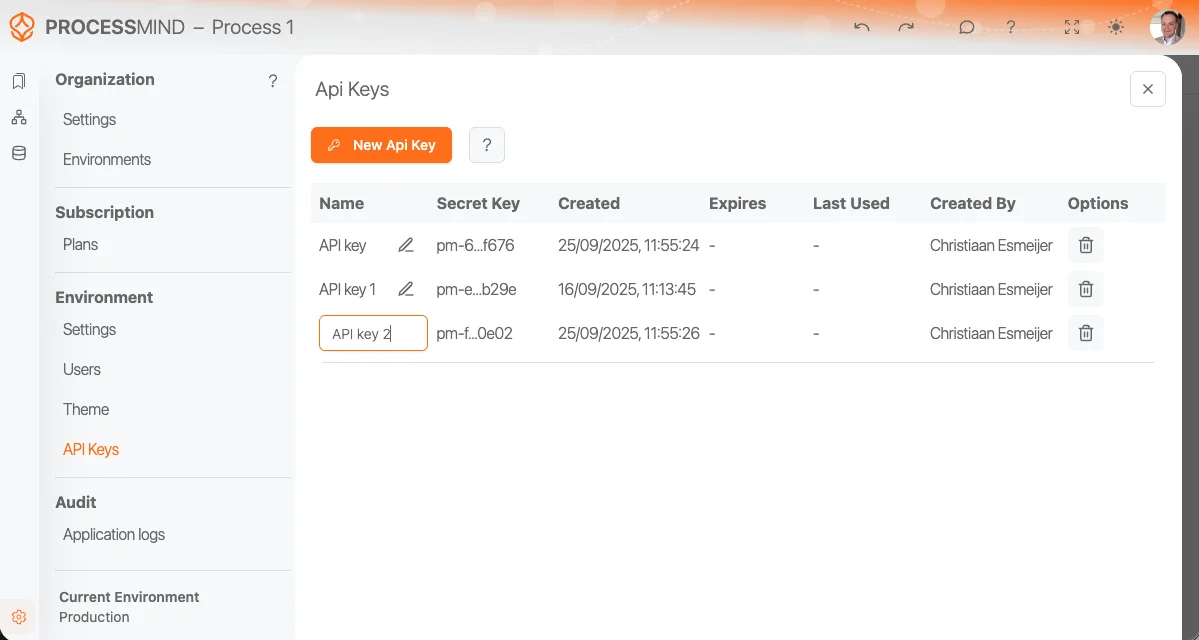
Può creare più chiavi API per applicazioni o servizi diversi. Ogni chiave può essere gestita separatamente, così può revocarla quando necessario senza compromettere le altre integrazioni. Dopo aver generato la chiave, la copi e la conservi in un luogo sicuro. Per motivi di sicurezza, durante la creazione la chiave viene visualizzata una sola volta.
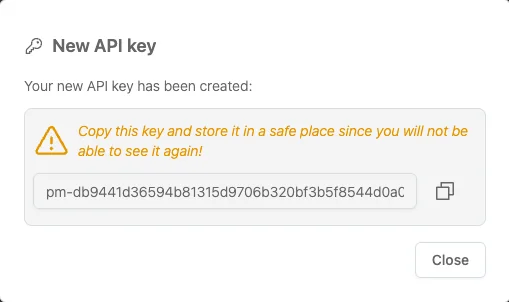
warning
Conservi le Sue chiavi API in modo sicuro e non le esponga mai nel codice lato client o in repository pubblici. Se una chiave è stata compromessa, la revochi immediatamente e ne generi una nuova.
Gli amministratori dell’organizzazione possono creare anche le chiavi API dell’organizzazione nella stessa pagina. A differenza delle chiavi dell’ambiente, una chiave dell’organizzazione funziona in tutti gli ambienti (tenant) dell’organizzazione, consentendo a un’unica integrazione di servirli tutti. Utilizzi le chiavi dell’organizzazione per:
/v1/tenant/{tenantId}/api-keys)./v1/tenant/{tenantId}/users/{userId}/login-token).| Ambito | Autorizzazioni |
|---|---|
| read | Lettura dei dati del tenant (endpoint list/get). Attivo per impostazione predefinita. |
| write | Creazione, aggiornamento ed eliminazione dei dati del tenant. Attivo per impostazione predefinita. |
| uploadData | Richiesta di URL di caricamento presigned per le tabelle dati. Attivo per impostazione predefinita. |
| sessions | Generazione di token di passaggio per l’accesso monouso. Disattivato per impostazione predefinita. |
Abiliti sessions solo per le chiavi che richiedono il passaggio di accesso e tratti tali chiavi come password: un token generato consente all’utente di accedere senza visualizzare una richiesta di password. Una chiave dell’organizzazione può generare token per gli utenti di ogni ambiente dell’organizzazione; una chiave dell’ambiente può farlo solo per gli utenti del proprio ambiente.
POST /v1/tenant/{tenantId}/users/{userId}/login-tokenRestituisce un token monouso, valido per 60 secondi e associato all’utente, all’ambiente e all’organizzazione, oltre a un url. Indirizzi il browser dell’utente a quell’URL: l’utente accederà a ProcessMind con la propria sessione, senza link e-mail né impersonificazione. Facoltativamente, includa nel corpo della richiesta un path per creare un collegamento diretto a una pagina specifica. La chiave deve disporre dell’ambito sessions e un utente può essere creato solo per un tenant che la chiave è autorizzata a gestire.
La generazione dei token viene registrata negli audit, è soggetta a limiti rigorosi e viene bloccata immediatamente quando la chiave viene disabilitata o l’utente perde l’accesso. Il token viene restituito una sola volta e non viene mai registrato nei log.
Utilizziamo i cookie per migliorare la Sua esperienza, personalizzare i contenuti e analizzare il traffico. Facendo clic su "Accetta tutto", acconsente all’utilizzo dei cookie.