Documentation de l’API
Référence de l’API ProcessMind : points de terminaison, authentification et guides d’intégration pour les développeurs.
Pour intégrer l’API ProcessMind, vous devez créer et gérer des clés API. Découvrez comment les générer, les utiliser et les protéger.
Dans les paramètres de votre compte ProcessMind, ouvrez la section « Clés API ». Cliquez sur le bouton Nouvelle clé API d’environnement pour créer une clé. Donnez-lui un nom qui vous permettra de la reconnaître par la suite.
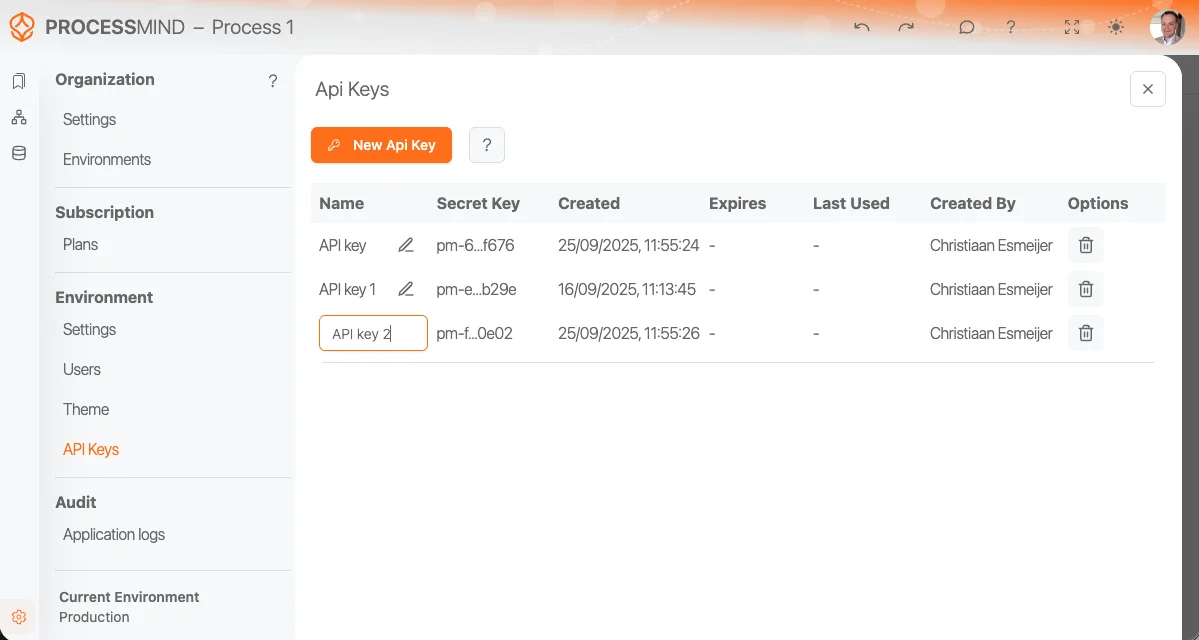
Vous pouvez créer plusieurs clés API pour différentes applications ou différents services. Chaque clé se gère indépendamment. Vous pouvez ainsi révoquer une clé sans affecter les autres intégrations. Une fois la clé générée, copiez-la et conservez-la en lieu sûr. Pour des raisons de sécurité, elle ne s’affichera qu’une seule fois, lors de sa création.
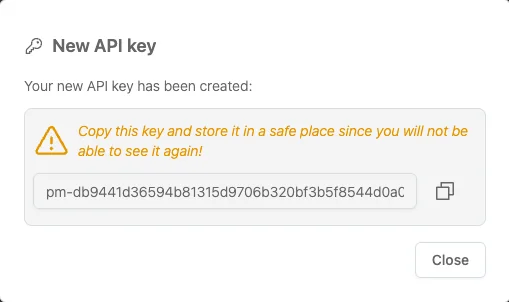
warning
Protégez vos clés API et ne les exposez jamais dans du code côté client ni dans des dépôts publics. Si une clé est compromise, révoquez-la immédiatement et générez-en une nouvelle.
Les administrateurs d’organisation peuvent également créer des clés API d’organisation sur la même page. Contrairement aux clés d’environnement, une clé d’organisation fonctionne dans tous les environnements (tenants) de l’organisation. Une seule intégration peut donc les desservir tous. Utilisez les clés d’organisation pour :
/v1/tenant/{tenantId}/api-keys)./v1/tenant/{tenantId}/users/{userId}/login-token).| Autorisation | Accès accordé |
|---|---|
| read | Lire les données de l’environnement (points de terminaison de liste et de consultation). Activée par défaut. |
| write | Créer, modifier et supprimer les données de l’environnement. Activée par défaut. |
| uploadData | Demander des URL d’importation pré-signées pour les tables de données. Activée par défaut. |
| sessions | Générer des jetons de transfert de connexion à usage unique. Désactivée par défaut. |
Activez sessions uniquement pour les clés qui doivent permettre le transfert de connexion, et protégez-les comme des mots de passe : le jeton généré connecte l’utilisateur sans lui demander de mot de passe. Une clé d’organisation peut générer un jeton pour les utilisateurs de tous les environnements de l’organisation ; une clé d’environnement ne peut le faire que pour les utilisateurs de son propre environnement.
POST /v1/tenant/{tenantId}/users/{userId}/login-tokenrenvoie un jeton à usage unique, valable 60 secondes et associé à l’utilisateur, à l’environnement et à l’organisation, ainsi qu’à un url. Redirigez le navigateur de l’utilisateur vers cette URL : il accède alors à ProcessMind avec sa propre session, sans lien envoyé par courriel ni usurpation d’identité. Vous pouvez également transmettre un path dans le corps de la requête pour ouvrir directement une page précise. La clé doit disposer de l’autorisation sessions, et le jeton ne peut être généré que pour un utilisateur d’un environnement auquel la clé donne accès.
La génération des jetons est consignée dans les journaux d’audit et soumise à des limites de fréquence strictes. Elle est immédiatement bloquée si la clé est désactivée ou si l’utilisateur perd son accès. Le jeton n’est renvoyé qu’une seule fois et n’est jamais consigné dans les journaux.
Accédez immédiatement à la plateforme, sans carte bancaire ni attente. Représentez clairement le fonctionnement de votre organisation dans des modèles de processus reliés entre eux.
Définissez l’architecture des processus, les responsabilités et les contrôles, puis clarifiez les rôles à chaque niveau.
Démarrez votre essai gratuit et posez les bases d’une gouvernance, d’une gestion et d’une amélioration continue de vos processus.
Nous utilisons des cookies pour améliorer votre expérience, personnaliser le contenu et analyser le trafic. Les consultations de pages sont mesurées de façon anonyme, même sans cookies. En cliquant sur « Tout accepter », vous consentez à l’utilisation de cookies.