Documentación de la API
Referencia de la API de ProcessMind: endpoints, autenticación y guías de integración para desarrolladores.
Para integrar la API de ProcessMind, debe crear y gestionar claves de API. Aprenda a generarlas, utilizarlas y protegerlas.
En la configuración de su cuenta de ProcessMind, vaya a la sección “Claves de API”. Allí puede crear una clave de API nueva haciendo clic en el botón Nueva clave de API de entorno. Asigne un nombre a la clave para poder identificarla más adelante.
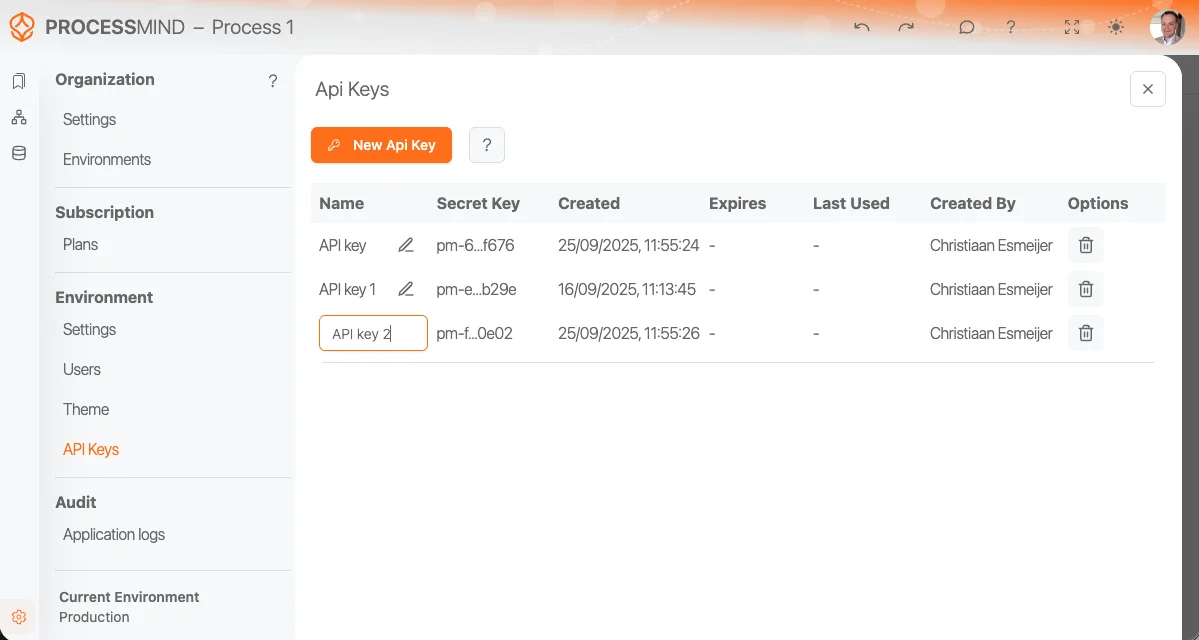
Puede crear varias claves de API para distintas aplicaciones o servicios. Cada clave se puede gestionar de forma independiente, lo que le permite revocarla cuando sea necesario sin afectar a otras integraciones. Cuando se genere la clave, cópiela y guárdela de forma segura. Por motivos de seguridad, la clave solo se mostrará una vez durante la creación.
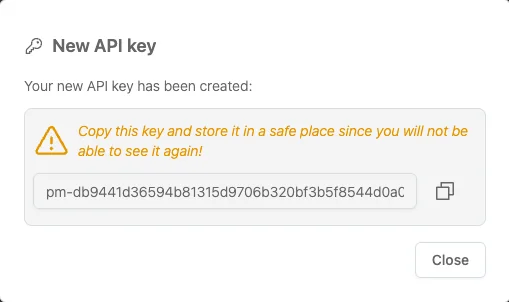
warning
Mantenga sus claves de API seguras y nunca las exponga en código del lado del cliente ni en repositorios públicos. Si una clave se ve comprometida, revóquela de inmediato y genere una nueva.
Los administradores de la organización también pueden crear claves de API de la organización en la misma página. A diferencia de las claves de entorno, una clave de organización funciona en todos los entornos (inquilinos) de la organización, por lo que una sola integración puede servir para todos ellos. Utilice las claves de organización para:
/v1/tenant/{tenantId}/api-keys)./v1/tenant/{tenantId}/users/{userId}/login-token).| Ámbito | Permisos |
|---|---|
| read | Leer datos del inquilino (endpoints de listado/consulta). Activado de forma predeterminada. |
| write | Crear, actualizar y eliminar datos del inquilino. Activado de forma predeterminada. |
| uploadData | Solicitar URL de carga presignadas para datatables. Activado de forma predeterminada. |
| sessions | Generar tokens de transferencia de inicio de sesión de un solo uso. Desactivado de forma predeterminada. |
Active sessions solo para las claves que necesiten transferir el inicio de sesión y trate esas claves como contraseñas: un token generado inicia la sesión del usuario sin solicitarle la contraseña. Una clave de organización puede generar tokens para usuarios de cualquier entorno de la organización; una clave de entorno solo puede hacerlo para los usuarios de su propio entorno.
POST /v1/tenant/{tenantId}/users/{userId}/login-token Devuelve un token de un solo uso (válido durante 60 segundos) vinculado al usuario, al entorno y a la organización, además de una url. Envíe el navegador del usuario a esa URL para que acceda a ProcessMind con su propia sesión: no se envía ningún enlace por correo electrónico ni se suplanta la identidad de otro usuario. También puede incluir una path en el cuerpo de la solicitud para enlazar directamente con una página específica. La clave debe tener el alcance sessions, y solo se puede crear un usuario para un inquilino al que la clave tenga permiso para prestar servicio.
La generación de tokens queda registrada en la auditoría, está estrictamente limitada por frecuencia y se bloquea de inmediato cuando se desactiva la clave o el usuario pierde el acceso. El token se devuelve una sola vez y nunca se registra en los logs.
Utilizamos cookies para mejorar su experiencia, personalizar el contenido y analizar el tráfico. Al hacer clic en «Aceptar todo», acepta nuestro uso de cookies.