API-Dokumentation
API-Referenz für ProcessMind: Endpunkte, Authentifizierung und Integrationsanleitungen für Entwickler.
Für die Integration mit der ProcessMind-API müssen Sie API-Schlüssel erstellen und verwalten. Erfahren Sie, wie Sie Ihre API-Schlüssel generieren, verwenden und schützen.
Navigieren Sie in den Einstellungen Ihres ProcessMind-Kontos zum Abschnitt “API-Schlüssel”. Dort können Sie durch Klicken auf die Schaltfläche Neuer API-Schlüssel für die Umgebung einen neuen API-Schlüssel erstellen. Vergeben Sie einen Namen, damit Sie den Schlüssel später identifizieren können.
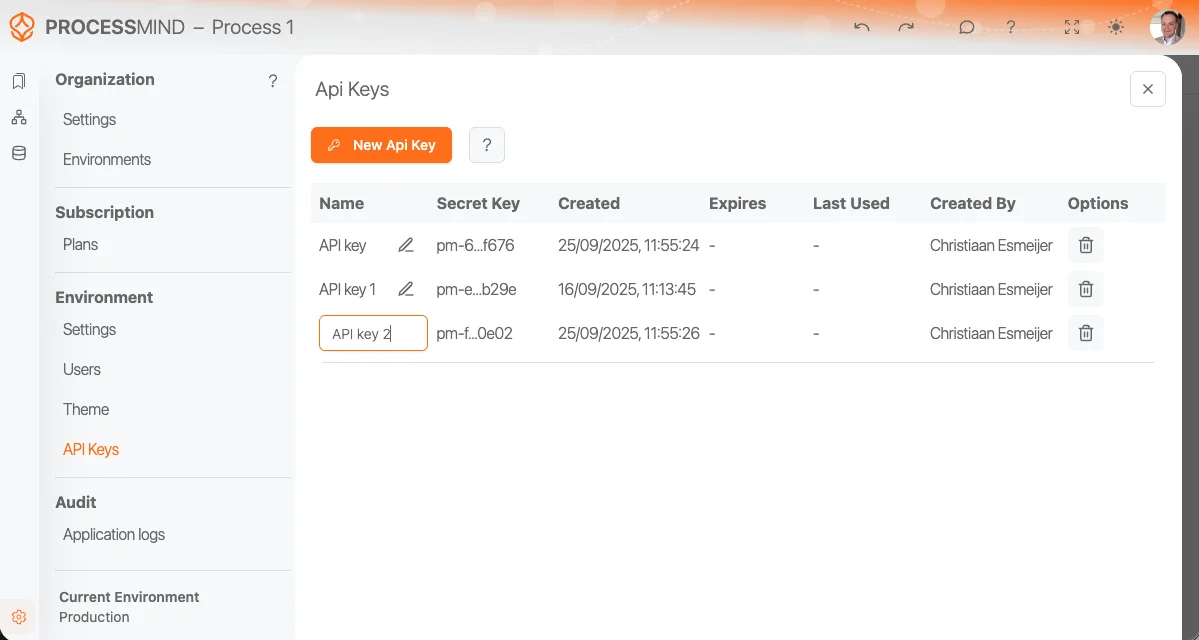
Sie können mehrere API-Schlüssel für verschiedene Anwendungen oder Dienste erstellen. Jeder Schlüssel lässt sich unabhängig verwalten. Dadurch können Sie einzelne Schlüssel bei Bedarf widerrufen, ohne andere Integrationen zu beeinträchtigen. Sobald der Schlüssel generiert wurde, kopieren Sie ihn und speichern Sie ihn sicher. Aus Sicherheitsgründen wird der Schlüssel während der Erstellung nur einmal angezeigt.
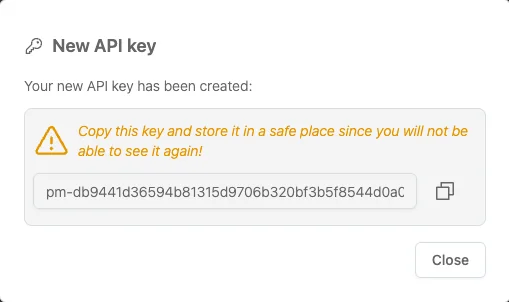
warning
Bewahren Sie Ihre API-Schlüssel sicher auf und legen Sie sie niemals in clientseitigem Code oder öffentlichen Repositories offen. Wenn ein Schlüssel kompromittiert wurde, widerrufen Sie ihn sofort und generieren Sie einen neuen Schlüssel.
Administratoren der Organisation können auf derselben Seite auch API-Schlüssel der Organisation erstellen. Im Gegensatz zu Umgebungsschlüsseln funktioniert ein Organisationsschlüssel in jeder Umgebung (Mandant) der Organisation. Eine Integration kann daher für alle Umgebungen verwendet werden. Verwenden Sie Organisationsschlüssel für folgende Aufgaben:
/v1/tenant/{tenantId}/api-keys)./v1/tenant/{tenantId}/users/{userId}/login-token).| Bereich | Gewährt |
|---|---|
| read | Mandantendaten lesen (List-/Get-Endpunkte). Standardmäßig aktiviert. |
| write | Mandantendaten erstellen, aktualisieren und löschen. Standardmäßig aktiviert. |
| uploadData | Signierte Upload-URLs für Datentabellen anfordern. Standardmäßig aktiviert. |
| sessions | Einmalige Übergabe-Token für die Anmeldung ausstellen. Standardmäßig deaktiviert. |
Aktivieren Sie sessions nur für Schlüssel, die eine Übergabe zur Anmeldung benötigen, und behandeln Sie diese Schlüssel wie Passwörter: Ein ausgestelltes Token meldet den Benutzer ohne Abfrage eines Passworts an. Ein Organisationsschlüssel kann Token für Benutzer jeder Umgebung innerhalb der Organisation ausstellen, ein Umgebungsschlüssel nur für Benutzer seiner eigenen Umgebung.
POST /v1/tenant/{tenantId}/users/{userId}/login-tokenGibt ein einmalig verwendbares Token zurück, das 60 Sekunden gültig und an den Benutzer, die Umgebung sowie die Organisation gebunden ist, außerdem eine url. Leiten Sie den Browser des Benutzers an diese URL weiter. Der Benutzer gelangt mit einer eigenen Sitzung zu ProcessMind, ohne E-Mail-Link und ohne Identitätsübernahme. Optional können Sie im Request-Body ein path übergeben, um direkt zu einer bestimmten Seite zu verlinken. Der Schlüssel muss über den Bereich sessions verfügen. Ein Benutzer kann nur für einen Mandanten erstellt werden, für den der Schlüssel zugelassen ist.
Das Ausstellen wird protokolliert und streng begrenzt. Sobald der Schlüssel deaktiviert wird oder der Benutzer seinen Zugriff verliert, wird es sofort blockiert. Das Token wird nur einmal zurückgegeben und niemals protokolliert.
Wir verwenden Cookies, um Ihre Nutzererfahrung zu verbessern, Inhalte zu personalisieren und den Datenverkehr zu analysieren. Wenn Sie auf „Alle akzeptieren“ klicken, stimmen Sie der Verwendung von Cookies zu.