Documentação da API
Referência da API do ProcessMind: endpoints, autenticação e guias de integração para desenvolvedores.
Para integrar seus sistemas à API do ProcessMind, você precisa criar e gerenciar chaves de API. Saiba como gerar, usar e proteger suas chaves.
Nas configurações da sua conta ProcessMind, acesse a seção “Chaves de API”. Clique no botão Nova chave de API do ambiente para criar uma chave. Dê um nome à chave para identificá-la depois.
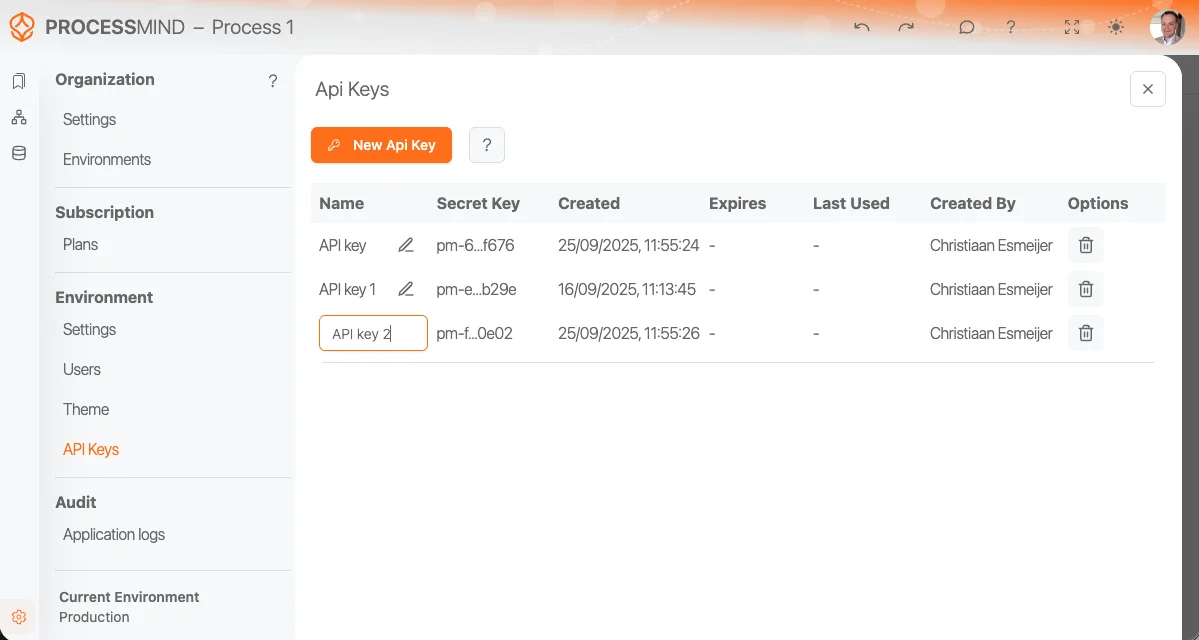
Você pode criar várias chaves de API para diferentes aplicativos ou serviços. Cada chave pode ser gerenciada separadamente. Assim, você pode revogar uma chave quando necessário sem afetar outras integrações. Depois de gerar a chave, copie-a e guarde-a em um local seguro. Por segurança, ela será exibida apenas uma vez, durante a criação.
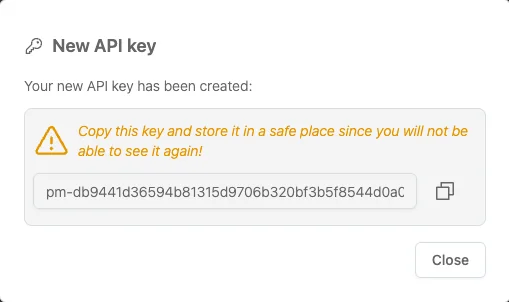
warning
Mantenha suas chaves de API protegidas e nunca as exponha em código executado no lado do cliente nem em repositórios públicos. Se uma chave for comprometida, revogue-a imediatamente e gere outra.
Os administradores da organização também podem criar chaves de API da organização na mesma página. Diferentemente das chaves de ambiente, uma chave da organização funciona em todos os ambientes (tenants) da organização, permitindo que uma integração atenda a todos eles. Use chaves da organização para:
/v1/tenant/{tenantId}/api-keys)./v1/tenant/{tenantId}/users/{userId}/login-token).| Escopo | Permissões |
|---|---|
| read | Lê dados do ambiente (endpoints de listagem e consulta). Ativado por padrão. |
| write | Cria, atualiza e exclui dados do ambiente. Ativado por padrão. |
| uploadData | Solicita URLs de carregamento pré-assinadas para tabelas de dados. Ativado por padrão. |
| sessions | Gera tokens de handoff de login de uso único. Desativado por padrão. |
Ative sessions apenas para chaves que precisam fazer handoff de login e proteja essas chaves como se fossem senhas: um token gerado autentica o usuário sem solicitar uma senha. Uma chave da organização pode gerar tokens para usuários de qualquer ambiente da organização. Uma chave de ambiente só pode fazer isso para usuários do próprio ambiente.
POST /v1/tenant/{tenantId}/users/{userId}/login-tokenRetorna um token de uso único, válido por 60 segundos e vinculado ao usuário, ao ambiente e à organização, além de uma url. Direcione o navegador do usuário para essa URL para que ele acesse o ProcessMind com a própria sessão, sem link por e-mail nem representação de identidade. Opcionalmente, envie um path no corpo da solicitação para direcionar o usuário a uma página específica. A chave precisa ter o escopo sessions, e o usuário só pode ser gerado para um ambiente que a chave esteja autorizada a atender.
A geração de tokens é auditada, tem limites de frequência rigorosos e é bloqueada imediatamente se a chave for desativada ou o usuário perder o acesso. O token é retornado uma única vez e nunca é registrado em logs.
Acesse na hora, sem cartão de crédito nem espera. Transforme a forma como sua organização trabalha em modelos de processo claros e conectados.
Crie sua arquitetura de processos, defina responsabilidades e controles e alinhe papéis e atribuições em todos os níveis.
Comece o teste grátis e crie uma base confiável para governar, gerenciar e melhorar seus processos continuamente.
Usamos cookies para melhorar sua experiência, personalizar o conteúdo e analisar o tráfego. A medição anônima das páginas acontece mesmo sem eles; ao consentir com o uso de cookies de análise, você permite a inclusão de um identificador que conecta suas visitas. Ao clicar em "Aceitar todos", você concorda com o uso de cookies.