API-Dokumentation
API-Referenz für ProcessMind: Endpunkte, Authentifizierung und Integrationsanleitungen für Entwickler.
Für die Integration mit der ProcessMind-API müssen Sie API-Schlüssel erstellen und verwalten. Erfahren Sie, wie Sie Ihre API-Schlüssel generieren, verwenden und schützen.
Öffnen Sie in den Einstellungen Ihres ProcessMind-Kontos den Bereich “API-Schlüssel”. Klicken Sie auf die Schaltfläche Neuer API-Schlüssel für die Umgebung, um einen API-Schlüssel zu erstellen. Geben Sie ihm einen Namen, damit Sie ihn später wiedererkennen.
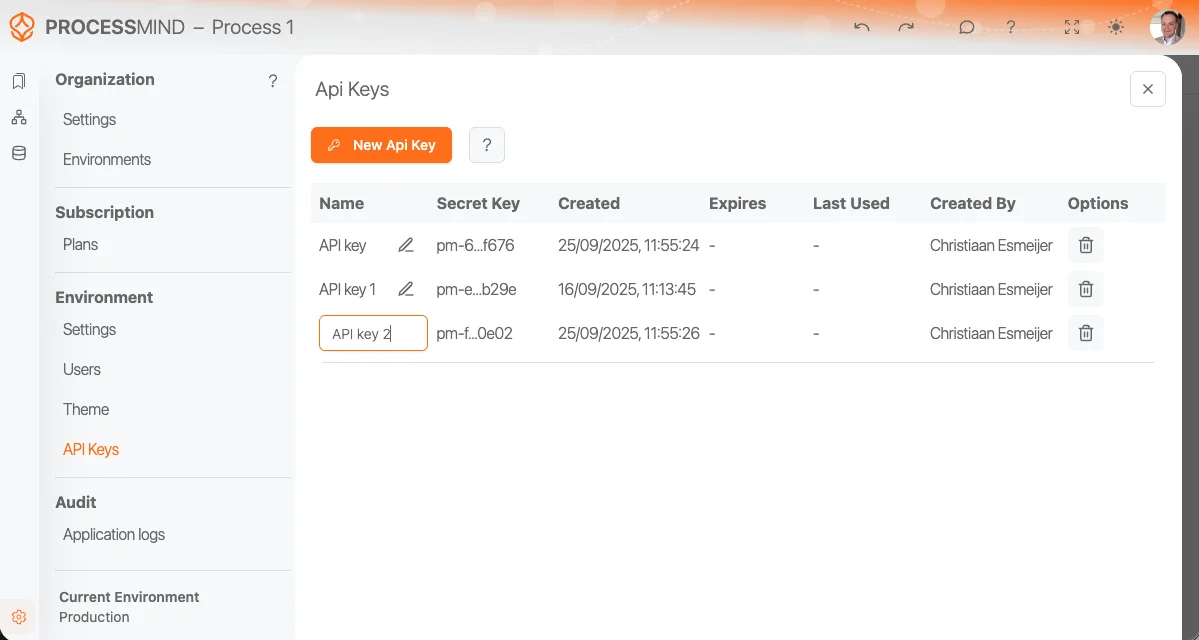
Sie können mehrere API-Schlüssel für verschiedene Anwendungen oder Dienste erstellen. Jeder Schlüssel lässt sich unabhängig verwalten. So können Sie einzelne Schlüssel widerrufen, ohne andere Integrationen zu beeinträchtigen. Kopieren Sie den Schlüssel nach der Erstellung und bewahren Sie ihn sicher auf. Aus Sicherheitsgründen wird er beim Erstellen nur einmal angezeigt.
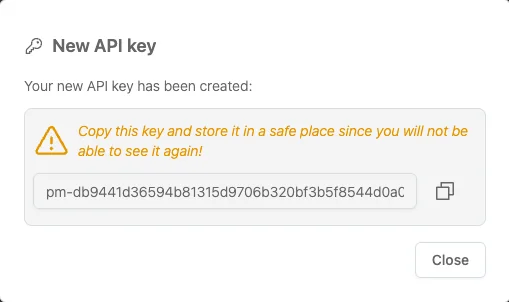
warning
Schützen Sie Ihre API-Schlüssel und geben Sie sie niemals in clientseitigem Code oder öffentlichen Repositories preis. Wurde ein Schlüssel kompromittiert, widerrufen Sie ihn sofort und erstellen Sie einen neuen.
Administratoren einer Organisation können auf derselben Seite auch API-Schlüssel für Organisationen erstellen. Anders als Umgebungsschlüssel gelten sie für alle Umgebungen (Mandanten) der Organisation. So kann eine Integration für alle Umgebungen verwendet werden. Mit Organisationsschlüsseln können Sie:
/v1/tenant/{tenantId}/api-keys)./v1/tenant/{tenantId}/users/{userId}/login-token).| Berechtigungsbereich | Erlaubte Aktionen |
|---|---|
| read | Mandantendaten lesen (Listen- und Abruf-Endpunkte). Standardmäßig aktiviert. |
| write | Mandantendaten erstellen, aktualisieren und löschen. Standardmäßig aktiviert. |
| uploadData | Vorab signierte Upload-URLs für Datentabellen anfordern. Standardmäßig aktiviert. |
| sessions | Einmalig verwendbare Token für die Anmeldeweiterleitung erstellen. Standardmäßig deaktiviert. |
Aktivieren Sie sessions nur für Schlüssel, die eine Anmeldeweiterleitung benötigen, und schützen Sie diese Schlüssel wie Passwörter: Mit einem erstellten Token wird der Benutzer ohne Passwortabfrage angemeldet. Ein Organisationsschlüssel kann Token für Benutzer aller Umgebungen der Organisation erstellen. Ein Umgebungsschlüssel gilt nur für Benutzer seiner eigenen Umgebung.
POST /v1/tenant/{tenantId}/users/{userId}/login-tokenGibt ein einmal verwendbares Token zurück, das 60 Sekunden gültig und an den Benutzer, die Umgebung und die Organisation gebunden ist, sowie eine url. Leiten Sie den Browser des Benutzers an diese URL weiter. Dadurch wird ProcessMind mit einer eigenen Sitzung geöffnet, ohne E-Mail-Link und ohne Identitätswechsel. Optional können Sie im Anfragetext eine path übergeben, um direkt eine bestimmte Seite aufzurufen. Der Schlüssel benötigt den Geltungsbereich sessions, und ein Benutzer kann nur für einen Mandanten erstellt werden, für den der Schlüssel zugelassen ist.
Die Erstellung von Token wird protokolliert und streng begrenzt. Wird der Schlüssel deaktiviert oder verliert der Benutzer den Zugriff, wird sie sofort gesperrt. Das Token wird nur einmal zurückgegeben und niemals protokolliert.
Erhalten Sie sofort Zugriff, ohne Kreditkarte und Wartezeit. Bilden Sie die Arbeitsweise Ihrer Organisation in klaren, vernetzten Prozessmodellen ab.
Entwickeln Sie Ihre Prozessarchitektur, definieren Sie Zuständigkeiten und Kontrollen und stimmen Sie Rollen und Verantwortlichkeiten auf allen Ebenen ab.
Starten Sie Ihre kostenlose Testphase und schaffen Sie eine verlässliche Grundlage, um Ihre Prozesse zu steuern und kontinuierlich zu verbessern.
Wir verwenden Cookies, um Ihre Nutzungserfahrung zu verbessern, Inhalte zu personalisieren und den Datenverkehr zu analysieren. Anonyme Seitenaufrufe werden auch ohne Cookies erfasst. Wenn Sie der Analyse zustimmen, wird eine Kennung gesetzt, mit der Ihre Besuche verknüpft werden. Wenn Sie auf "Alle akzeptieren" klicken, stimmen Sie der Verwendung von Cookies zu.