Dokumentacja API
Dokumentacja API ProcessMind: punkty końcowe, uwierzytelnianie i przewodniki integracyjne dla programistów.
Aby zintegrować aplikację z API ProcessMind, należy utworzyć klucze API i nimi zarządzać. Dowiedz się, jak je generować, używać i zabezpieczać.
W ustawieniach konta ProcessMind przejdź do sekcji „Klucze API”. Aby utworzyć nowy klucz API, kliknij przycisk Nowy klucz API środowiska. Nadaj kluczowi nazwę, która ułatwi jego późniejszą identyfikację.
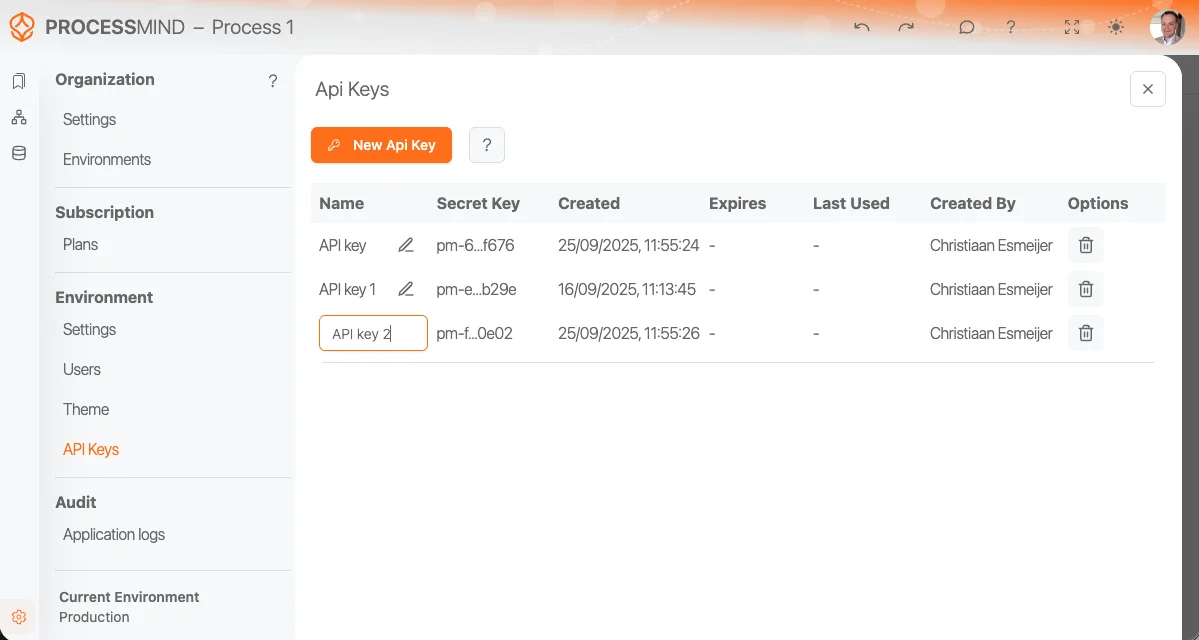
Można utworzyć kilka kluczy API dla różnych aplikacji lub usług. Każdym kluczem można zarządzać niezależnie. W razie potrzeby można go unieważnić bez wpływu na pozostałe integracje. Po wygenerowaniu klucza należy go skopiować i bezpiecznie przechować. Ze względów bezpieczeństwa klucz jest wyświetlany tylko raz, podczas tworzenia.
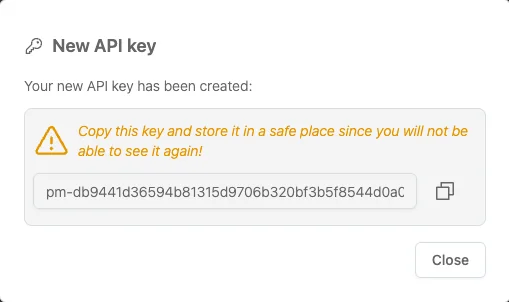
warning
Klucze API należy przechowywać w bezpiecznym miejscu. Nie wolno umieszczać ich w kodzie po stronie klienta ani w publicznych repozytoriach. Jeśli klucz zostanie ujawniony, należy go natychmiast unieważnić i wygenerować nowy.
Administratorzy organizacji mogą też tworzyć klucze API organizacji na tej samej stronie. W przeciwieństwie do kluczy środowiskowych klucz organizacji działa we wszystkich środowiskach (tenantach) organizacji, dzięki czemu jedna integracja może obsługiwać każde z nich. Klucze organizacji służą do:
/v1/tenant/{tenantId}/api-keys)./v1/tenant/{tenantId}/users/{userId}/login-token).| Zakres uprawnień | Uprawnienia |
|---|---|
| read | Odczyt danych tenanta (endpointy list/get). Domyślnie włączony. |
| write | Tworzenie, aktualizowanie i usuwanie danych tenanta. Domyślnie włączony. |
| uploadData | Żądanie podpisanych URL-i do przesyłania datatables. Domyślnie włączony. |
| sessions | Generowanie jednorazowych tokenów przekazania logowania. Domyślnie wyłączony. |
Zakres sessions należy włączać tylko dla kluczy używanych do przekazania logowania. Takie klucze należy chronić jak hasła: wygenerowany token loguje użytkownika bez pytania o hasło. Klucz organizacji może generować tokeny dla użytkowników ze wszystkich środowisk organizacji, a klucz środowiskowy tylko dla użytkowników przypisanego do niego środowiska.
POST /v1/tenant/{tenantId}/users/{userId}/login-tokenzwraca jednorazowy token (ważny przez 60 sekund), powiązany z użytkownikiem, środowiskiem i organizacją, oraz url. Przeglądarkę użytkownika należy przekierować pod ten adres URL. Użytkownik trafi do ProcessMind z własną sesją, bez linku e-mail i bez podszywania się pod inną osobę. W treści żądania można opcjonalnie przekazać path, aby otworzyć konkretną stronę. Klucz musi mieć zakres sessions, a token można wygenerować tylko dla użytkownika tenanta, którego obsługę dopuszcza dany klucz.
Każde wygenerowanie tokenu jest rejestrowane w dzienniku audytowym, podlega ścisłym limitom częstotliwości i zostaje natychmiast zablokowane po wyłączeniu klucza lub utracie dostępu przez użytkownika. Token jest zwracany tylko raz i nigdy nie trafia do logów.
Uzyskaj dostęp od razu, bez karty kredytowej i czekania. Przedstaw sposób działania organizacji w postaci przejrzystych, powiązanych modeli procesów.
Buduj architekturę procesów, określaj właścicieli i mechanizmy kontroli oraz uzgadniaj role i zakresy odpowiedzialności na każdym poziomie.
Rozpocznij okres próbny i stwórz solidną podstawę do nadzorowania, zarządzania i ciągłego doskonalenia procesów.
Używamy plików cookie, aby poprawiać komfort korzystania z serwisu, personalizować treści i analizować ruch. Anonimowe pomiary odsłon działają bez plików cookie. Zgoda na analitykę dodaje identyfikator, który łączy Państwa wizyty. Klikając „Akceptuj wszystkie”, wyrażają Państwo zgodę na używanie plików cookie.