Dokumentace API
Dokumentace API ProcessMind: endpointy, ověřování a návody k integraci pro vývojáře.
Pro propojení s API ProcessMind je potřeba vytvořit a spravovat API keys. Přečtěte si, jak je generovat, používat a zabezpečit.
V nastavení účtu ProcessMind přejděte do části „Klíče API“. Nový klíč API vytvoříte kliknutím na tlačítko Nový klíč API prostředí. Pojmenujte ho, abyste ho později snadno poznali.
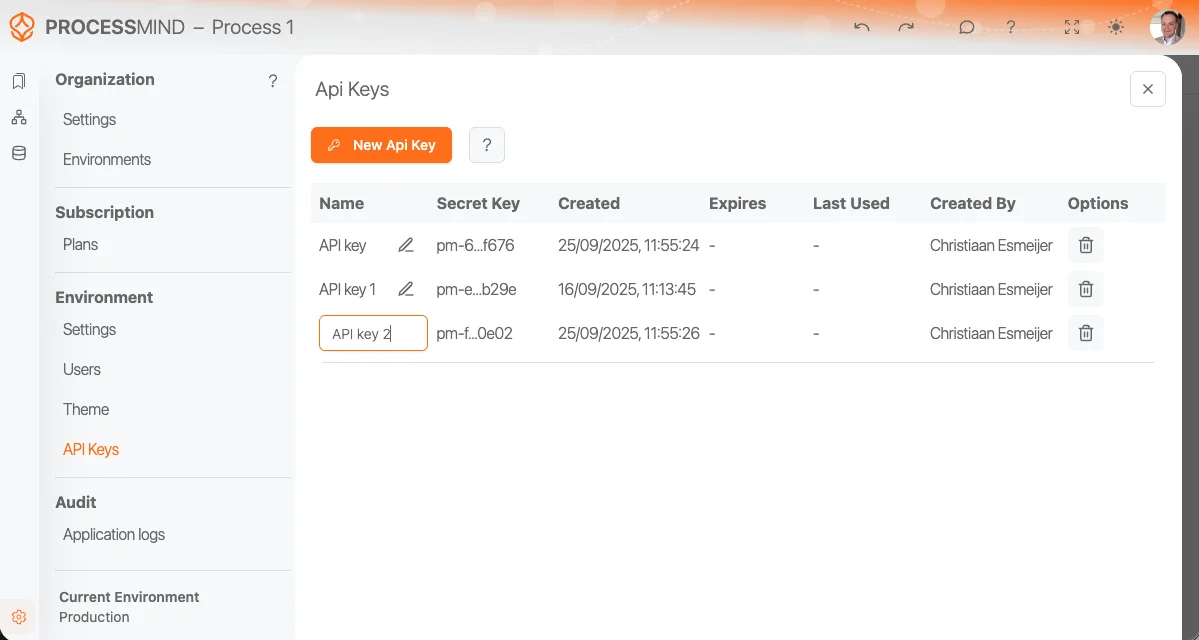
Pro různé aplikace nebo služby můžete vytvořit více API keys. Každý spravujete samostatně, takže ho můžete podle potřeby zneplatnit, aniž byste ovlivnili ostatní integrace. Po vygenerování si API key zkopírujte a bezpečně uložte. Z bezpečnostních důvodů se při vytváření zobrazí pouze jednou.
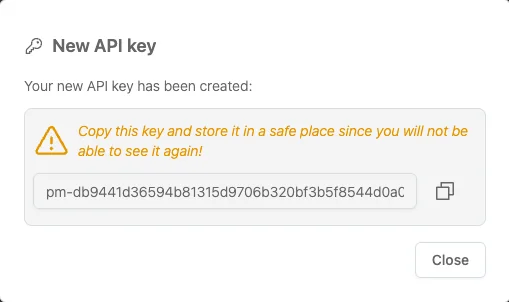
warning
API keys bezpečně uchovávejte a nikdy je nevkládejte do kódu na straně klienta ani do veřejných úložišť. Pokud dojde k úniku API key, ihned ho zneplatněte a vytvořte nový.
Správci organizace mohou na stejné stránce vytvářet také API keys organizace. Na rozdíl od API keys prostředí funguje API key organizace ve všech prostředích (tenantech) organizace, takže jedna integrace může obsloužit všechna. API keys organizace použijte k těmto účelům:
/v1/tenant/{tenantId}/api-keys)./v1/tenant/{tenantId}/users/{userId}/login-token).| Rozsah oprávnění | Oprávnění |
|---|---|
| read | Čtení dat tenantu (endpointy list/get). Ve výchozím nastavení zapnuto. |
| write | Vytváření, aktualizace a mazání dat tenantu. Ve výchozím nastavení zapnuto. |
| uploadData | Vyžádání předem podepsaných URL pro nahrání datových tabulek. Ve výchozím nastavení zapnuto. |
| sessions | Vytváření jednorázových tokenů pro předání přihlášení. Ve výchozím nastavení vypnuto. |
Rozsah oprávnění sessions zapínejte pouze u keys, které potřebují předávat přihlášení. S těmito keys zacházejte jako s hesly: vytvořený token přihlásí uživatele bez výzvy k zadání hesla. API key organizace může vytvořit token pro uživatele v kterémkoli prostředí organizace. API key prostředí ho může vytvořit pouze pro uživatele ve svém prostředí.
POST /v1/tenant/{tenantId}/users/{userId}/login-tokenVrací jednorázový token platný 60 sekund, který je svázán s uživatelem, prostředím a organizací, a také url. Prohlížeč uživatele přesměrujte na tuto URL. Otevře se ProcessMind s jeho vlastní relací, bez odkazu v e-mailu a bez přihlášení pod cizí identitou. Do těla požadavku můžete volitelně přidat path a otevřít tak konkrétní stránku. API key musí mít rozsah oprávnění sessions a token lze vytvořit pouze pro uživatele tenantu, ke kterému má daný key přístup.
Vytváření tokenů se zaznamenává v auditu, podléhá přísnému limitu požadavků a okamžitě se zablokuje, pokud je API key vypnutý nebo uživatel ztratí přístup. Token se vrací pouze jednou a nikdy se nezapisuje do logu.
Získejte přístup ihned, bez čekání a bez platební karty. Převádějte způsob práce ve své organizaci do přehledných a propojených návrhů procesů.
Vytvořte architekturu procesů, určete vlastníky a kontrolní mechanismy a slaďte role a odpovědnosti na všech úrovních.
Spusťte zkušební verzi a vytvořte spolehlivý základ pro řízení, správu a průběžné zlepšování procesů.
Soubory cookie používáme ke zlepšení vašeho používání webu, přizpůsobení obsahu a analýze návštěvnosti. Návštěvy stránek měříme anonymně i bez nich. Souhlas s analytickými cookies přidá identifikátor, který propojí vaše návštěvy. Kliknutím na „Přijmout vše“ souhlasíte s používáním souborů cookie.