Dokumentasi API
Referensi API ProcessMind: endpoint, autentikasi, dan panduan integrasi untuk developer.
Untuk mengintegrasikan aplikasi dengan API ProcessMind, Anda perlu membuat dan mengelola API key. Pelajari cara membuat, menggunakan, dan mengamankan API key.
Di pengaturan akun ProcessMind, buka bagian “Kunci API”. Untuk membuat kunci API baru, klik tombol Kunci API lingkungan baru. Beri nama kunci agar mudah dikenali nanti.
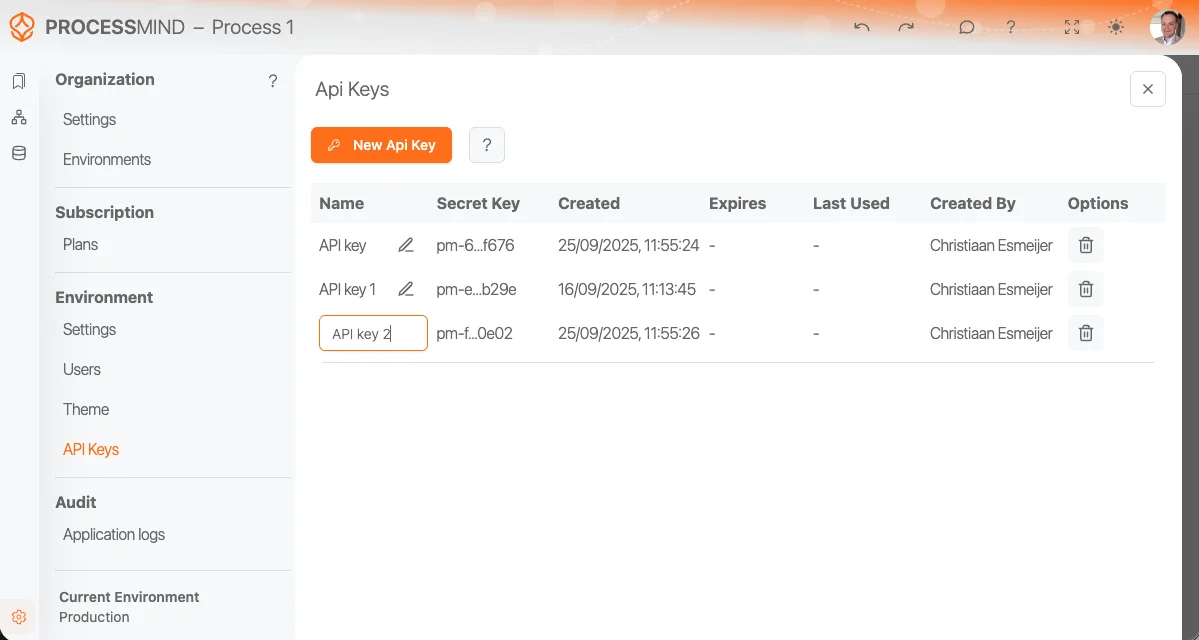
Anda dapat membuat beberapa API key untuk aplikasi atau layanan yang berbeda. Kelola setiap key secara terpisah. Jika perlu, Anda dapat mencabut key tanpa memengaruhi integrasi lain. Setelah key dibuat, salin dan simpan dengan aman. Demi keamanan, key hanya ditampilkan sekali saat dibuat.
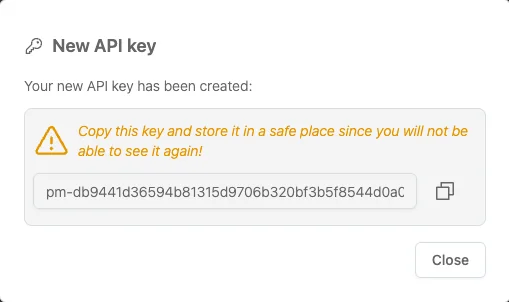
warning
Simpan API key dengan aman. Jangan pernah menampilkannya dalam kode sisi klien atau repositori publik. Jika key bocor, segera cabut dan buat key baru.
Admin organisasi juga dapat membuat API key organisasi di halaman yang sama. Berbeda dari key lingkungan, key organisasi berlaku di semua lingkungan (tenant) dalam organisasi. Dengan begitu, satu integrasi dapat digunakan di seluruh lingkungan. Gunakan key organisasi untuk:
/v1/tenant/{tenantId}/api-keys)./v1/tenant/{tenantId}/users/{userId}/login-token).| Cakupan | Hak akses |
|---|---|
| read | Membaca data tenant (endpoint daftar/ambil). Aktif secara default. |
| write | Membuat, memperbarui, dan menghapus data tenant. Aktif secara default. |
| uploadData | Meminta URL unggah presigned untuk datatable. Aktif secara default. |
| sessions | Membuat token pengalihan login sekali pakai. Nonaktif secara default. |
Aktifkan sessions hanya untuk key yang memerlukan pengalihan login. Jaga key tersebut seperti kata sandi: token yang dibuat akan membuat pengguna masuk tanpa meminta kata sandi. API key organisasi dapat membuat token untuk pengguna di semua lingkungan organisasi, sedangkan API key lingkungan hanya berlaku bagi pengguna di lingkungannya sendiri.
POST /v1/tenant/{tenantId}/users/{userId}/login-tokenMengembalikan token sekali pakai yang berlaku selama 60 detik dan terikat pada pengguna, lingkungan, serta organisasi, beserta url. Arahkan browser pengguna ke URL tersebut agar mereka masuk ke ProcessMind dengan sesi mereka sendiri, tanpa tautan email atau penyamaran identitas. Anda juga dapat menyertakan path di isi permintaan untuk langsung membuka halaman tertentu. Key harus memiliki cakupan sessions, dan token hanya dapat dibuat untuk pengguna di tenant yang boleh dilayani oleh key tersebut.
Setiap pembuatan token dicatat untuk audit dan dibatasi ketat. Proses ini langsung diblokir jika key dinonaktifkan atau pengguna kehilangan akses. Token hanya dikembalikan satu kali dan tidak pernah dicatat di log.
Mulai sekarang juga tanpa kartu kredit dan tanpa perlu menunggu. Ubah cara kerja organisasi Anda menjadi rancangan proses yang jelas dan saling terhubung.
Bangun arsitektur proses, tetapkan penanggung jawab dan kontrol, lalu selaraskan peran serta tanggung jawab di setiap tingkat.
Mulai uji coba gratis dan bangun satu landasan tepercaya untuk mengatur, mengelola, dan terus memperbaiki proses Anda.
Kami menggunakan cookie untuk meningkatkan pengalaman Anda, menyesuaikan konten, dan menganalisis lalu lintas. Kami tetap mengukur kunjungan halaman secara anonim tanpa cookie. Jika Anda menyetujui analitik, kami menambahkan pengenal untuk menghubungkan kunjungan Anda. Dengan mengeklik "Terima semua", Anda menyetujui penggunaan cookie.