このページの内容
利用を開始
プロセス基盤
プロセスアーキテクチャ
プロセスインテリジェンス
データ
管理
リファレンス
監査ログ
Process Architecture Process Architecture プロセスアーキテクチャシート以上のプランでご利用いただけます。このプラン以上のシートのみ、この機能を利用できます。 プランを比較 プロセスアーキテクチャシート以上で利用できます
監査ログ
監査ログ(ユーザー操作ログとも呼ばれます)には、組織内のユーザーが行った操作が記録されます。管理者は、誰が、いつ、どの環境で何を行ったかを時系列で確認でき、ガバナンス、問題の調査、コンプライアンスに役立てることができます。
info
監査ログを閲覧できるのは、組織管理者と環境管理者のみです。一般ユーザーは監査ログの記録を閲覧できません。
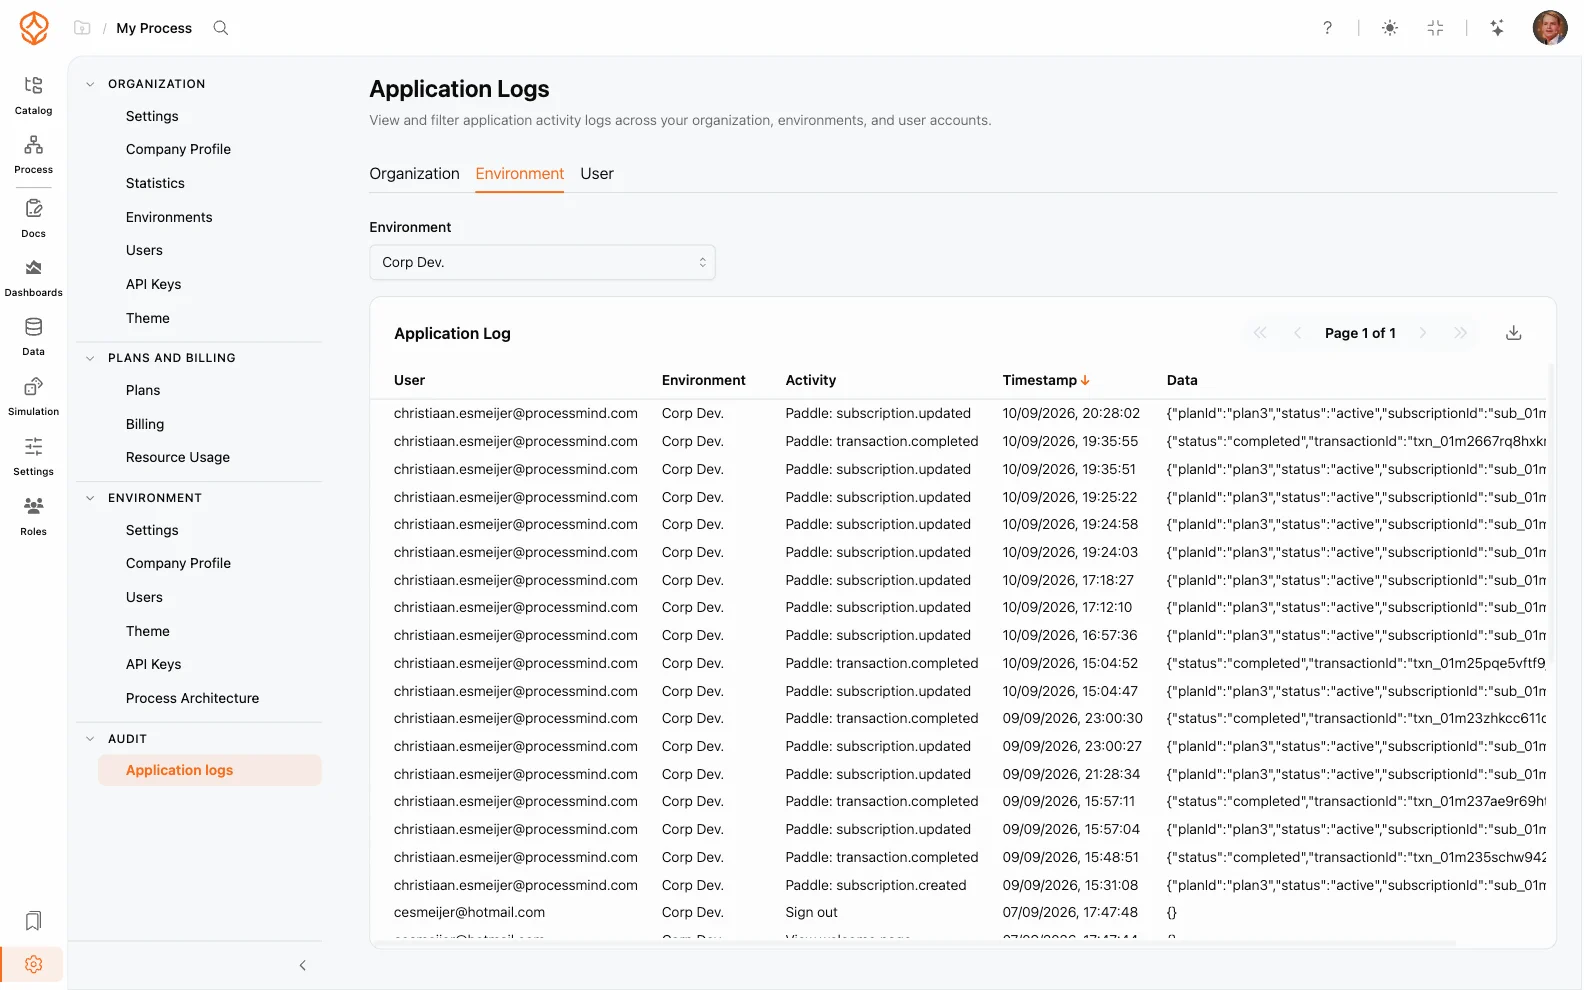
監査ログに記録される内容
監査ログには、次のようなさまざまな操作が記録されます。
- 認証イベント:サインインとサインアウト、および使用されたIDプロバイダー
- ユーザー管理:招待、ロールの変更、ユーザーの削除
- コンテンツの変更:プロセスやモデルの作成、編集、公開、削除
- 設定の変更:環境設定、テーマ、SSO、アーキテクチャレベル
- セキュリティに関わる操作:APIキーの作成と無効化
各記録には、操作を行ったユーザー、操作、日時、操作が行われた環境が含まれます。
監査ログを開く
監査ログの記録を確認するには、次の手順を行います。
- 組織管理者または環境管理者としてサインインします。
- 設定を開きます。
- 設定メニューから申請ログを選択します。
監査ログの確認方法
記録は新しい順に表示されます。次の操作ができます。
- ユーザーで絞り込む:特定のユーザーの操作を確認します。
- 環境で絞り込む:特定のテナントの記録に絞ります。
- 列で並べ替える:日時、アクティビティ、ユーザーで記録を並べ替えます。
たとえば、先週プロセスを変更したユーザーを調べるには、該当するユーザーと環境で絞り込み、日時順に並べ替えて該当する記録を確認します。
ガバナンスにおける監査ログの利用
監査ログは、次の用途に役立ちます。
- 問題の調査:設定がいつ、どのように変更されたかを確認します。
- コンプライアンスへの対応:機密データへのアクセスが適切に管理されていることを示します。
- 管理者の操作の確認:ロールやセキュリティ設定の変更が意図したものか確認します。
環境は互いに分離されているため、監査ログは環境ごとに記録されます。組織管理者はすべての環境の操作を確認できますが、環境管理者が確認できるのは担当する環境のみです。ロールについては組織設定を、ログに記録される認証イベントについてはシングルサインオン(SSO)をご覧ください。
関連トピック
プロセスをより良く設計し、つながりのあるアーキテクチャを構築して、管理を続けましょう。
クレジットカード不要、待ち時間なしですぐにご利用いただけます。組織の業務の進め方を、明確につながるプロセス設計として可視化します。
プロセスアーキテクチャを構築し、オーナーシップと統制を定め、あらゆる階層で役割と責任を明確にします。
無料トライアルを開始して、プロセスのガバナンス、管理、継続的な改善を支える信頼できる基盤を築きましょう。