APIドキュメント
ProcessMindのAPIリファレンスです。開発者向けに、エンドポイント、認証、連携ガイドを掲載しています。
ProcessMind APIと連携するには、APIキーの作成と管理が必要です。APIキーの生成、使用、安全な保管方法を説明します。
ProcessMindアカウントの設定で「APIキー」セクションを開きます。新しい環境APIキーボタンをクリックすると、新しいAPIキーを作成できます。後から識別できるよう、キーに名前を付けてください。
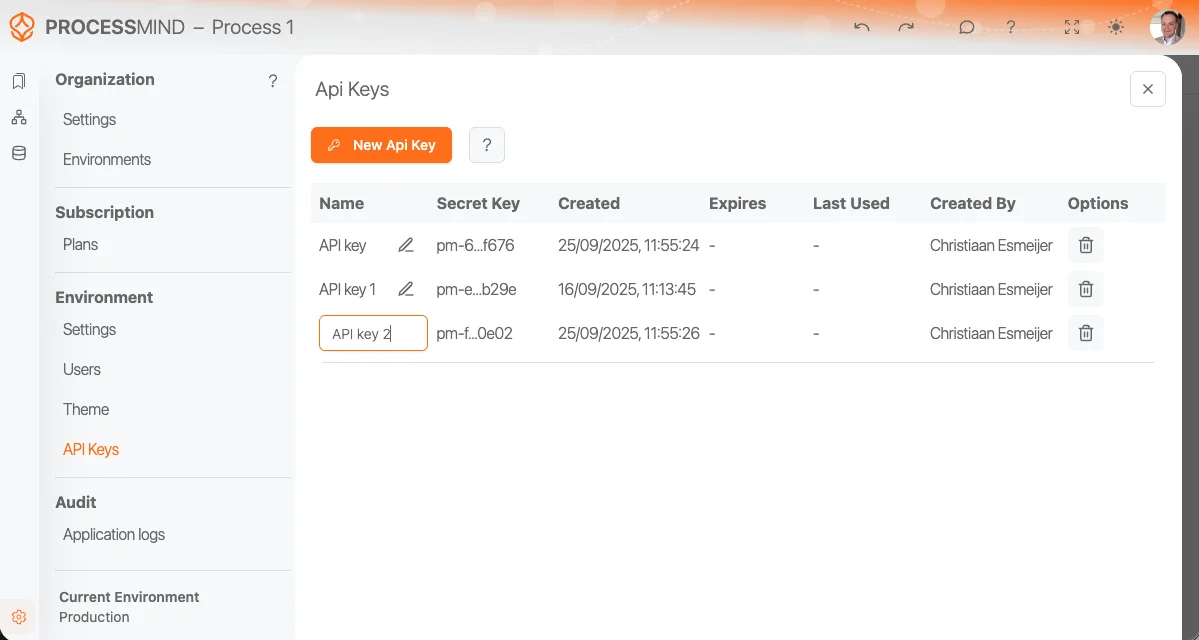
アプリケーションやサービスごとに複数のAPIキーを作成できます。キーは個別に管理できるため、他の連携に影響を与えず、必要なキーだけを無効化できます。 キーを生成したら、コピーして安全に保管してください。セキュリティ上の理由から、キーが表示されるのは作成時の1回だけです。
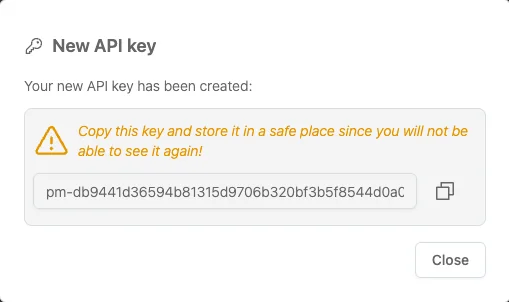
warning
APIキーは安全に保管し、クライアント側のコードや公開リポジトリに記載しないでください。キーが漏えいした場合は、直ちに無効化して新しいキーを生成してください。
組織の管理者は、同じページで組織のAPIキーも作成できます。環境キーとは異なり、組織キーは組織内のすべての環境(テナント)で使えるため、1つの連携ですべての環境に対応できます。組織キーは次の用途に使えます。
/v1/tenant/{tenantId}/api-keys)を通じて、テナント単位のキーを作成、更新、削除します。/v1/tenant/{tenantId}/users/{userId}/login-token)。| スコープ | 許可される操作 |
|---|---|
| read | テナントデータの読み取り(一覧/取得エンドポイント)。デフォルトで有効。 |
| write | テナントデータの作成、更新、削除。デフォルトで有効。 |
| uploadData | データテーブル用の署名付きアップロードURLをリクエスト。デフォルトで有効。 |
| sessions | 1回限りのログイン引き継ぎトークンを発行。デフォルトで無効。 |
ログイン引き継ぎが必要なキーに限り、sessionsを有効にしてください。発行されたトークンを使うとパスワード入力なしでユーザーがログインできるため、キーはパスワードと同様に扱ってください。組織キーでは組織内のすべての環境のユーザー向けに発行できますが、環境キーではその環境のユーザーに限られます。
POST /v1/tenant/{tenantId}/users/{userId}/login-tokenは、ユーザー、環境、組織に紐づく1回限りのトークン(有効期間60秒)とurlを返します。ユーザーのブラウザーをそのURLに移動させると、本人のセッションでProcessMindが開きます。メールリンクや代理ログインは必要ありません。リクエスト本文にpathを指定すると、特定のページへの直接リンクも設定できます。キーにはsessionsスコープが必要です。また、キーで利用が許可されたテナントのユーザーに限り、トークンを発行できます。
トークンの発行は監査ログに記録され、厳しいレート制限が適用されます。キーが無効化された場合や、ユーザーがアクセス権を失った場合は、直ちに発行が停止されます。トークンが返されるのは1回だけで、ログには記録されません。
Cookieを使用して、利便性の向上、コンテンツのパーソナライズ、トラフィックの分析を行っています。Cookieを使わずにページの閲覧状況を匿名で計測しています。「Accept All」をクリックすると、Cookieの使用に同意したことになります。