本页内容
开始使用
流程基础
流程架构
流程智能
数据
管理
参考
审计日志
Process Architecture Process Architecture 流程架构席位及以上等级可使用此功能。只有此等级或更高等级的席位可以使用。 比较方案 需拥有流程架构席位或更高席位
审计日志
审计日志(也称用户活动日志)会记录组织内用户执行的操作。管理员可以按时间顺序查看谁在何时、哪个环境中执行了哪些操作,以支持治理、故障排查和合规工作。
info
只有组织管理员和环境管理员可以访问审计日志。普通用户无法查看审计记录。
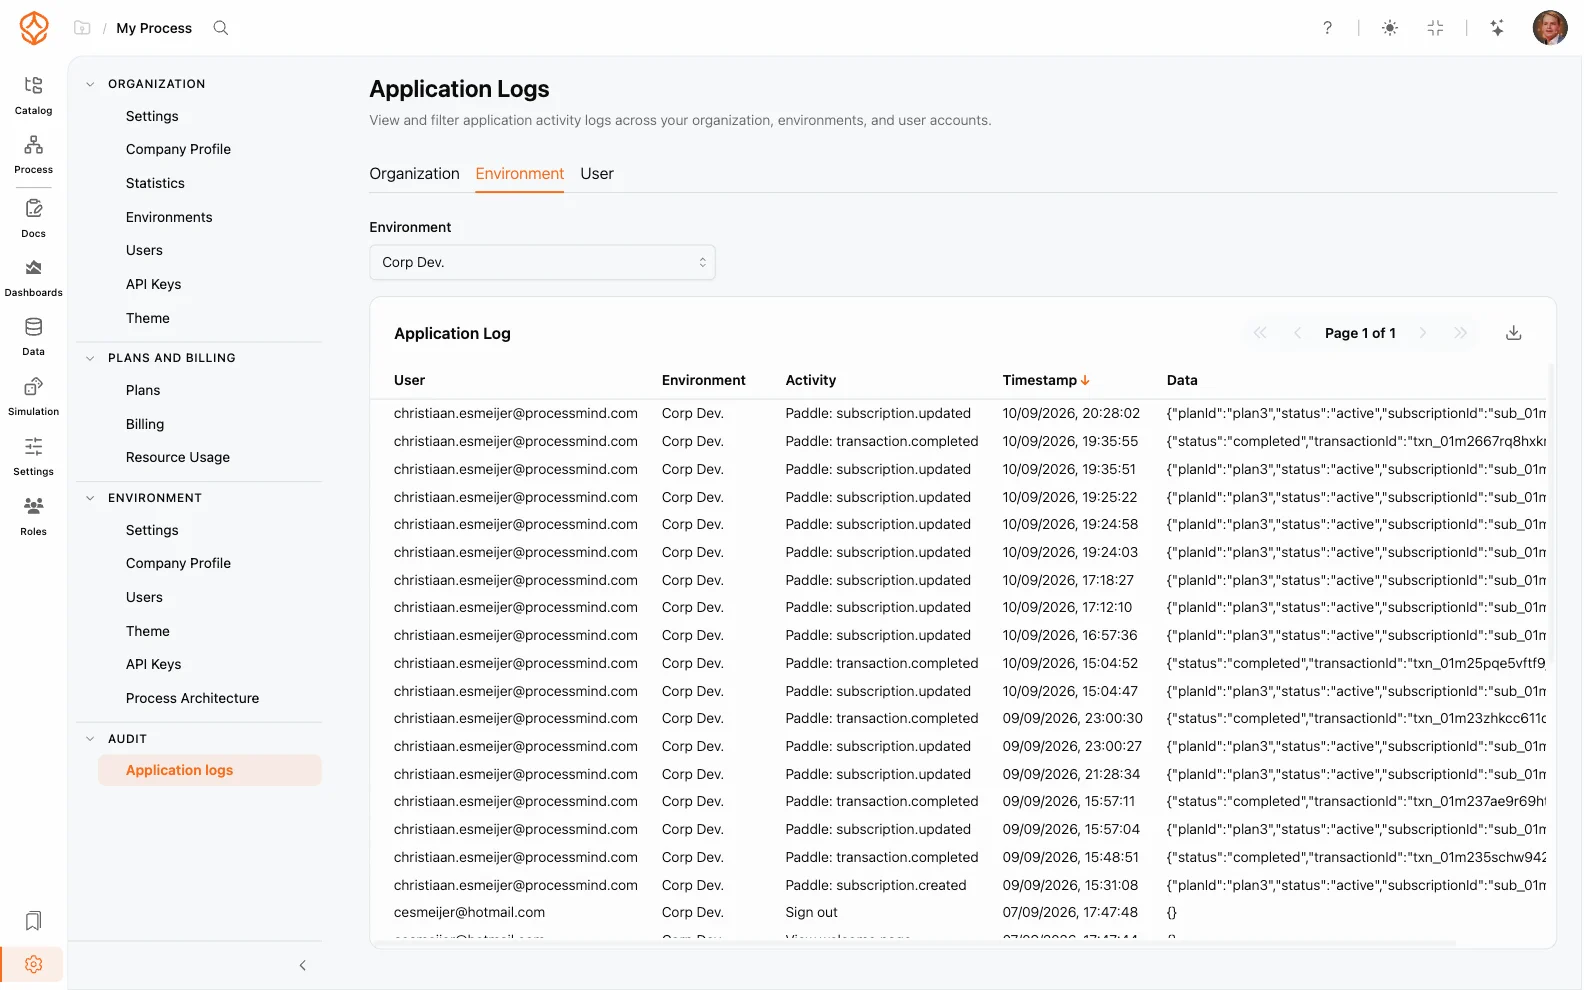
审计日志记录的内容
审计日志会记录多种操作,包括:
- 身份验证事件:登录和退出,包括所用的身份提供方
- 用户管理:邀请用户、更改角色和移除用户
- 内容更改:创建、编辑、发布或删除流程和模型
- 配置更改:环境设置、主题、SSO和架构层级
- 安全敏感操作:创建和撤销API密钥
每条记录都包含用户、操作、时间戳以及操作发生的环境。
访问审计日志
查看审计记录:
- 以组织管理员或环境管理员身份登录
- 打开设置
- 在设置菜单中选择申请日志
查看审计记录
记录按时间倒序排列。您可以:
- 按用户筛选:查看特定人员的活动
- 按环境筛选:仅查看某个环境中的记录
- 按列排序:按时间戳、活动或用户排列记录
例如,要调查上周是谁修改了某个流程,可以按相关用户和环境筛选,再按时间戳排序,查看符合条件的记录。
使用审计日志支持治理
审计日志有助于您:
- 排查问题:确认配置在何时、如何发生更改
- 支持合规:证明敏感数据受到受控访问
- 审核管理员操作:确认角色变更和安全设置调整均经过授权
由于各环境相互隔离,审计记录按环境分别保存。组织管理员可以查看所有环境中的活动,环境管理员只能查看所属环境的记录。有关角色的说明,请参阅组织设置;有关日志中身份验证事件的说明,请参阅单点登录(SSO)。
相关主题
优化流程,构建互联架构,掌控全局。
无需信用卡,也无需等待,即刻开始。将组织的实际工作方式转化为清晰、互联的流程设计。
构建流程架构,明确职责归属与管控措施,并在各层级统一角色分工。
开始免费试用,为流程治理、管理和持续改进建立可靠的统一基础。