Registro de auditoria
Registro de auditoria
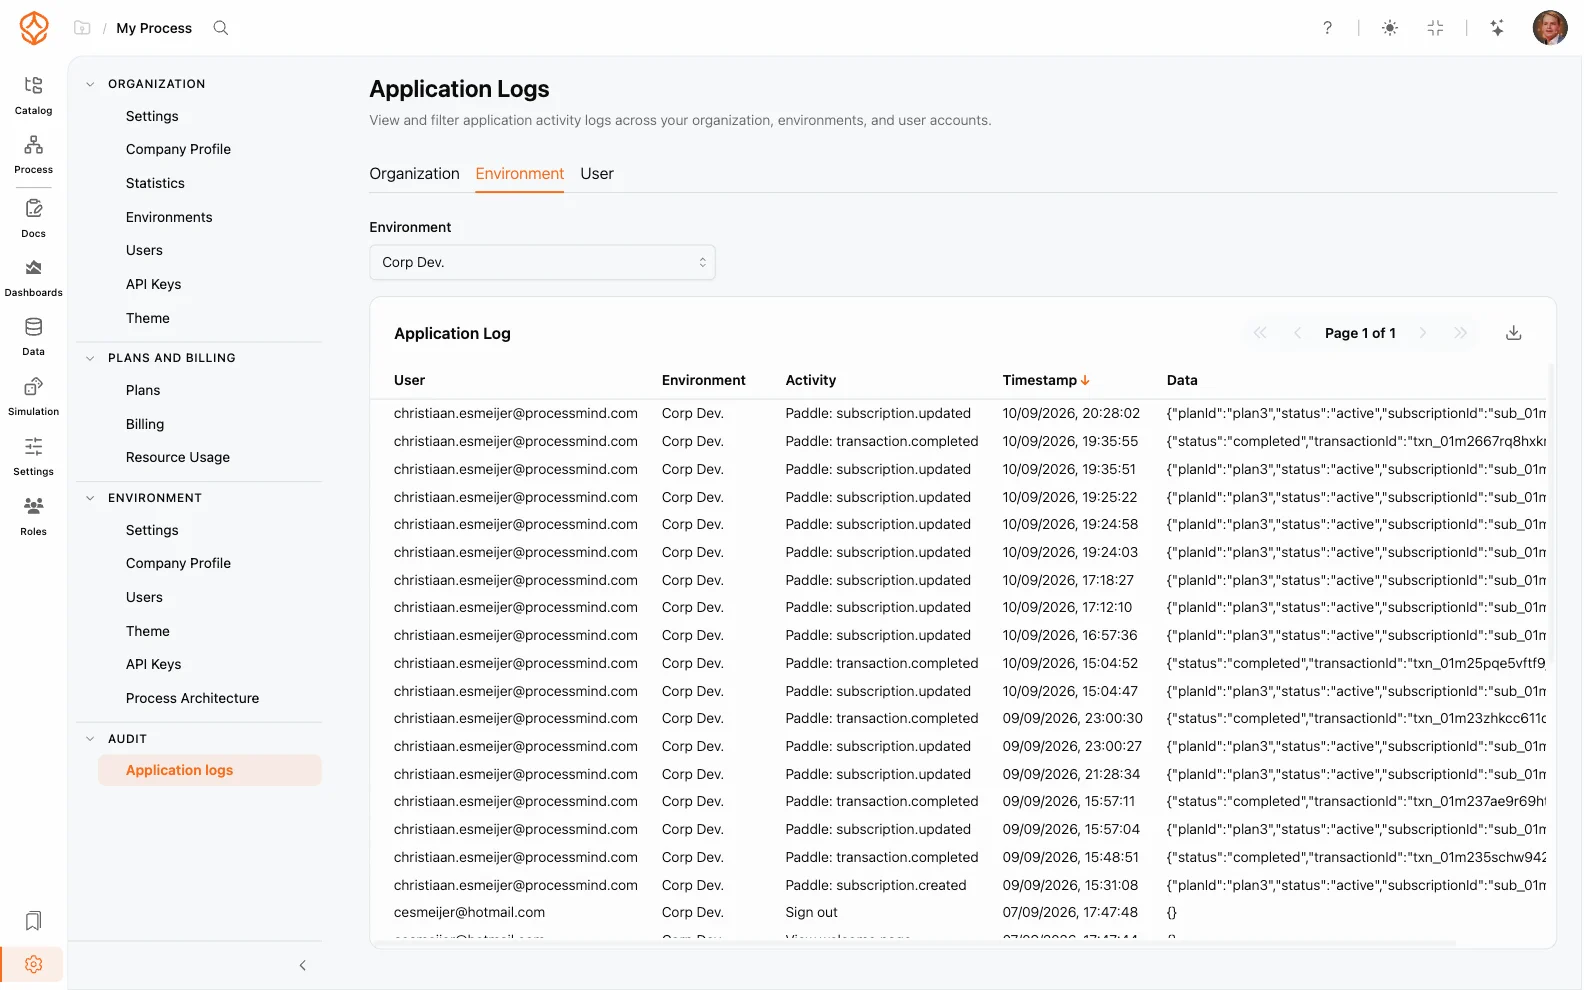
O Registro de auditoria, também chamado de registro de atividade dos usuários, registra as ações realizadas pelos usuários na organização. Ele oferece aos administradores um histórico cronológico de quem fez o quê, quando e em qual ambiente, apoiando a governança, a solução de problemas e a conformidade.
info
O registro de auditoria só pode ser acessado por administradores da organização e do ambiente. Usuários comuns não podem consultar as entradas de auditoria.
O que o registro de auditoria registra
O registro de auditoria captura vários tipos de ações, incluindo:
- Eventos de autenticação: entradas e saídas, incluindo o provedor de identidade usado
- Gerenciamento de usuários: convites, alterações de função e remoções
- Alterações de conteúdo: criação, edição, publicação ou exclusão de processos e modelos
- Alterações de configuração: configurações do ambiente, temas, SSO e níveis de arquitetura
- Ações relacionadas à segurança: criação e revogação de chaves de API
Cada entrada inclui o usuário, a ação, a data e hora e o ambiente em que ela ocorreu.
Como acessar o registro de auditoria
Para consultar as entradas de auditoria:
- Entre como administrador da organização ou administrador do ambiente
- Abra Configurações
- Selecione Registros de candidaturas no menu de configurações
Como consultar as entradas de auditoria
As entradas aparecem da mais recente para a mais antiga. Você pode:
- Filtrar por usuário: ver apenas a atividade de uma pessoa específica
- Filtrar por ambiente: limitar as entradas a um único ambiente
- Ordenar por coluna: ordenar as entradas por data e hora, atividade ou usuário
Por exemplo, para investigar quem alterou um processo na semana passada, filtre pelo usuário e pelo ambiente relevantes e, em seguida, ordene por data e hora para consultar as entradas correspondentes.
Como usar o registro de auditoria na governança
O registro de auditoria ajuda você a:
- Investigar problemas: identificar quando e como uma configuração foi alterada
- Apoiar a conformidade: demonstrar o controle de acesso a dados confidenciais
- Revisar ações administrativas: verificar se as alterações de função e as configurações de segurança foram intencionais
Como os ambientes são isolados, as entradas de auditoria são registradas por ambiente. Administradores da organização podem consultar a atividade em todos os ambientes, enquanto administradores de ambiente veem apenas a atividade do próprio ambiente. Consulte Configurações da organização para saber como funcionam as funções e Logon único (SSO) para ver quais eventos de autenticação aparecem no registro.