사용자, 역할 및 권한
사용자, 역할 및 권한
조직의 각 구성원에게는 환경별 액세스 수준이 지정되며, 필요에 따라 관리자 권한도 부여할 수 있습니다. 액세스 수준은 사용자 좌석이기도 합니다. 사용자에게 허용되는 작업과 요금이 결정됩니다. 이 페이지에서는 역할, 사용자 초대 및 관리 방법, 권한 범위를 설명합니다.
액세스 수준
사용자의 액세스 수준은 환경별로 설정합니다.
| 접근 수준 | 사용할 수 있는 기능 |
|---|---|
| 없음 | 이 환경에 접근할 수 없습니다. |
| 포털 뷰어 | 공유 포털 콘텐츠를 제한적으로 무료 이용할 수 있습니다. |
| 프로세스 기반 마련 | 프로세스 카탈로그와 문서를 사용해 프로세스를 모델링하고 수정할 수 있습니다. |
| 프로세스 아키텍처 | 프로세스 기반 마련의 모든 기능에 더해 아키텍처, 거버넌스, 승인 및 게시, 모델 품질, 포털 뷰어 기능을 사용할 수 있습니다. |
| 프로세스 인텔리전스 | 프로세스 아키텍처의 모든 기능에 더해 process mining, 시뮬레이션, 대시보드, 분석 내보내기 기능과 대시보드 뷰어를 사용할 수 있습니다. |
- 액세스 수준이 사용자 좌석이며, 사용 가능한 기능과 요금이 이에 따라 결정됩니다. Portal Viewer는 무료이고 다른 사용자 좌석은 유료이며, 좌석을 지정하는 즉시 요금이 부과됩니다. 초대를 수락하지 않아도 요금이 부과됩니다.
- 액세스 권한은 환경별로 저장됩니다. 조직 사용자 목록에는 조직 내 환경에서 사용자가 보유한 활성 역할 중 가장 높은 역할이 표시됩니다.
- 분석 보기 스위치를 켜면 분석 대시보드를 읽기 전용으로 이용할 수 있습니다. 대시보드는 Process Intelligence 기능입니다. Intelligence 사용자 좌석에는 이 권한이 기본으로 켜져 있으며, 포함된 대시보드 뷰어에도 권한을 켜야 합니다. Foundation 및 Architecture 사용자 좌석에는 분석 대시보드가 표시되지 않습니다. Enterprise 포털 뷰어는 대시보드를 읽기 전용으로 볼 수 있습니다.
관리자 권한
관리자 권한은 액세스 수준과 별개이며, 모델이 아닌 설정에 대한 액세스 권한을 부여합니다.
- 조직 관리자: 모든 환경, 조직 설정, 사용자 및 요금제를 포함해 조직 전체를 관리합니다.
- 관리자(환경 관리자): 사용자, 테마, 회사 프로필 및 아키텍처 설정 등 한 환경을 관리합니다.
사용자는 액세스 수준이 없어도 관리자가 될 수 있습니다. 관리자 권한만 있는 사용자는 설정을 관리할 수 있지만 카탈로그, 모델, 대시보드 또는 문서를 열 수 없습니다.
사용자 초대
사용자는 설정의 두 위치에서 관리합니다.
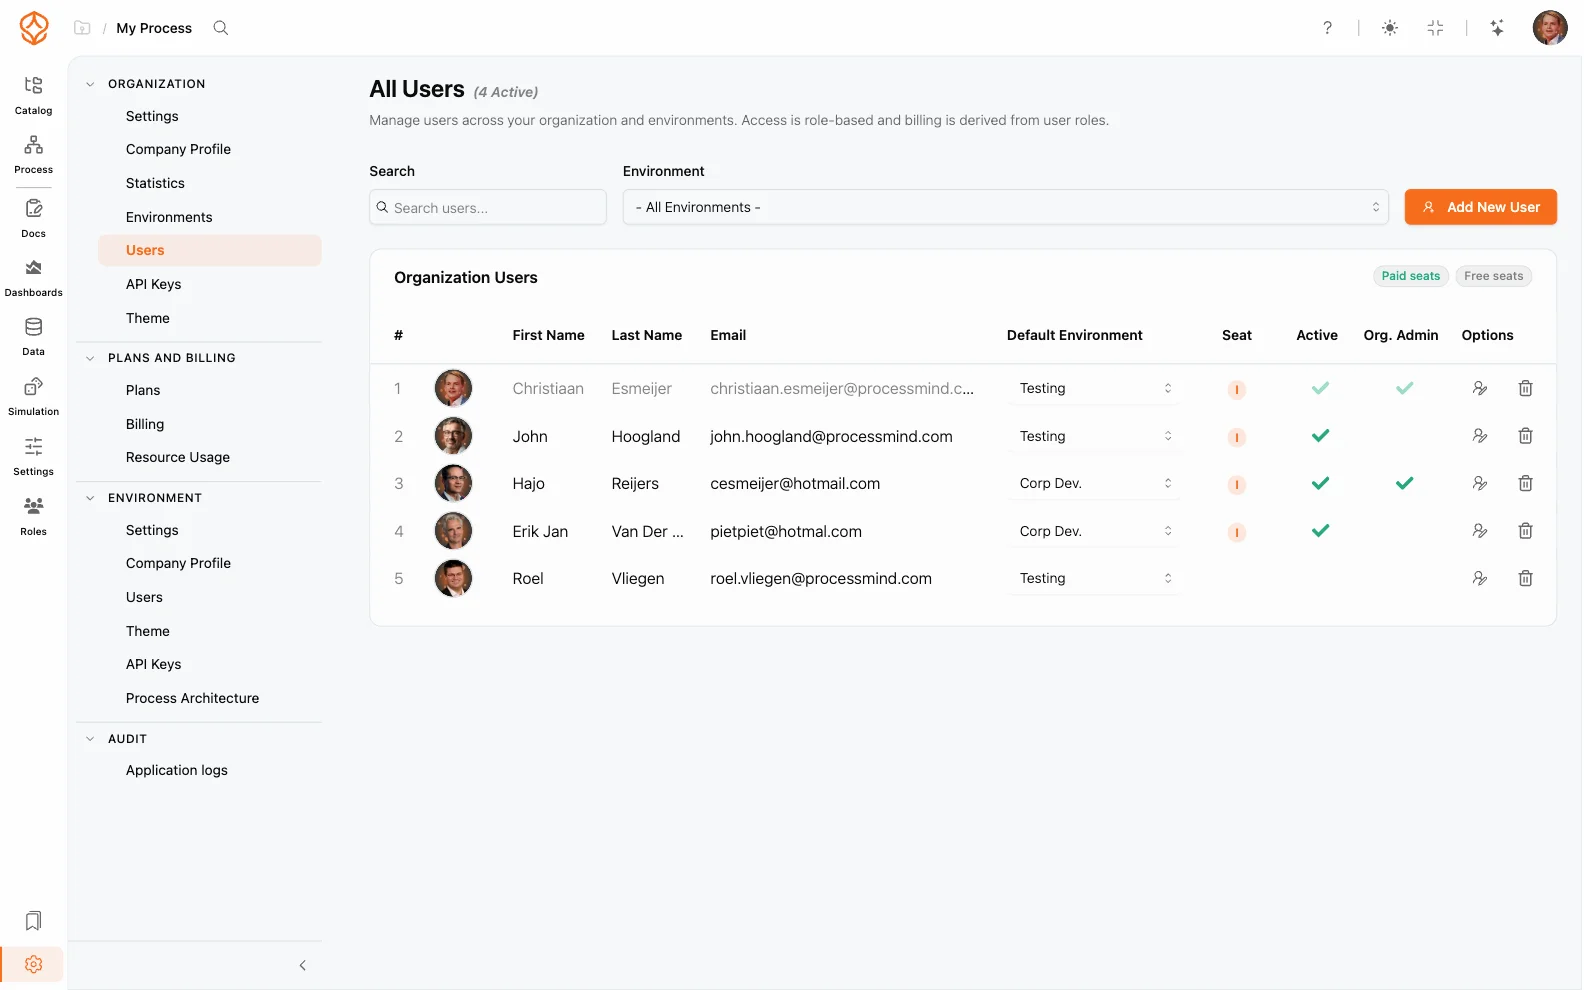
- 조직 → 사용자(모든 사용자 화면): 환경 선택기를 사용해 특정 환경을 확인할 수 있으며, 조직의 모든 구성원이 표시됩니다.
- 환경 → 사용자(환경 사용자 화면): 현재 환경의 구성원이 표시됩니다.
새 사용자를 초대하려면:
- 설정 → 조직 → 사용자를 열고 새 사용자 추가를 클릭합니다. 환경을 선택한 상태라면 버튼 이름은 환경에 구성원 추가입니다.
- 이름, 성, 이메일을 입력하고 기본 환경과 접근 수준을 선택한 다음, 필요에 따라 분석 보기 및 관리자 스위치를 설정합니다.
- 초대 이메일 보내기는 기본 설정대로 켜 둡니다. 사용자에게 수락 링크가 포함된 초대 이메일이 전송되며, Microsoft, Google 또는 LinkedIn으로 로그인할 수 있습니다.
- 초대를 수락하기 전까지 사용자 목록에 수락 대기 중으로 표시됩니다.
Process Individual 요금제는 사용자 1명만 이용할 수 있어 구성원을 추가할 수 없습니다. 따라서 추가 버튼이 비활성화되고 *Switch to a paid plan to add additional users.*가 표시됩니다.
이미 조직 구성원인 사용자를 다른 환경에 추가하려면 조직 화면에서 환경을 선택한 다음 **기존 사용자 추가…**에서 해당 사용자를 선택합니다. 새 이메일은 전송되지 않습니다.
사용자 관리
- 수정: 사용자를 열고 사용자 프로필 패널에서 이름, 접근 수준 또는 스위치를 변경합니다.
- 초대 다시 보내기: 사용자 행에서 초대 이메일 보내기를 사용합니다.
- 비활성화: 사용자 기록은 유지하면서 로그인을 차단하려면 활성을 끕니다. 활성 사용자만 로그인할 수 있습니다.
- 환경에서 제거: 환경 화면에서 이 환경에서 사용자 제거를 선택합니다.
- 조직에서 제거: 조직에서 이 사용자 제거를 선택합니다. 해당 사용자는 모든 환경에서도 제거됩니다.
자신을 제거하거나 관리자 권한을 해제할 수는 없습니다. 다른 관리자가 처리해야 합니다.
역할별 권한
| 작업 | 필요한 역할 |
|---|---|
| 카탈로그, 모델, 문서 보기 | Portal Viewer 이상 |
| 모델 수정 | Process Foundation seat 이상 |
| 대시보드 읽기 전용으로 보기 | Process Intelligence seat, Intelligence 대시보드 뷰어 또는 Enterprise 뷰어 |
| 대시보드 생성 및 시뮬레이션 실행 | Process Intelligence |
| 환경 설정 관리 | 환경 관리자 또는 조직 관리자 |
| 조직 설정, 사용자 및 결제 관리 | 조직 관리자 |
| 포털 콘텐츠 열기 | Portal Viewer |
포털 뷰어 액세스에 대한 자세한 내용은 Viewer Users를 참조하세요. 라이선스 관리 및 결제는 Billing and Payments를 참조하세요.
관련 항목
- Viewer Users: 포털 액세스 권한이 있는 사용자가 볼 수 있는 항목입니다.
- Billing and Payments: 라이선스, 요금제 및 청구서입니다.
- Organization Settings: 조직 수준 설정입니다.
- Environments (Tenants): 작업 공간을 분리하는 방법입니다.
- Single Sign-On (SSO): 초대된 사용자의 로그인 방법입니다.
Frequently asked questions
더 나은 프로세스를 설계하고, 연결된 아키텍처를 구축해 관리하세요.
신용카드 등록이나 대기 없이 바로 이용할 수 있습니다. 조직의 업무 방식을 명확하고 유기적으로 연결된 프로세스 설계로 바꿔 보세요.
프로세스 아키텍처를 구축하고, 소유권과 통제 기준을 정립하며, 모든 계층의 역할과 책임을 조율하세요.
무료 체험을 시작하고 프로세스를 관리·운영하고 지속적으로 개선할 수 있는 신뢰할 만한 기반을 마련하세요.