Denetim günlüğü
Denetim günlüğü
Denetim günlüğü (kullanıcı etkinliği günlüğü olarak da bilinir), kuruluşunuzdaki kullanıcıların gerçekleştirdiği işlemleri kaydeder. Yöneticilere kimin, neyi, ne zaman ve hangi ortamda yaptığını kronolojik olarak gösterir; yönetişim, sorun giderme ve uyumluluk çalışmalarını destekler.
info
Denetim günlüğüne yalnızca kuruluş yöneticileri ve ortam yöneticileri erişebilir. Standart kullanıcılar denetim kayıtlarını görüntüleyemez.
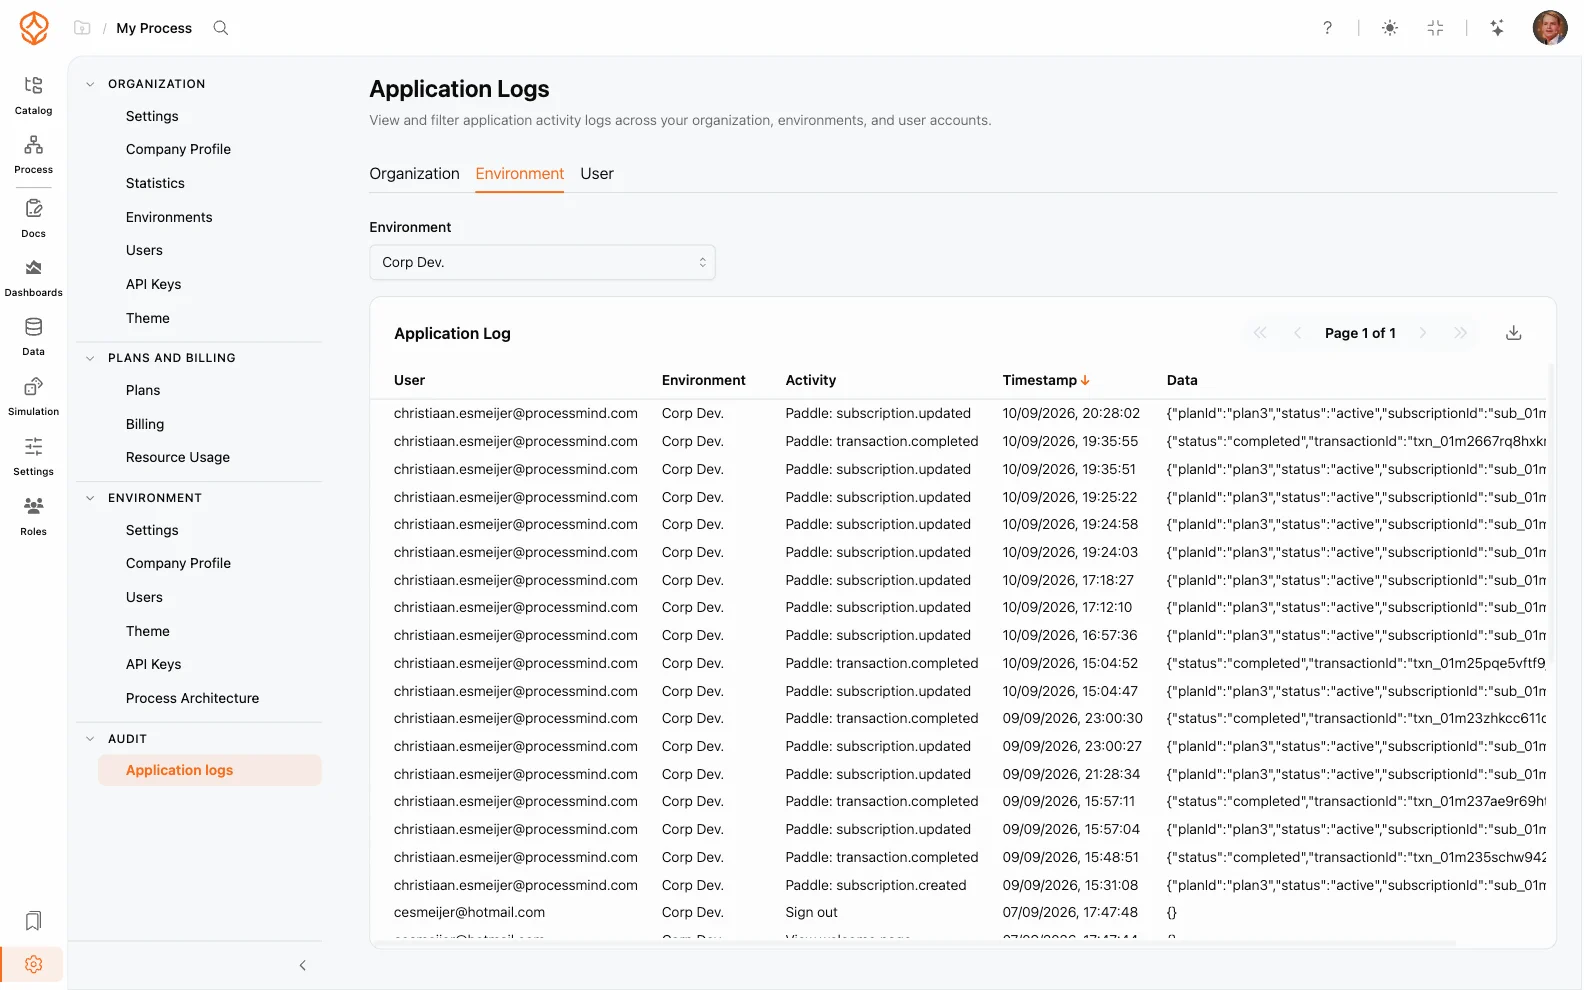
Denetim günlüğünde neler kaydedilir?
Denetim günlüğünde birçok işlem türü kaydedilir. Bunlardan bazıları:
- Kimlik doğrulama olayları: kullanılan kimlik sağlayıcı dahil oturum açma ve kapatma işlemleri
- Kullanıcı yönetimi: davetler, rol değişiklikleri ve kullanıcıların kaldırılması
- İçerik değişiklikleri: süreç ve modellerin oluşturulması, düzenlenmesi, yayımlanması veya silinmesi
- Yapılandırma değişiklikleri: ortam ayarları, temalar, SSO ve mimari düzeyleri
- Güvenlik açısından hassas işlemler: API anahtarlarının oluşturulması ve iptal edilmesi
Her kayıtta işlemi yapan kullanıcı, işlem, zaman damgası ve işlemin gerçekleştiği ortam bilgileri yer alır.
Denetim günlüğüne erişme
Denetim kayıtlarını incelemek için:
- Kuruluş yöneticisi** veya ortam yöneticisi olarak **giriş yapın
- Ayarlar bölümünü açın
- Ayarlar menüsünden Başvuru günlükleri seçeneğini belirleyin
Denetim kayıtlarını inceleme
Kayıtlar, en yeniden en eskiye doğru sıralanır. Şunları yapabilirsiniz:
- Kullanıcıya göre filtreleyin: belirli bir kişinin etkinliklerine odaklanın
- Ortama göre filtreleyin: kayıtları tek bir kiracıyla sınırlandırın
- Sütuna göre sıralayın: kayıtları zaman damgasına, etkinliğe veya kullanıcıya göre sıralayın
Örneğin, geçen hafta bir süreci kimin değiştirdiğini araştırmak için ilgili kullanıcıya ve ortama göre filtreleyin. Ardından eşleşen kayıtları incelemek üzere zaman damgasına göre sıralayın.
Denetim günlüğünü yönetişim için kullanma
Denetim günlüğü şu konularda yardımcı olur:
- Sorunları giderin: bir yapılandırmanın ne zaman ve nasıl değiştiğini belirleyin
- Uyumluluğu destekleyin: hassas verilere erişimin denetlendiğini gösterin
- Yönetici işlemlerini inceleyin: rol değişikliklerinin ve güvenlik ayarlarının bilinçli olarak yapıldığını doğrulayın
Ortamlar birbirinden yalıtıldığı için denetim kayıtları her ortam için ayrı tutulur. Kuruluş yöneticileri tüm ortamlardaki etkinlikleri inceleyebilir; ortam yöneticileri ise yalnızca kendi ortamlarını görür. Roller hakkında bilgi için Kuruluş ayarları, günlükte görünen kimlik doğrulama olayları hakkında bilgi için Tek Oturum Açma (SSO) bölümüne bakın.