API-dokumentáció
A ProcessMind API-referenciája: végpontok, hitelesítés és integrációs útmutatók fejlesztőknek.
A ProcessMind API-integrációjához API-kulcsokat kell létrehoznia és kezelnie. Ismerje meg, hogyan generálhatja, használhatja és védheti API-kulcsait.
A ProcessMind-fiók beállításainál nyissa meg az „API-kulcsok” részt. Új API-kulcsot a Új környezeti API-kulcs gombra kattintva hozhat létre. Adjon nevet a kulcsnak, hogy később könnyen azonosíthassa.
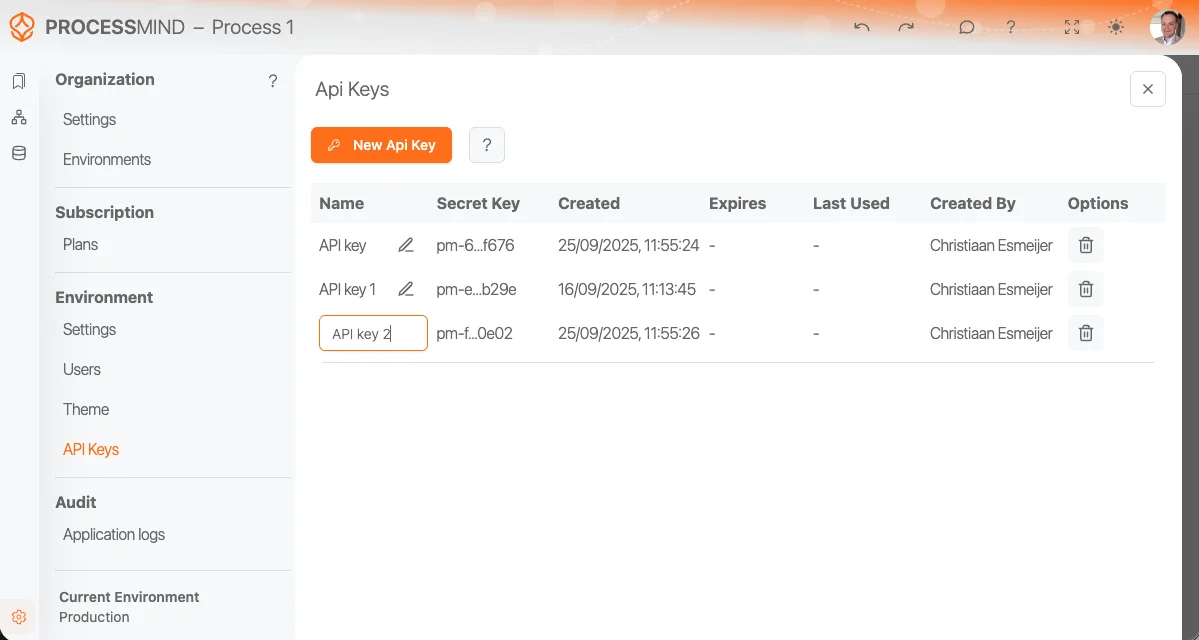
Több API-kulcsot is létrehozhat különböző alkalmazásokhoz vagy szolgáltatásokhoz. A kulcsokat egymástól függetlenül kezelheti, így szükség esetén visszavonhat egy kulcsot anélkül, hogy a többi integrációt érintené. A kulcs létrehozása után másolja ki, és tárolja biztonságos helyen. Biztonsági okokból a kulcs csak a létrehozásakor jelenik meg.
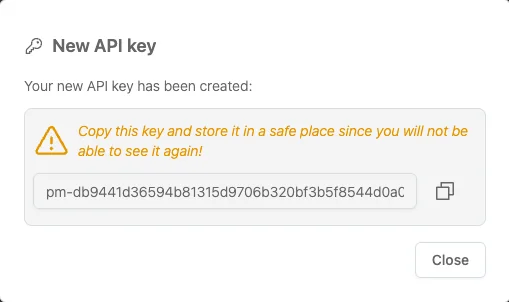
warning
Védje API-kulcsait, és soha ne tegye közzé őket kliensoldali kódban vagy nyilvános tárházban. Ha egy kulcs illetéktelenek kezébe kerül, azonnal vonja vissza, és hozzon létre újat.
A szervezet adminisztrátorai ugyanezen az oldalon szervezeti API-kulcsokat is létrehozhatnak. A környezeti kulcsokkal ellentétben a szervezeti kulcs a szervezet összes környezetében (tenantjában) használható, így egy integráció mindegyiket kiszolgálhatja. Szervezeti kulcsot a következőkre használhat:
/v1/tenant/{tenantId}/api-keys)./v1/tenant/{tenantId}/users/{userId}/login-token).| Hatókör | Jogosultság |
|---|---|
| read | Tenantadatok olvasása (list/get végpontok). Alapértelmezés szerint engedélyezve. |
| write | Tenantadatok létrehozása, módosítása és törlése. Alapértelmezés szerint engedélyezve. |
| uploadData | Előre aláírt feltöltési URL-ek kérése datatable-ökhöz. Alapértelmezés szerint engedélyezve. |
| sessions | Egyszer használható bejelentkezési átadótokenek létrehozása. Alapértelmezés szerint letiltva. |
A sessions hatókört csak olyan kulcsoknál engedélyezze, amelyeknek bejelentkezési átadásra van szükségük. Ezeket a kulcsokat jelszóként kezelje: a létrehozott token jelszó megadása nélkül lépteti be a felhasználót. A szervezeti kulccsal a szervezet bármely környezetének felhasználói számára létrehozható token, a környezeti kulccsal viszont csak a saját környezet felhasználói számára.
POST /v1/tenant/{tenantId}/users/{userId}/login-tokenEgyszer használható tokent ad vissza, amely 60 másodpercig érvényes, és a felhasználóhoz, a környezethez, valamint a szervezethez kötődik. A válasz egy url is tartalmaz. Irányítsa a felhasználó böngészőjét erre az URL-re, így a felhasználó a saját munkamenetével lép be a ProcessMindbe, e-mailes hivatkozás és megszemélyesítés nélkül. Ha egy adott oldalra szeretné irányítani, a kérés törzsében opcionálisan megadhat egy path értéket. A kulcsnak rendelkeznie kell a sessions hatókörrel, és csak olyan tenant felhasználójának hozható létre token, amelyhez a kulcs hozzáfér.
A tokenek létrehozását naplózzuk, szigorú gyakorisági korlátot alkalmazunk rá, és azonnal letiltjuk, ha a kulcsot kikapcsolják, vagy a felhasználó elveszíti a hozzáférését. A tokent csak egyszer küldjük vissza, és soha nem naplózzuk.
Azonnal hozzáférhet, bankkártya és várakozás nélkül. Alakítsa szervezete működését világos, összekapcsolt folyamatmodellekké.
Építse fel folyamatarchitektúráját, határozza meg a felelősségi köröket és az ellenőrzéseket, és hangolja össze a szerepeket minden szinten.
Indítsa el az ingyenes próbaverziót, és teremtsen megbízható alapot folyamatainak irányításához, kezeléséhez és folyamatos fejlesztéséhez.
Sütiket használunk a felhasználói élmény javítására, a tartalom személyre szabására és a forgalom elemzésére. Az oldalmegtekintéseket sütik nélkül is névtelenül mérjük. Az analitikai sütik használatához adott hozzájárulás olyan azonosítót engedélyez, amely összekapcsolja az Ön látogatásait. Az „Összes elfogadása” gombra kattintva hozzájárul a sütik használatához.