Prozess-Governance: Prozessdokumentation aktuell halten
Process Governance regelt Zuständigkeiten, Freigaben, Versionen und Prüfzyklen, damit die Dokumentation den tatsächlichen Prozessablauf widerspiegelt. So setzen wir diese Regeln in der Plattform um.
Process Governance regelt, wer für einen Prozess verantwortlich ist, wer das Prozessmodell ändern darf, wo die freigegebene Version liegt und wann eine Überprüfung ansteht. So bleibt die Prozessdokumentation auch lange nach Projektabschluss am tatsächlichen Arbeitsablauf ausgerichtet.
Das ist die allgemeine Definition, und sie stimmt. Diese Seite ergänzt den Aspekt, den viele Beiträge zu Process Governance auslassen: Wo wird jede einzelne Entscheidung umgesetzt? In ProcessMind sind Zuständigkeit, Freigabe, veröffentlichte Version und Prüfliste Funktionen der Plattform, keine Klauseln in einem Richtliniendokument.
Arbeitsabläufe ändern sich, wenn sich Mitarbeitende, Systeme und Zuständigkeiten verändern. Ein Diagramm bildet nur einen bestimmten Zeitpunkt ab, während Fachwissen oft in den Köpfen der Mitarbeitenden bleibt. Ohne klare Zuständigkeiten und regelmäßige Prüfungen weicht die Dokumentation nach und nach von der Realität ab.
Was bedeutet Process Governance?
Process Governance umfasst die Entscheidungen und Rollen, die dafür sorgen, dass die Prozessdokumentation mit dem tatsächlichen Ablauf übereinstimmt. Sie beantwortet vier praktische Fragen:
- Zuständigkeit: Welche namentlich benannte Person ist für den Prozess verantwortlich?
- Änderungen: Wer darf das Modell bearbeiten und wer gibt Änderungen frei?
- Veröffentlichung: Wo ist die freigegebene Version zu finden?
- Prüfung: Wann prüfen Sie, ob das Modell den tatsächlichen Ablauf noch widerspiegelt?
Projekt-Governance konzentriert sich auf die vereinbarten Projektziele. IT-Governance befasst sich mit Technologierisiken. Process Governance gilt für die Prozesse selbst und wird auch nach Abschluss des Projekts fortgeführt, in dem sie eingeführt wurden.
Können Sie diese vier Fragen für Ihre wichtigsten Prozesse beantworten, haben Sie eine tragfähige Grundlage. Andernfalls dokumentieren Teams dieselben Prozesse immer wieder und fangen jedes Mal von vorn an. Eine Prozessarchitektur bietet diesen wiederholten Arbeiten einen gemeinsamen Ort.
Welche vier Entscheidungen sollte Ihr Process-Governance-Rahmen regeln?
Verwenden Sie diese Tabelle zur Vorbereitung Ihres ersten Governance-Termins. Halten Sie für jeden Prozess die Entscheidung, die verantwortliche Person und den Nachweis fest, dass die Entscheidung umgesetzt wurde.
| Entscheidung | Vereinbarung | Verhindertes Problem | Umsetzung in ProcessMind |
|---|---|---|---|
| Zuständigkeit | Benennen Sie eine Person, die für den Prozess verantwortlich ist. | Niemand bemerkt oder behebt eine mangelhafte Prozessleistung. | Zuständigkeit am Prozess, im Katalog sichtbar |
| Änderung und Freigabe | Legen Sie fest, wer das Modell bearbeiten darf. Die prozessverantwortliche Person gibt Änderungen frei. | Änderungen erfolgen informell und ohne nachvollziehbaren Eintrag. | Prüfungsanfrage an die verantwortliche Person, deren Freigabe, anschließend Veröffentlichung |
| Verbindliche Version | Legen Sie einen Ort für das freigegebene Modell fest. | Mitarbeitende verlassen sich auf widersprüchliche Kopien. | Eine veröffentlichte Version, für Viewer sichtbar |
| Prüfintervall | Prüfen Sie aktive Prozesse nach relevanten Änderungen und mindestens einmal jährlich. | Die Dokumentation veraltet unbemerkt. | Prüftermine und die Prüfliste Wartet auf meine Prüfung |
Halten Sie die Regeln angemessen. In ProcessMind gibt die prozessverantwortliche Person Änderungen frei. So gibt es für jede Änderung eine klare Entscheidung und ein sichtbares Ergebnis statt einer langen Kette von Unterschriften. Sorgen Sie dafür, dass das freigegebene Modell leicht zu finden ist, und legen Sie Prüftermine passend zur Änderungshäufigkeit und den damit verbundenen Risiken fest. So funktionieren Governance und Veröffentlichung beschreibt den Workflow Schritt für Schritt.
Die vierte Spalte fehlt in den meisten Governance-Rahmen. Eine Entscheidung, die nur in einem Dokument steht, ist eine Absicht. Wird sie in der Plattform umgesetzt, ist sie verbindlich. Ist die zuständige Person als Feld hinterlegt, die Prüfung ein Eintrag in der Prüfliste und die veröffentlichte Version die einzige, die Viewer sehen können, gelten die Regeln auch dann noch, wenn die Person, die sie festgelegt hat, längst weitergezogen ist.
Warum veraltet die Prozessdokumentation?
Die Dokumentation veraltet oft durch eine zunächst nachvollziehbare Ausnahme. Ein Freigabeschritt verursacht einen Rückstau, also vereinbart eine Führungskraft, ihn für bestimmte Fälle auszusetzen. Der Rückstau löst sich auf, doch niemand beendet die Ausnahme offiziell. Die neue Arbeitsweise wird zur Routine, während das Modell weiterhin den alten Freigabeschritt zeigt.
Vertrauen Mitarbeitende der Dokumentation nicht mehr, prüfen sie sie auch nicht mehr. Dadurch fällt die nächste Änderung schwerer auf und die Abweichung wächst. In der Praxis wird die Ausnahme oft gar nicht dokumentiert. Deshalb fällt die Abweichung meist erst bei einem Audit auf, nicht bei einer regelmäßigen Prüfung. Die Ursache liegt in der Struktur: Das Modell ist nicht der maßgebliche Eintrag. Ändert sich der Arbeitsablauf, wird daher keine Entscheidung ausgelöst. Liegt das Modell in einer Plattform mit klaren Governance-Regeln, gibt es einen geregelten Weg für Änderungen: eine neue Version, eine verantwortliche Person, deren Freigabe die Änderung verbindlich macht, einen Veröffentlichungsstatus und einen Prüftermin. Governance ist dann keine bloße Erinnerung mehr, sondern Teil des Workflows.
Wir beobachten immer wieder denselben Unterschied: Manche Teams verbessern einen Prozess dauerhaft, während andere es versuchen und dann zum alten Ablauf zurückkehren. Bei Process-Mining-Projekten, die ins Stocken geraten, lag es selten an den Daten. Meist fehlte eine Person, die für das Ergebnis verantwortlich war. Deshalb ist Governance fest in der Plattform verankert und nicht nur in einer Richtlinie beschrieben, die niemand liest.
Welche Rollen und Zuständigkeiten brauchen Sie für Process Governance?
Ein praktikables Modell für die Prozess-Governance beginnt mit drei Rollen. In kleineren Organisationen kann eine Person mehrere Rollen übernehmen. Wichtig ist, die Zuständigkeiten klar zu trennen.
| Rolle | Wofür die Rolle verantwortlich ist |
|---|---|
| Prozessverantwortliche | Verantwortlich für den Prozess, entscheidet über den Inhalt des Prozessmodells und gibt Änderungen frei. |
| Prozessarchitekten | Pflegen den Prozesskatalog, Standards, Namenskonventionen und den Modellierungsansatz. |
| Compliance-Freigebende (nur wenn eine Kontrolle dies erfordert) | Geben Änderungen zusätzlich frei, wenn eine bestimmte regulatorische oder finanzielle Kontrolle dies verlangt. |
Die Zuständigkeiten der Prozessverantwortlichen sind klar umrissen: Sie entscheiden, ob eine vorgeschlagene Änderung die tatsächliche Arbeit korrekt abbildet, und können diese Entscheidung verbindlich machen. Ihre Freigabe ist maßgeblich. Die Prozessverantwortlichen müssen das Modell weder selbst bearbeiten noch die Dokumentation pflegen. In ProcessMind müssen sie auch nicht hinterherlaufen: Für den Prozess wird eine Prüfung angefordert, die Verantwortlichen sehen sie in der Prüfliste und ihre Freigabe veröffentlicht die Version. Prozessarchitekten sorgen für Einheitlichkeit im Katalog. Eine zusätzliche Freigabe durch Compliance ist nur erforderlich, wenn eine Kontrolle eine zweite Unterschrift verlangt. Im Regelfall genügt also eine freigebende Person. Das Modell zur Prozessverantwortung funktioniert nur, wenn die Rollen klar voneinander abgegrenzt sind. Deshalb werden sie dokumentiert und nicht einfach vorausgesetzt.
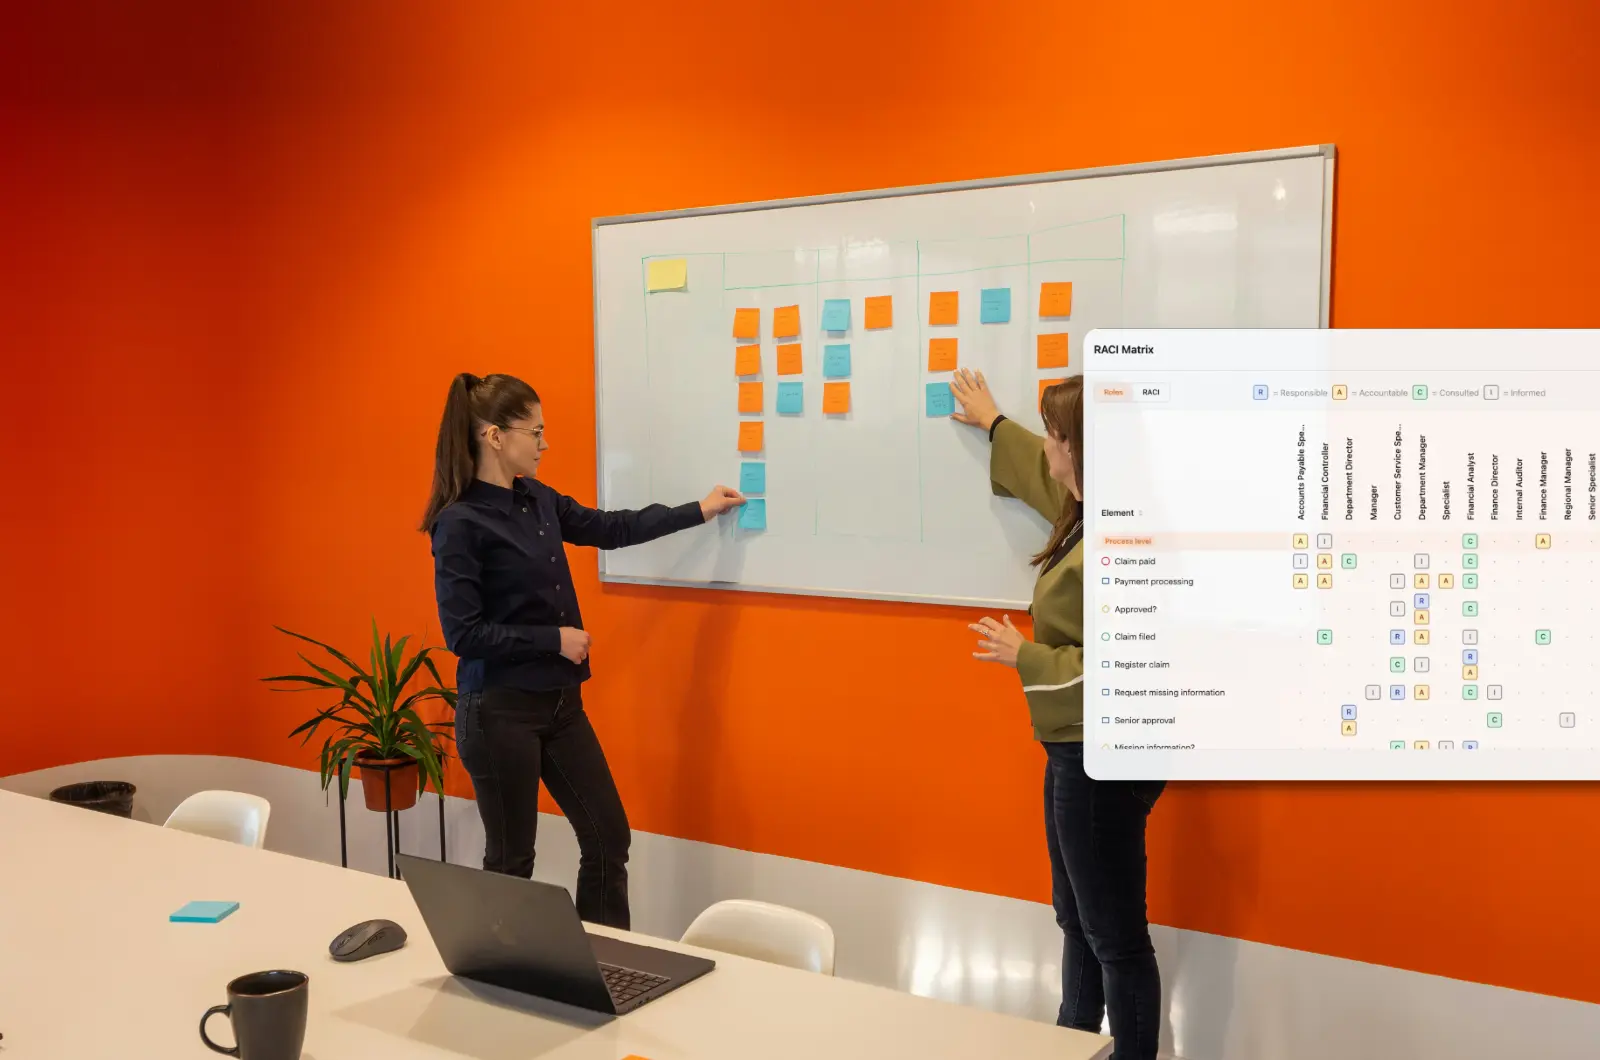
Legen Sie die Zuständigkeiten in einer RACI-Matrix fest. Wenn Sie diese zum ersten Mal erstellen, beginnen Sie mit dem RACI-Template. Pflegen Sie die Rollenbibliothek an einem zentralen Ort, damit dieselben Rollen in mehreren Modellen wiederverwendet werden, statt sie für jedes Team neu zu definieren.
Legen Sie zusammen mit diesen Rollen regelmäßige Prüftermine fest. Prüfen Sie aktive Prozesse nach einem festen Zeitplan und immer dann, wenn eine relevante Änderung eintritt.
Welche Prozesse sollten Sie zuerst in die Governance aufnehmen?
Beginnen Sie mit den wichtigsten Prozessen, nicht mit allen Prozessen der Organisation. Priorisieren Sie Prozesse, die Umsatz generieren, regulatorisch besonders relevant sind, viele Übergaben umfassen oder sich im vergangenen Jahr häufig geändert haben.
Legen Sie den Geltungsbereich eindeutig fest. Ein kleinerer Katalog mit benannten Verantwortlichen, Freigaben und Prüfterminen ist nützlicher als ein großer Katalog mit Zuständigkeitsfeldern, denen niemand vertraut. Kennzeichnen Sie andere Modelle als Referenzmaterial, bis Sie bereit sind, sie in die Governance aufzunehmen. Im Prozesskatalog lässt sich der Unterschied zwischen beiden Gruppen abbilden. Die Governance für Prozessdokumentation beginnt mit dieser Abgrenzung: Welche Prozesse werden gesteuert und welche lediglich beschrieben?
Klären Sie die Zuständigkeiten, bevor Sie Werkzeuge auswählen. Ein Katalog kann Modelle ordnen, aber nicht festlegen, wer dafür verantwortlich ist. In der Prozessdokumentation werden Modell, verantwortliche Person und Vorgehensweise in einem Datensatz zusammengeführt.
Wie sollten Sie KI-generierte Modelle steuern?
Für KI-generierte Modelle gelten dieselben Regeln zu Zuständigkeit, Freigabe, Veröffentlichung und Prüfung wie für alle anderen Modelle, allerdings mit besonderer Sorgfalt. Ein KI-Entwurf beschreibt plausibel, wie ein Prozess ablaufen könnte. Er belegt nicht, dass der Prozess in Ihrer Organisation tatsächlich so abläuft.
Lassen Sie generierte Modelle im Entwurfsstatus, bis eine namentlich benannte prozessverantwortliche Person sie geprüft und freigegeben hat. Dokumentieren Sie, auf welcher Grundlage der Entwurf erstellt wurde, und lassen Sie die verantwortliche Person ihn mit dem bestehenden Modell vergleichen. Nach der Freigabe gilt derselbe Prüfturnus wie für die übrige Dokumentation.
Governance zahlt sich hier doppelt aus. Auf denselben gesteuerten Datensatz, den Mitarbeitende lesen, können auch KI-Assistenten über die API und den MCP-Server zugreifen, jeweils mit denselben Berechtigungen. Bezieht ein Assistent seine Antwort aus einem veröffentlichten und freigegebenen Modell, stützt sie sich auf den Prozess und nicht auf eine in eine Eingabeaufforderung kopierte Version. Erfahren Sie, welche Informationen ein MCP-Server bereitstellen kann.
ProcessMind unterstützt die KI-gestützte Modellierung und den Versionsverlauf. Lassen Sie generierte Inhalte zunächst im Entwurfsstatus, bis sie geprüft wurden, und behandeln Sie die Veröffentlichung als separate Entscheidung. Einzelheiten zur Versionsverwaltung finden Sie in der ProcessMind-Dokumentation zur Versionsverwaltung.
Woran erkennen Sie, dass Ihre Prozessdokumentation noch aktuell ist?
Governance funktioniert, wenn Sie konkrete Nachweise vorlegen können. Diese fünf Prüfungen setzen wir dafür ein. Jede davon ist in ProcessMind als Funktion verfügbar und nicht nur ein Wunschziel.
1. Sie können die verantwortliche Person für einen wichtigen Prozess schnell benennen. Lautet die Antwort auf die Frage nach der zuständigen Person „eine Abteilung“ oder müssen Sie erst eine alte E-Mail durchsuchen, ist die Verantwortlichkeit nicht dokumentiert. In ProcessMind ist die Zuständigkeit direkt am Prozess hinterlegt und im Katalog sichtbar. Eine Suche genügt.
2. Bei einer Änderung ist nachvollziehbar, was geändert wurde und wer sie freigegeben hat. Eine Erinnerung an eine Änderung ist kein Nachweis. Für jedes Modell gibt es einen Versionsverlauf. Die Freigabe ist eine berechtigungsgesteuerte Aktion, die einen Prozess durch die Status Entwurf, In Prüfung, Genehmigt und Veröffentlicht führt. Das Audit-Protokoll hält den Verlauf fest.
3. Mitarbeitende verwenden die veröffentlichte Version. Wenn Kolleginnen und Kollegen private Kopien aufbewahren, ist dem gemeinsamen Modell nicht zu trauen. ProcessMind stellt Benutzerinnen und Benutzern eine Version bereit, sowohl auf der Plattform als auch im Process Portal. So gibt es genau eine Antwort auf die Frage, welche Version aktuell ist.
4. Die Prüftermine sind aktuell. Überfällige Prüfungen, die niemand bemerkt, sind schlimmer als fehlende Termine. In der Wartet-auf-meine-Prüfung-Liste des Katalogs sehen die Verantwortlichen, welche Prüfungen für sie anstehen. So wird aus einer bloßen Absicht eine konkrete Aufgabe mit klarer Zuständigkeit.
5. Sie können Auditfragen anhand des Prozessdatensatzes beantworten. Nachweise aus verstreuten Ordnern zusammenzutragen, kann Wochen dauern. In ProcessMind sind verantwortliche Person, Version, Freigabe und zugehörige Dokumentation in einem Datensatz zusammengefasst, den Sie exportieren und vorlegen können.
Diese Prüfungen sind nur aussagekräftig, wenn sie die tatsächliche Arbeit abbilden. Ein eingetragener Prüftermin beweist nicht, dass jemand das Modell gelesen hat. Deshalb gibt es Rollen und eine Prüfliste: Sie ordnen jeder Prüfung eine Person und einen Zeitpunkt zu.
Keine dieser fünf Prüfungen erfordert ein neues Werkzeug, wenn die Plattform bereits der Ort ist, an dem die Prozesse gepflegt werden. Das ist der praktische Grund, Prozesse in einer Modellierungsplattform und nicht daneben zu steuern: Die Nachweise entstehen nebenbei bei der Arbeit, statt dass jemand sie am Quartalsende in einem Bericht zusammentragen muss.
Welche Fehler bei der Prozess-Governance sollten Sie vermeiden?
- Freigaben zum Engpass machen. Dauert eine Freigabe zu lange oder ist der Ablauf unklar, umgehen Mitarbeitende ihn möglicherweise. Benennen Sie für jede Änderung eine klar zuständige freigebende Person, die prozessverantwortliche Person, und legen Sie einen eindeutigen Freigabeschritt fest.
- Ein Richtliniendokument mit Governance gleichsetzen. Ein schriftlicher Standard hält eine Absicht fest. Zuständigkeit, Freigabe, Veröffentlichung und Prüfung setzen sie in die Praxis um. Prozess-Governance-Praktiken, die sich im Arbeitsalltag bewähren, werden von der Plattform durchgesetzt und nicht nur in einer Präsentation beschrieben.
- Regeln festlegen, ohne Verantwortliche zu benennen. Für jeden gesteuerten Prozess muss eine Person dafür verantwortlich sein, die Regeln anzuwenden.
- Für jeden Prozess denselben Prüfaufwand ansetzen. Konzentrieren Sie sich auf Prozesse, bei denen Risiko, Veränderungen oder geschäftliche Auswirkungen den Aufwand rechtfertigen.
Wie setzen Sie Prozess-Governance in die Praxis um?
Beginnen Sie mit einem Prozess, für den Sie bereits verantwortlich sind. Treffen Sie die vier Entscheidungen direkt am Modell, bevor Sie Richtlinien verfassen.
-
Verantwortliche Person benennen
Benennen Sie eine Person für den Prozess, nicht eine Abteilung. Teilen sich zwei Personen die Verantwortung, ist keine von beiden rechenschaftspflichtig. -
Festlegen, wer Änderungen vornimmt und wer sie freigibt
Trennen Sie die Personen, die das Modell ändern, von der Person, die es freigibt. In ProcessMind übernimmt diese Aufgabe die prozessverantwortliche Person. Fügen Sie nur dann eine zusätzliche Compliance-Freigabe hinzu, wenn eine Kontrolle sie verlangt. -
Eine Version veröffentlichen
Legen Sie das veröffentlichte Modell als einzige gültige Antwort auf die Frage fest, welche Version aktuell ist. Stellen Sie Benutzerinnen und Benutzern diese Version statt einer Kopie bereit. -
Prüfung terminieren
Legen Sie einen Prüftermin fest und verwenden Sie die Prüfliste. So ist auch bei einer überfälligen Prüfung eine verantwortliche Person benannt. -
Die fünf Prüfungen wiederholen
Wiederholen Sie einen Monat später die fünf Prüfungen oben. Dauert eine Antwort länger als eine Suche, kümmern Sie sich als Nächstes um diesen Punkt.
ProcessMind bündelt Zuständigkeit, Freigabe, Versionsverlauf und den veröffentlichten Datensatz an einem Ort. So setzt die Plattform die Governance durch, statt dass ein Dokument lediglich dazu auffordert. Wie Sie Zuständigkeiten festlegen, erfahren Sie im RACI-Leitfaden und im RACI-Template. Was passiert, wenn niemand für das Ergebnis verantwortlich ist, lesen Sie hier: Warum Process-Mining-Projekte ins Stocken geraten.
Zuständigkeit und Freigabe für einen Prozess festlegen
Governance is only credible once it is applied. Pick one process you already own and make the four decisions real on its model.